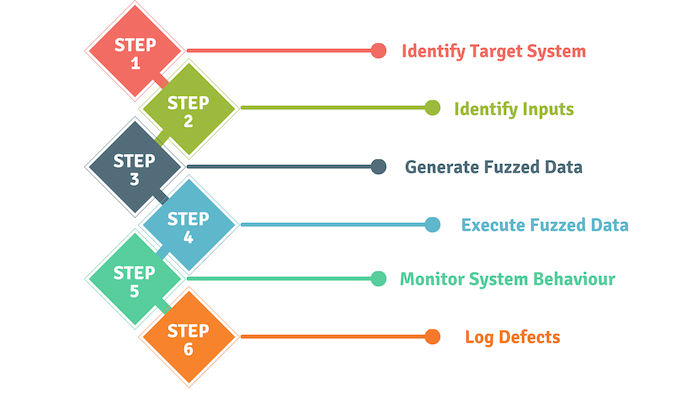
Le fuzzing d'applications, initialement développé par Barton Miller à l'Université du Wisconsin en 1989, est une méthode de test permettant de découvrir les erreurs de codage et les failles de sécurité dans les logiciels, les systèmes d'exploitation ou les réseaux. Cette méthode consiste à insérer une grande quantité de données, appelées fuzz, dans le système testé afin de provoquer un plantage ou des résultats inattendus. Si des vulnérabilités sont détectées lors du test, un « fuzzer » peut être utilisé comme outil logiciel pour identifier les causes potentielles de ces vulnérabilités.
Les outils de fuzzing sont particulièrement efficaces pour découvrir les vulnérabilités exploitables telles que les dépassements de tampon, les attaques par déni de service , les attaques XSS (Cross-Site Scripting) et les injections SQL. Ces techniques sont fréquemment utilisées par des pirates informatiques malveillants qui cherchent à exploiter les applications en ligne à leur avantage. Le recours aux techniques de fuzzing d'applications peut vous éviter de graves problèmes de sécurité ultérieurement.
Source : TechTarget
Lectures complémentaires : Qu’est-ce que le fuzzing d’IA ? Et pourquoi pourrait-il constituer la prochaine grande menace en matière de cybersécurité ?
Termes associés : Analyse dynamique du code, Analyse statique du code, Vulnérabilité
C'est possible. Les tests fuzz applicatifs sont simples, offrent un excellent rapport coût-bénéfice et peuvent souvent révéler des défauts graves qui seraient autrement manqués ou négligés lors du développement d'applications. Si votre PME est un studio de développement logiciel, vous pourriez envisager d'intégrer les tests fuzz applicatifs à vos processus de développement. Cependant, ils ne peuvent à eux seuls fournir une image complète de la sécurité, de la qualité ou de l'efficacité globales d'un programme. Il est conseillé de combiner le fuzzing avec d'autres outils automatisés d'analyse de code logiciel, tels que les évaluations de code dynamique et statique (liens ci-dessus).
https://www.youtube.com/watch?v=RqrHT93KdgE
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

