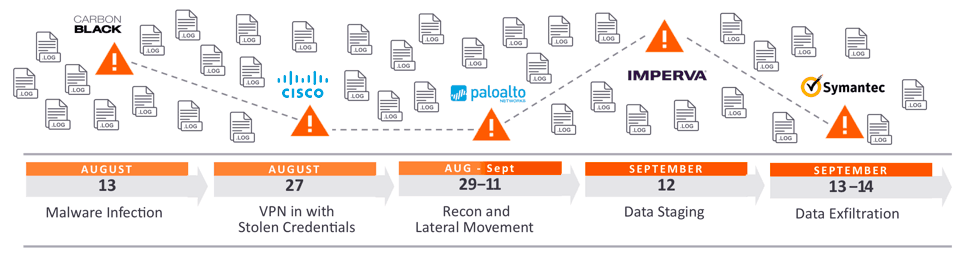
Le déplacement latéral est la technique utilisée par les pirates informatiques après avoir obtenu un accès initial à des machines ou des réseaux. Cette stratégie leur permet de s'infiltrer plus profondément dans un réseau à la recherche de données sensibles et d'autres ressources de grande valeur. Une fois le réseau infiltré, l'attaquant maintient un accès continu en se déplaçant latéralement au sein de l'environnement compromis, obtenant ainsi des privilèges accrus grâce à divers outils. Ces privilèges correspondent généralement aux privilèges d'administrateur, souvent attribués aux responsables des services informatiques, aux développeurs, aux cadres supérieurs, etc.
Les pirates informatiques se déplacent latéralement au sein d'un système pour éviter d'être détectés et rester connectés au réseau. Souvent, ils exploitent une machine ou un réseau pendant des semaines, voire des mois, avant qu'une fuite de données ne soit constatée. Ils peuvent obtenir un accès initial aux systèmes grâce à des cyberattaques courantes telles que le phishing , l'ingénierie sociale , les virus ou autres logiciels malveillants . Leur progression au sein des systèmes consiste à usurper l'identité d'utilisateurs autorisés et à se déplacer d'un système à l'autre du réseau jusqu'à atteindre leurs objectifs. Pour ce faire, ils collectent des informations sur les réseaux, les systèmes et les comptes, obtiennent des identifiants, élèvent leurs privilèges, installent des portes dérobées pour un accès ultérieur et, finalement, accèdent aux données cibles.
Source : CrowdStrike, ExaBeam
Lectures complémentaires : Construire un pare-feu humain
Termes associés : Reconnaissance, Hameçonnage , Ransomware
Le déplacement latéral lors d'une violation de données complique considérablement la récupération. Il est souvent difficile de retrouver la machine initialement piratée. La supprimer et la reconstruire est une mesure courante. Cependant, avec un déplacement latéral, le pirate a déjà compromis d'autres hôtes de votre réseau et a quitté la machine initialement piratée. Vos tentatives de contenir la violation peuvent donc être sérieusement entravées. La surveillance des réseaux pour détecter les violations latérales est un point faible de la plupart des petits réseaux, laissant la détection et la prévention aux systèmes de sécurité des terminaux. Il est important de retenir que vous ou votre entreprise pouvez toujours améliorer votre programme de cybersécurité et empêcher ces attaques de réussir. CyberHoot recommande les actions suivantes pour vous protéger, vous ou votre entreprise, contre une attaque par déplacement latéral :
L'utilisation de deux des trois facteurs d'identification (quelque chose que vous êtes, que vous possédez ou que vous savez) est la meilleure façon de protéger vos comptes critiques. Les pirates informatiques comptent sur la réutilisation des mots de passe par vos employés. Dès qu'ils constatent que des services en ligne sont protégés par l'authentification à deux facteurs (2FA), ils se tournent vers des cibles plus faciles (dans la plupart des cas), car ils savent qu'il leur sera difficile de contourner ces protections. Le récent piratage massif de la chaîne hôtelière Marriott était dû en partie à une authentification à deux facteurs insuffisante.
Les gestionnaires de mots de passe synchronisent automatiquement toutes les données de vos comptes entre vos appareils (smartphones, ordinateurs portables et tablettes). Les extensions de navigateur surveillent votre activité et vous invitent à enregistrer vos identifiants lors de chaque connexion à un nouveau site web. Votre nom d'utilisateur et votre mot de passe pour le domaine (ou l'URL, par exemple gmail.com) sont stockés dans un coffre-fort numérique chiffré . La gestion des mots de passe et les exigences qui en découlent doivent être encadrées par des politiques de gouvernance définies par l'entreprise.
Les utilisateurs doivent être catégorisés avec précision et avoir accès uniquement aux systèmes, applications ou réseaux requis par leur fonction. Par exemple, dans un réseau d'entreprise, seul le personnel informatique doit gérer les appareils tels que les ordinateurs de bureau et les ordinateurs portables. Le personnel informatique ne doit pas accorder de privilèges d'administrateur aux utilisateurs standard.
Les outils de sécurité des terminaux permettent aux équipes informatiques de surveiller tous les terminaux, en ligne comme hors ligne. Ils collectent et stockent les données relatives aux événements importants survenus sur les terminaux et les mettent en correspondance avec les flux de renseignements de sécurité exploitables et les tactiques, techniques et procédures (TTP) connues. En d'autres termes, cette solution permet aux professionnels de l'informatique de suivre les tendances et les comportements des attaques afin d'optimiser l'allocation de leurs ressources.
En cas de crise majeure, votre cyberassurance vous aide à vous rétablir rapidement et efficacement en vous fournissant les ressources nécessaires. CyberHoot a publié une série en deux parties sur la couverture de la cyberassurance et ses limites.
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Je me souviens des débuts de…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Le blog de cette semaine…
Lire la suite
De temps à autre, un logiciel malveillant fait son apparition, doté d'une astuce suffisamment ingénieuse pour faire réfléchir les chercheurs en sécurité et…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

