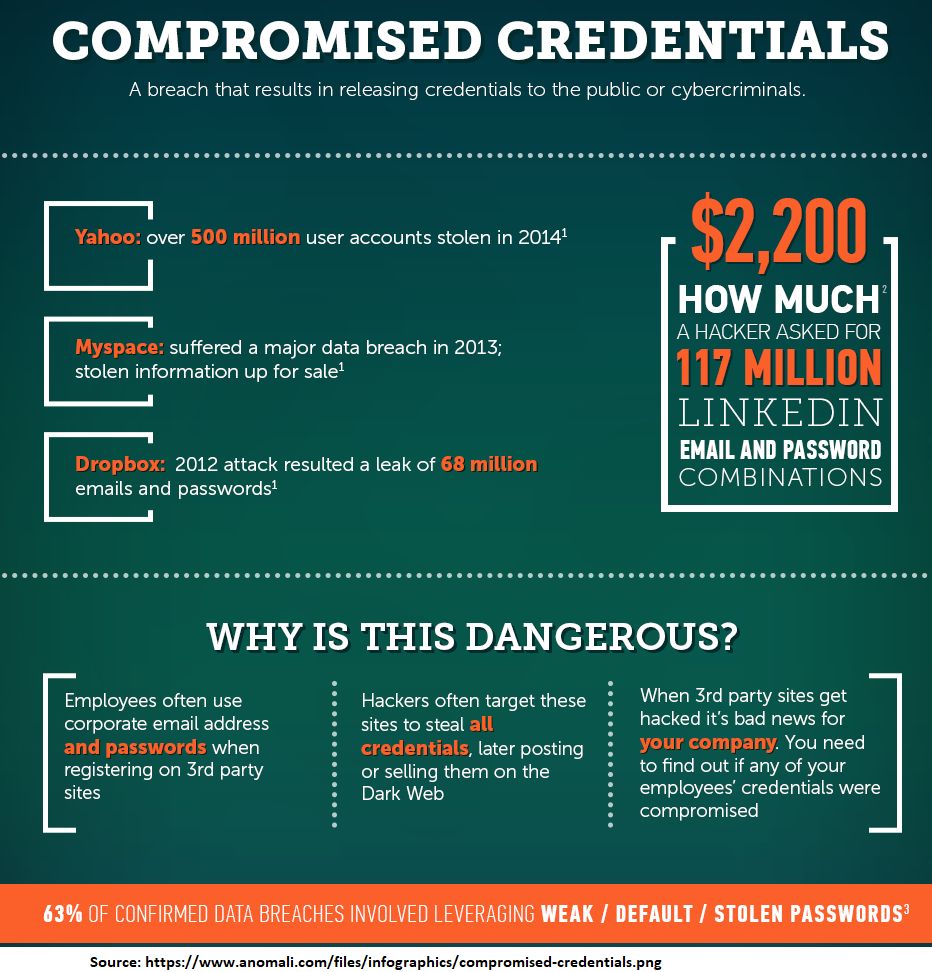
Une compromission d'identifiants se produit lorsque le nom d'utilisateur et le mot de passe d'un utilisateur non averti sont en possession d'un pirate informatique. Ces identifiants ont été compromis. Leur compromission peut prendre différentes formes. Deux des plus courantes sont les sites web piratés, comme illustré dans le graphique ci-dessus (Yahoo, Myspace et DropBox étant des exemples de violations à grande échelle).
Une autre possibilité est le résultat d'une campagne d'hameçonnage réussie : les employés tentent d'ouvrir un document ou un fichier envoyé par un collègue ou un partenaire commercial, qui leur demande immédiatement leurs identifiants Google ou Microsoft. En réalité, vous êtes sur un site web pirate qui volera vos identifiants de messagerie si vous les saisissez.
Les conséquences peuvent être désastreuses. Les pirates savent qu'une fois qu'ils ont piraté le compte de messagerie d'un employé, ils peuvent lancer une autre attaque de phishing pour dérober les identifiants de connexion à TOUTES les adresses e-mail de ce compte compromis. C'est ce qui rend ces attaques si dévastatrices, rapides et efficaces. Pour plus d'informations sur un cas concret, consultez l'article de blog intitulé : Attaque en domino.
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Avant même que Claude Code ne fasse…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.