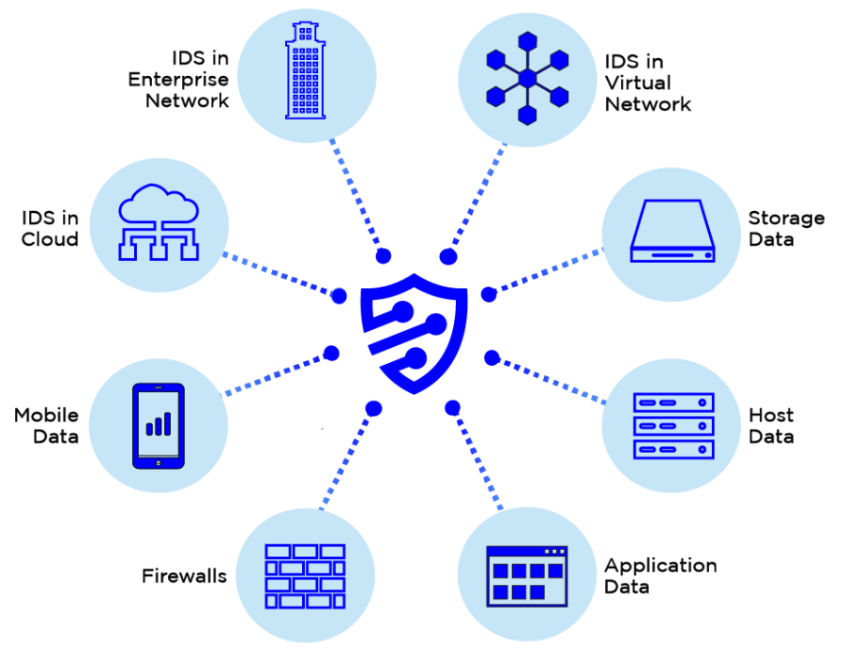
La gestion des informations et des événements de sécurité (SIEM) désigne les produits et services de cybersécurité qui assurent l'analyse, la surveillance et l'alerte en temps réel des journaux de sécurité générés par les applications, les hôtes et les périphériques réseau. Les solutions SIEM collectent ces journaux hétérogènes, normalisent les données et les traitent à l'aide d'algorithmes complexes afin d'identifier des schémas de comportement pertinents nécessitant une analyse et une validation humaines. Les solutions SIEM sont disponibles sous forme de logiciels, d'appliances ou de services gérés.
Un avantage supplémentaire de ces produits est la piste médico-légale qu’ils créent en enregistrant les données de cybersécurité dans une base de données non réinscriptible qui peut générer des rapports de conformité.
Termes associés : Opérations de sécurité , Centre des opérations de sécurité (SOC)
Source : « SIEM : un aperçu du marché »
Les services SIEM exploités par une PME pour son propre compte sont souvent trop coûteux à mettre en œuvre. Cependant, de nouveaux prestataires, appelés « fournisseurs de services de sécurité gérés », gagnent du terrain auprès des plus grandes PME (celles évoluant dans des secteurs fortement réglementés, comme les entreprises du secteur de la défense). Si vous êtes tenu d'effectuer cette surveillance dans le cadre de la conformité aux normes DFARS, ITAR ou même aux nouvelles exigences CMMC, vous pourriez envisager de vous renseigner auprès de certains fournisseurs MSSP.
Lectures complémentaires : Wiki des fournisseurs de services de sécurité gérés
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

