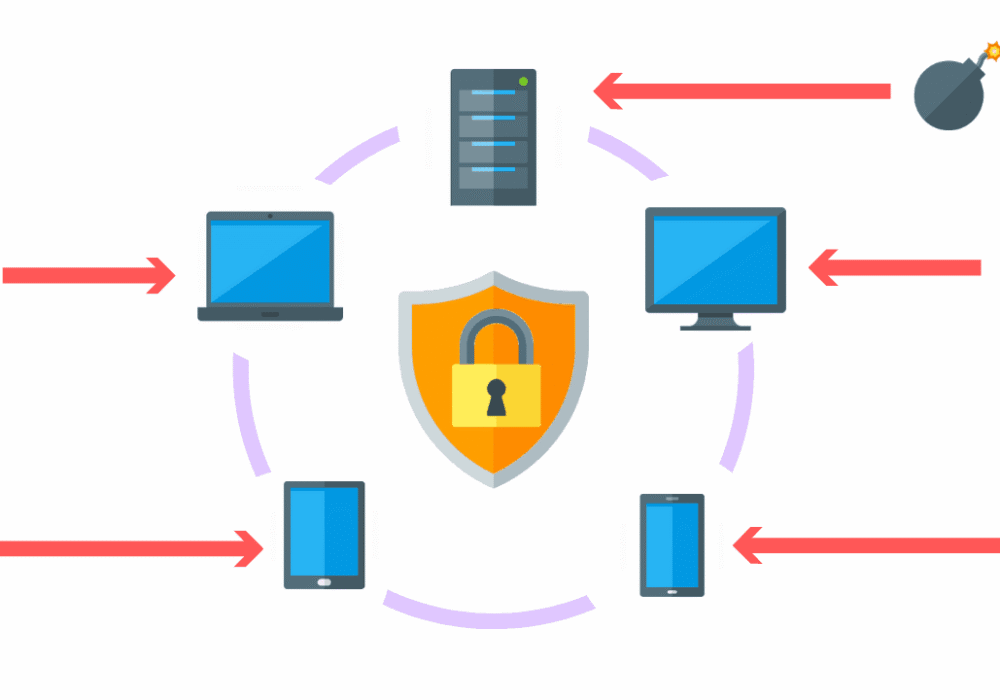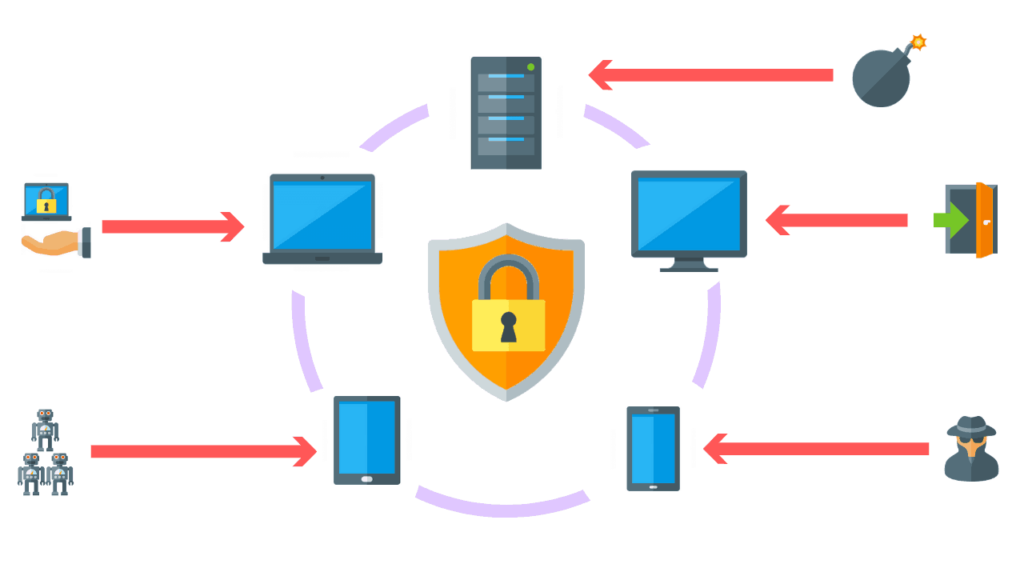
La détection et la réponse aux points de terminaison (EDR), également appelée détection et réponse aux menaces aux points de terminaison (EDTR), est une solution de sécurité des points de terminaison qui surveille en permanence les appareils des utilisateurs finaux pour détecter et répondre aux cybermenaces telles que les ransomwares et les logiciels malveillants.
Les solutions de sécurité EDR enregistrent les activités et les événements survenant sur les terminaux et leurs charges de travail, offrant aux équipes de sécurité la visibilité nécessaire pour détecter des incidents qui pourraient autrement passer inaperçus. Une solution EDR doit offrir une visibilité continue et complète sur ce qui se passe sur les terminaux en temps réel.
Un outil EDR doit offrir des capacités avancées de détection, d'investigation et de réponse aux menaces, notamment la recherche de données sur les incidents et le tri des alertes d'enquête, la validation des activités suspectes, la recherche des menaces et la détection et le confinement des activités malveillantes.
Les services EDR vont au-delà des systèmes antivirus traditionnels non surveillés : ils détectent les événements critiques en quasi-temps réel et, dans certains cas, stoppent l'attaque. Dans d'autres cas, ils déclenchent l'alarme et automatisent la réponse grâce à un accès à distance instantané pour prendre le contrôle d'une machine potentiellement hostile sur votre réseau. Certains fournisseurs listés ci-dessous surveillent les attaques de rançongiciels et suggèrent d'interrompre ou d'empêcher les événements de chiffrement. Si tel est le cas, cela constituerait une avancée majeure par rapport aux solutions antivirus traditionnelles du marché, car elles ne préviennent pas toujours les attaques de rançongiciels. Plusieurs fournisseurs populaires proposent des fonctionnalités EDR, soit sous forme de produits autonomes, soit dans le cadre d'une offre de services :
Les outils de détection et de réponse aux points d'accès permettent aux entreprises de surveiller en permanence les terminaux et les serveurs afin de détecter les comportements potentiellement malveillants et, dans certains cas, de les empêcher. Des outils EDR efficaces peuvent détecter et réagir à ces événements afin de limiter les dommages causés aux points d'accès et au réseau dans son ensemble.
Recommandations supplémentaires en matière de cybersécurité
De plus, les recommandations ci-dessous vous aideront, vous et votre entreprise, à vous protéger contre les différentes menaces auxquelles vous pouvez être confrontés au quotidien. Toutes les suggestions mentionnées ci-dessous peuvent être mises en œuvre en faisant appel aux services de développement du programme vCISO de CyberHoot.
Toutes ces recommandations sont intégrées au produit CyberHoot et aux services vCISO de CyberHoot. Avec CyberHoot, vous pouvez gérer, former, évaluer et tester vos employés. Rendez-vous sur CyberHoot.com et inscrivez-vous à nos services dès aujourd'hui. À défaut, continuez à vous former en vous abonnant à nos newsletters mensuelles sur la cybersécurité pour rester informé des dernières actualités.
Sources:
Lectures complémentaires:
Les 10 meilleurs produits antivirus à considérer pour votre entreprise
EDR, XDR et MDR : comprendre les différences entre les acronymes
Termes connexes:
Gestion des événements et incidents de sécurité (SEIM)
CyberHoot met également à votre disposition d'autres ressources. Vous trouverez ci-dessous les liens vers toutes nos ressources ; n'hésitez pas à les consulter quand vous le souhaitez :
Remarque : Si vous souhaitez vous abonner à notre newsletter, cliquez sur n’importe quel lien ci-dessus (à l’exception des infographies), saisissez votre adresse e-mail à droite de la page et cliquez sur « M’envoyer la newsletter ».
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Je me souviens des débuts de…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Le blog de cette semaine…
Lire la suite
De temps à autre, un logiciel malveillant fait son apparition, doté d'une astuce suffisamment ingénieuse pour faire réfléchir les chercheurs en sécurité et…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.