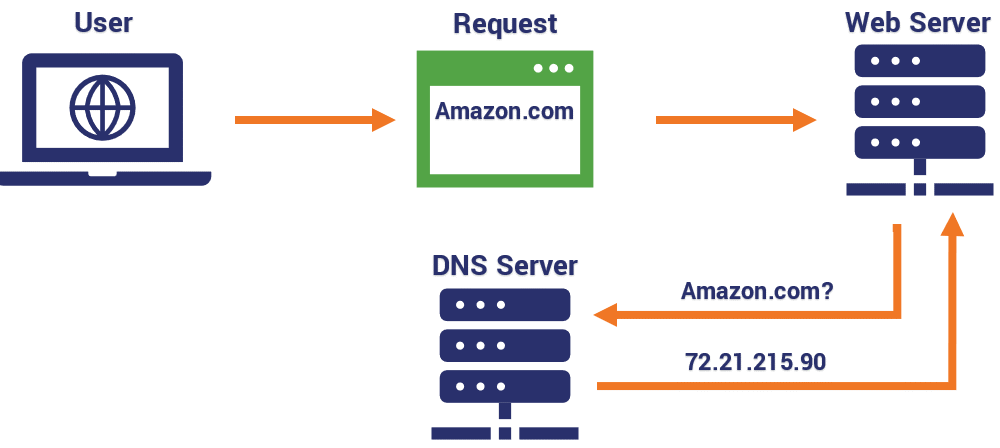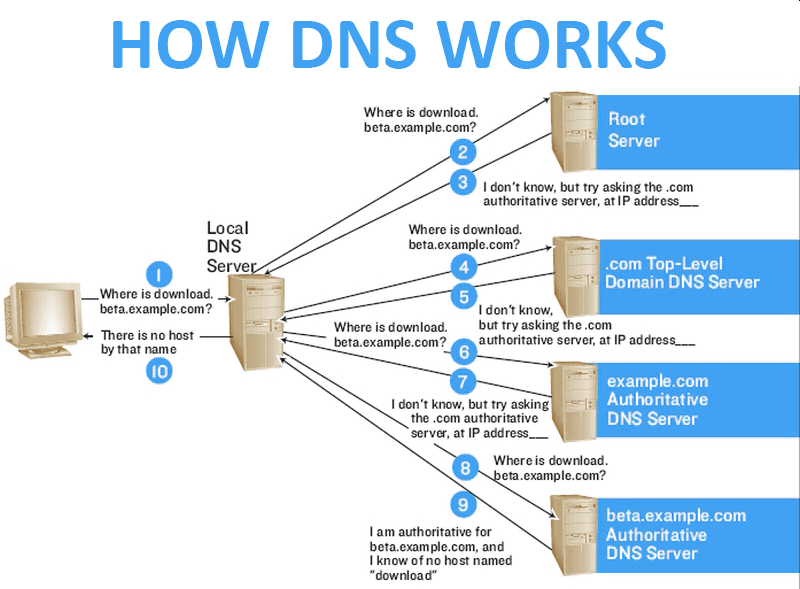
Le système de noms de domaine (DNS) est en quelque sorte l'« annuaire téléphonique » d'Internet. Le DNS est un système élaboré et tolérant aux pannes permettant de connecter les utilisateurs aux ressources en ligne. Bien qu'il soit assez complexe, cet article vous en donnera un aperçu simplifié, ainsi que de son fonctionnement.
Internet compte aujourd'hui 13 serveurs de noms racine , identifiés par les lettres de « a » à « m ». Ces serveurs racine permettent de gérer hiérarchiquement tous les autres serveurs de noms, chacun responsable d'un type de domaine différent (par exemple : .gov, .com, .edu). Par exemple, les serveurs de noms racine ne connaissent pas l'adresse IP d'amazon.com. Cependant, ils savent où se trouve un serveur de noms .com local, capable de vous fournir l'adresse IP de ce domaine. Ce serveur DNS .com sera interrogé et vous communiquera l'adresse IP correcte en quelques millisecondes, vous permettant ainsi de vous connecter.
Le DNS joue également un rôle dans la sécurité des e-mails grâce à certains types de ressources ou d'enregistrements. La distribution des e-mails repose sur la présence d'une entrée DNS appelée enregistrement Mail Exchange (MX) dans votre nom de domaine. Les enregistrements MX sont utilisés par les systèmes de messagerie Internet pour déterminer comment distribuer les e-mails à votre domaine. Malheureusement, n'importe qui peut se faire passer pour quelqu'un d'autre en ligne, ce qui peut donner lieu à des attaques d'hameçonnage et d'usurpation d'identité.
Pour lutter contre ce phénomène, l'Internet Engineering Task Force (« IETF ») a créé des protocoles DNS pour protéger les utilisateurs et les domaines contre ces attaques. Ces enregistrements DNS comprennent : Sender Policy Framework (SPF), Domain Keys Identified Mail (DKIM) et Domain. Malheureusement, tous les domaines n'ont pas activé ces protections de sécurité. L'activation de ces trois enregistrements DNS permet de protéger vos clients contre les attaques par usurpation d'identité, prétendument de votre part, mais en réalité d'un pirate informatique. Ils peuvent empêcher les attaques par usurpation d'identité et limiter l'accès aux e-mails depuis votre domaine.
Contactez dès aujourd'hui votre administrateur DNS pour activer les protocoles de sécurité DNS tels que SPF , DKIM et DMARC . Vous ne le regretterez pas.
Source : CSO Online , SmarterTools
Lecture complémentaire : Comment configurer DMARC/DKIM – CyberHoot
Termes associés : DMARC , DKIM , SPF
Les PME devraient configurer SPF, DMARC et DKIM pour éviter que les logiciels malveillants et les attaques de phishing n'atteignent les boîtes de réception des utilisateurs. Voici quelques mesures que votre entreprise peut prendre pour améliorer sa sécurité et réduire les risques d'être victime d'une attaque de phishing :
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Avant même que Claude Code ne fasse…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.