
« Utiliser CyberHoot a été l'une de nos meilleures décisions concernant SAT. Entièrement automatisé, la formation est intéressante et la participation du personnel est élevée par rapport à celle d'autres fournisseurs. »
Accédez rapidement à nos guides étape par étape et à nos réponses pour vous aider à tirer le meilleur parti de CyberHoot.
Un guide succinct des étapes exactes à suivre, en fonction du type d'informations divulguées. Vous avez obtenu...
Lire la suite
Connectez-vous à CyberHoot comme d'habitude avec votre adresse e-mail. Cliquez sur votre nom en haut à droite...
Lire la suite
Intégration de la fonction « Signaler un hameçonnage » de Google Workspace 🔹 Aperçu Le bouton « Signaler un hameçonnage » intégré à Gmail…
Lire la suite
Mise à jour : 12 mai 2026. Cet article fait référence aux adresses IP et aux domaines du relais de messagerie CyberHoot…
Lire la suite
Si vos paramètres de filtrage et de spam sont déjà configurés, ce guide couvre la dernière étape :…
Lire la suite
Intégration de la fonctionnalité « Signaler un hameçonnage » de Microsoft 365 🔹Présentation Microsoft 365 prend en charge…
Lire la suite
Présentation du script PowerShell pour la configuration des liens sécurisés dans Microsoft 365 : Ce script PowerShell configure…
Lire la suite
CyberHoot – Instructions d'autorisation de Perception Point Organisations utilisant Perception Point pour...
Lire la suite
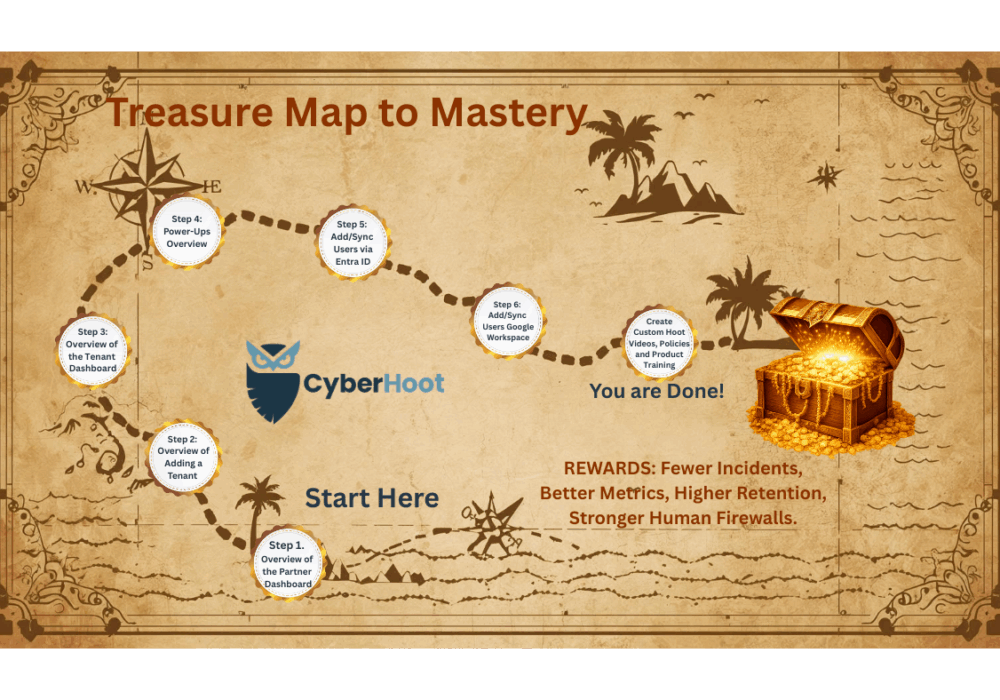
Bienvenue dans la présentation « Premiers pas » de CyberHoot ! Bravo ! Voici votre guide visuel de CyberHoot…
Lire la suite
Cet article explique le fonctionnement du module complémentaire CustomHoots d'Autopilot et fournit des conseils pour créer le vôtre...
Lire la suite
Ce document décrit le fonctionnement de la distribution des rapports et de la configuration des destinataires aux niveaux partenaire et locataire,...
Lire la suite
Pourquoi mon rapport AttackPhish indique-t-il que des utilisateurs ouvrent et cliquent sur des e-mails qu'ils n'ont jamais vus ? Aperçu Si…
Lire la suiteDonnez à vos collaborateurs un regard plus aiguisé grâce à une approche positive qui surpasse les tests anti-phishing traditionnels.
