WhatsApp , une application mobile appartenant à Facebook, permet d'envoyer des messages, de passer des appels vocaux et de partager des documents avec d'autres utilisateurs. Si le nom de l'application vous semble familier, c'est probablement à cause du piratage du téléphone de Jeff Bezos en 2018. Le pirate a dérobé des gigaoctets de données personnelles, ce qui a entraîné la diffusion de photos compromettantes de Bezos avec sa maîtresse, un divorce très médiatisé et même une parodie lors de la cérémonie des Oscars par Chris Rock . Depuis cet incident, WhatsApp s'efforce d'améliorer sa réputation en matière de sécurité.
Le 10 septembre 2021, WhatsApp a annoncé le déploiement de la prise en charge du chiffrement de bout en bout des conversations sauvegardées dans le cloud pour les utilisateurs Android et iOS. Cette mesure permet de stocker des informations telles que les messages et les photos sur iCloud d'Apple ou Google Drive de manière sécurisée par cryptographie . Correctement mis en œuvre, le chiffrement de bout en bout empêche les employés de WhatsApp d'espionner les utilisateurs. En temps normal, cela ne poserait pas de problème, mais lorsqu'une injonction est adressée à WhatsApp, l'entreprise est tenue d'y répondre si elle le peut. Le chiffrement de bout en bout empêche même les employés de WhatsApp de capturer et de transmettre l'historique des conversations aux autorités.
En 2016 , WhatsApp a activé le chiffrement de bout en bout (E2EE) pour les messages privés, les appels, les conversations vidéo et les fichiers multimédias échangés entre expéditeurs et destinataires. Le problème de cette solution E2EE réside dans la sécurité des données de sauvegarde des utilisateurs stockées dans le cloud. Lors du transfert de conversations ou de données depuis les appareils des utilisateurs, ces mêmes protections de sécurité E2EE n'étaient pas applicables, rendant les sauvegardes accessibles au personnel de WhatsApp, aux agences gouvernementales munies d'une injonction, aux fournisseurs de services cloud eux-mêmes, et même à des pirates informatiques infiltrés dans les réseaux de ces fournisseurs.
Cette fonctionnalité optionnelle sera déployée en septembre 2021, mais ne fonctionnera que sur les appareils principaux associés au compte utilisateur ; elle ne sera pas disponible sur les appareils complémentaires, tels que les ordinateurs de bureau ou portables, qui se contentent de reproduire le contenu de WhatsApp sur les téléphones. WhatsApp a fait cette déclaration dans un livre blanc :
« Avec l'introduction des sauvegardes chiffrées de bout en bout, WhatsApp a créé un coffre-fort de clés de sauvegarde basé sur HSM (Hardware Security Module) pour stocker en toute sécurité les clés de chiffrement par utilisateur pour les sauvegardes utilisateur dans un stockage inviolable, garantissant ainsi une sécurité renforcée de l'historique des messages des utilisateurs. »
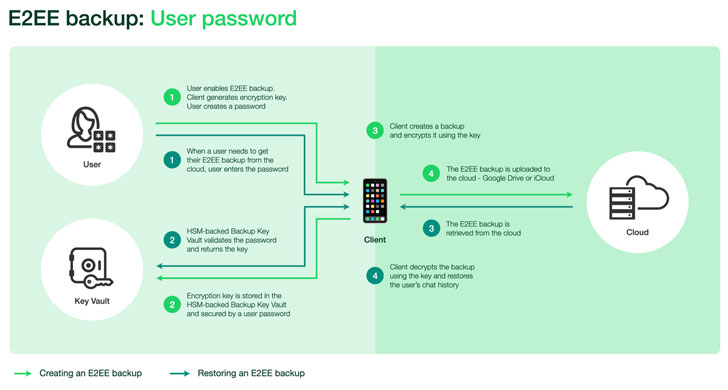
Avec les sauvegardes chiffrées de bout en bout activées, avant de les stocker dans le cloud, l'application chiffre les messages de chat et toutes les données de messagerie (textes, photos, vidéos, etc.) à l'aide d'une clé aléatoire générée sur l'appareil de l'utilisateur. Cette clé est sécurisée par un mot de passe fourni par l'utilisateur, stocké dans le coffre-fort pour une récupération facile en cas de vol de l'appareil.
Les utilisateurs peuvent également fournir une clé de chiffrement à 64 chiffres au lieu d'un mot de passe. Dans ce cas, la clé devra être stockée manuellement, car elle ne sera plus envoyée au coffre-fort de sauvegarde HSM. Lorsqu'un propriétaire de compte souhaite accéder à sa sauvegarde, il peut le faire à l'aide du mot de passe ou de la clé à 64 chiffres, qui permet ensuite de récupérer la clé de chiffrement dans le coffre-fort de sauvegarde et de déchiffrer ses sauvegardes.
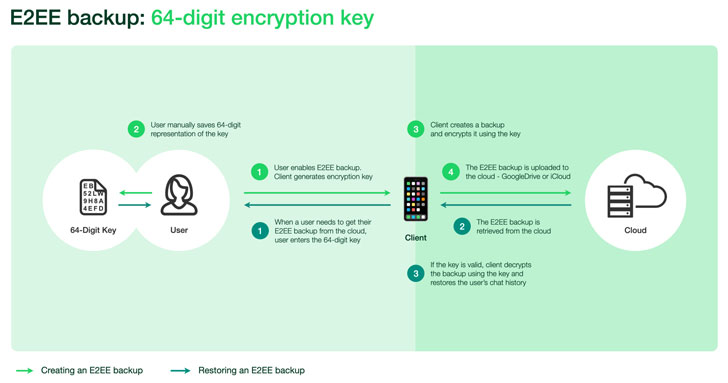
Le coffre-fort est géographiquement réparti sur cinq centres de données et est chargé de faire respecter la vérification des mots de passe ainsi que de rendre la clé inaccessible après un certain nombre de tentatives de connexion infructueuses ; réduisant ainsi la probabilité d' attaques par force brute.
Si vous utilisez WhatsApp, évitez de l'utiliser jusqu'au déploiement de cette nouvelle fonctionnalité. Une fois cette fonctionnalité déployée, CyberHoot recommande de l'activer afin de réduire les risques de violation de données.
En attendant la sortie de la nouvelle fonctionnalité de sécurité E2EE de WhatsApp, il est essentiel que vous mettiez en œuvre les recommandations CyberHoot suivantes :
Sources:
Lectures supplémentaires :
Jeff Bezos et la faille de sécurité de WhatsApp
Comment Facebook compromet la protection de la vie privée de ses 2 milliards d'utilisateurs WhatsApp
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

