Des chercheurs en sécurité allemands ont publié un communiqué de presse concernant les résultats de leurs recherches, qui seront présentés à Usenix 2021. Ces résultats démontrent qu'« Apple AirDrop partage bien plus que des fichiers ». Ils affirment : « Nous avons découvert d'importantes failles de sécurité dans le service de partage de fichiers d'Apple. » Cet article résume ces failles afin de vous permettre de déterminer si elles sont suffisamment importantes pour justifier l'arrêt de l'utilisation d'AirDrop. Chez CyberHoot, les mesures de protection décrites ci-dessous nous permettent de continuer à l'utiliser.
Pour ceux qui ne possèdent ni iPhone ni Mac, AirDrop est une connexion Wi-Fi directe à haut débit, chiffrée et à faible latence, utilisée par les utilisateurs Apple pour partager des fichiers ou des photos. Cet outil s'appelle AWDL (Apple Wireless Direct Link) . L'AWDL est principalement utilisé via AirDrop, mais aussi pour diffuser de la musique sur votre Apple TV via AirPlay, ou pour utiliser votre iPad comme écran secondaire avec Sidecar.
Le problème, selon les chercheurs, réside dans le mode « Contacts uniquement » d'AirDrop , qui permet de configurer l'application pour qu'elle n'accepte que les connexions provenant de vos contacts. Consultez l'image ci-dessous pour voir les paramètres disponibles pour AirDrop :
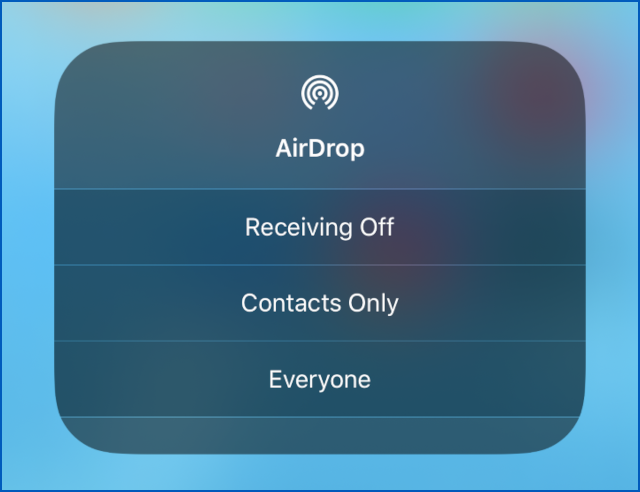
Pour information, si vous autorisez AirDrop pour tous, cela ne signifie pas que n'importe qui peut accéder à votre téléphone à votre insu. Vous recevez une fenêtre contextuelle vous demandant l'autorisation de télécharger les fichiers, et les expéditeurs ne peuvent pas contourner cette autorisation. L'inconvénient de cette option est que si quelqu'un tente de vous envoyer un fichier, la fenêtre contextuelle affiche une miniature du fichier, ce qui vous permet de vérifier qu'il s'agit bien d'un expéditeur de confiance et que le contenu est conforme à vos souhaits.
Cela signifie que vous pouvez facilement être victime de « bluejacking » , terme désignant l'envoi par quelqu'un d'une photo non sollicitée que vous êtes obligé de regarder pour décider si vous voulez la voir ou non.
Cela étant dit, l'option « Contacts uniquement » semble plus judicieuse. Cependant, les chercheurs de Darmstadt ont découvert que les deux interlocuteurs d'une connexion AirDrop s'accordent sur le fait de se considérer mutuellement comme des contacts en échangeant des paquets réseau qui ne protègent pas correctement la confidentialité des données de contact. Apple a tout simplement omis de saler les hachages cryptographiques utilisés pour l'identification mutuelle, ce qui crée une vulnérabilité de rétro-ingénierie permettant d'obtenir les numéros de téléphone et adresses e-mail d'un téléphone cible.
Les chercheurs affirment que le contact identifiers, qui sont basés sur des numéros de téléphone et des adresses e-mail, sont échangés sous forme de SHA-256 hachages cryptographiques pour protéger les données d'origine. Chaque extrémité convertit ses propres données de contact en hashes et les compare aux données envoyées par l'autre, plutôt que de partager et de comparer les numéros de téléphone et les adresses e-mail d'origine ; ce qui signifie qu'ils n'ont pas besoin de révéler leurs données de contact brutes à l'avance pour voir quels contacts ils ont en commun.
Malheureusement, les hachages échangés ne sont que cela : des hachages bruts, sans salage du mot de passe . Cela signifie que si des pirates disposaient d'une liste précalculée de tous les hachages possibles pour tous les numéros de téléphone possibles, ils pourraient les rechercher dans leur liste et « inverser » le chiffrement par simple force brute.
Il n'est pas facile pour les pirates d'exploiter vos appareils via votre AWDL, mais cela ne signifie pas que cela ne se produira pas. CyberHoot recommande les actions suivantes pour réduire le risque d'être victime :
Il n’est pas nécessaire d’être détectable par les autres utilisateurs d’AirDrop à tout moment.
Si vous vous trouvez dans un lieu privé avec un expéditeur de confiance, il n'y a probablement pas de problème, mais si vous êtes dans un café ou un centre commercial bondé, n'oubliez pas que le mode « Tout le monde » vous expose à toutes les personnes présentes.
Il est très facile de se connecter au mauvais téléphone avec AirDrop dans un lieu bondé comme un stade ou un centre commercial. Résistez à l'envie de vous connecter à l'aveuglette si vous croisez un vieil ami dans l'un de ces endroits et souhaitez partager quelques photos. Vérifiez son nom et procédez avec prudence.
Accédez à Paramètres > Général > Mise à jour logicielle.
Les exploits précédents nécessitaient l'activation du Bluetooth pour transformer cette attaque en une véritable attaque sans clic. Désactivez votre Bluetooth lorsque vous ne l'utilisez pas.
Ce n’est jamais une mauvaise idée d’effectuer des vérifications supplémentaires des erreurs et des bogues.
Les utilisateurs croient souvent, à tort, que les produits Apple sont sécurisés, exempts de virus et inviolables. Il est pourtant essentiel de savoir que des vulnérabilités existent sur tous les appareils et de suivre les conseils ci-dessus, notamment en éteignant les appareils inutilisés. Pour en savoir plus sur les vulnérabilités des Mac, consultez l'article de CyberHoot intitulé « Logiciels malveillants sur Mac ».
Sources:
NakedSecurity – Article Sophos
Lectures complémentaires:
Une femme ciblée par 120 images dans les transports en commun
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.