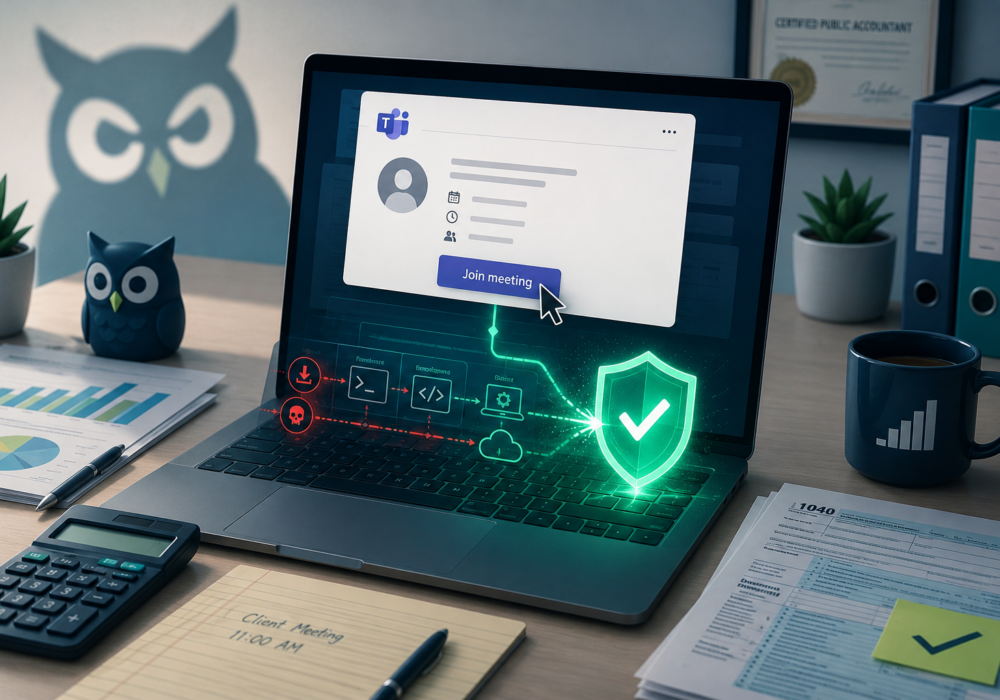
La période des déclarations de revenus occupe beaucoup les comptables, mais aussi les escrocs. Au début de l'été, un cabinet d'expertise comptable a été la cible d'une personne se faisant passer pour un nouveau client. L'escroc a passé des semaines à gagner la confiance de ses clients avant de passer à l'acte. Heureusement, cette histoire se termine bien. Mieux encore, vous pouvez en tirer des leçons sans avoir à la subir.
La prise de contact s'est faite via la page « Nous contacter » du site web du cabinet d'expertise comptable. Le client potentiel avait un nom, une situation personnelle et des questions pertinentes concernant sa déclaration de revenus. Malade, il était incapable de la remplir et le cabinet pouvait-il l'aider à la déposer en retard ? Pendant plusieurs semaines, des échanges de courriels ont eu lieu afin de fixer un rendez-vous pour discuter de sa situation fiscale.
Ce type d'escroquerie exploite trois leviers spécifiques, et les identifier permet à votre équipe de reconnaître le schéma plus rapidement que n'importe quel détail technique. L'urgence, car l'escroquerie agit vite, juste au moment où une décision doit être prise. L'émotion, car une histoire personnelle touchante abaisse la garde de la victime avant même que le moindre élément suspect n'apparaisse. L'autorité, car la demande se présente sous la forme d'un outil familier et fiable, en l'occurrence un logiciel de réunion utilisé quotidiennement par la quasi-totalité des entreprises.
Le jour de la réunion, l'escroc a envoyé un message prétendant que le lien vidéo de l'entreprise était indisponible et a proposé un lien de remplacement. Ce lien ressemblait à une invitation classique à une réunion Microsoft Teams, mais il s'agissait d'une arnaque. En cliquant dessus, on accédait à une fausse page d'inscription qui enregistrait discrètement l'ordinateur de l'employé dans un système de gestion de périphériques contrôlé par l'escroc. Dès lors, des scripts cachés s'exécutaient avec des privilèges système élevés et tentaient d'installer un logiciel d'accès à distance.
Voici la bonne nouvelle : le logiciel antivirus de l’entreprise a bloqué les deux tentatives d’installation d’outils d’accès à distance. Un examen complet mené par la suite n’a révélé aucune preuve de vol de données et a confirmé que le système de messagerie de l’entreprise était resté intact. Un seul ordinateur a été touché par l’attaque. Le reste de l’entreprise n’a jamais été concerné.
Quelques détails justifient de partager cette mésaventure, au-delà de la simple alerte d'une entreprise. L'escroc a utilisé un site web existant depuis deux ans ; par conséquent, aucun outil de détection de nouveaux domaines suspects ne l'aurait repéré. Il semblerait également qu'il ait identifié le logiciel d'accès à distance auquel l'entreprise faisait déjà confiance et a tenté d'en installer une copie identique, espérant ainsi passer inaperçu. La leçon est simple : faites confiance à l'outil spécifique configuré par votre équipe, et non à tous les outils portant le même nom.
Il n'est pas nécessaire d'avoir un budget sécurité conséquent pour réduire les risques. Quelques mesures abordables suffisent à stopper ces attaques à différents niveaux.
La plupart de ces étapes sont plus chronophages qu'économiques, et même les solutions payantes, comme EDR, restent accessibles aux PME. Choisissez-en une cette semaine et commencez par là.
Vous faites déjà une centaine de choses correctement chaque jour pour assurer le bon fonctionnement de votre entreprise. Ajoutez-en une de plus cette semaine. Prenez cinq minutes avec votre équipe pour discuter de la différence entre un message authentique destiné à un nouveau client et une tentative d'escroquerie. Ces petites discussions renforcent la confiance, une confiance qu'aucune mise à jour logicielle ne peut remplacer. Allez-y ! Le progrès est toujours préférable à la perfection, et lire ceci vous place déjà un pas en avant par rapport à hier.
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Je me souviens des débuts de…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Le blog de cette semaine…
Lire la suite
De temps à autre, un logiciel malveillant fait son apparition, doté d'une astuce suffisamment ingénieuse pour faire réfléchir les chercheurs en sécurité et…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

