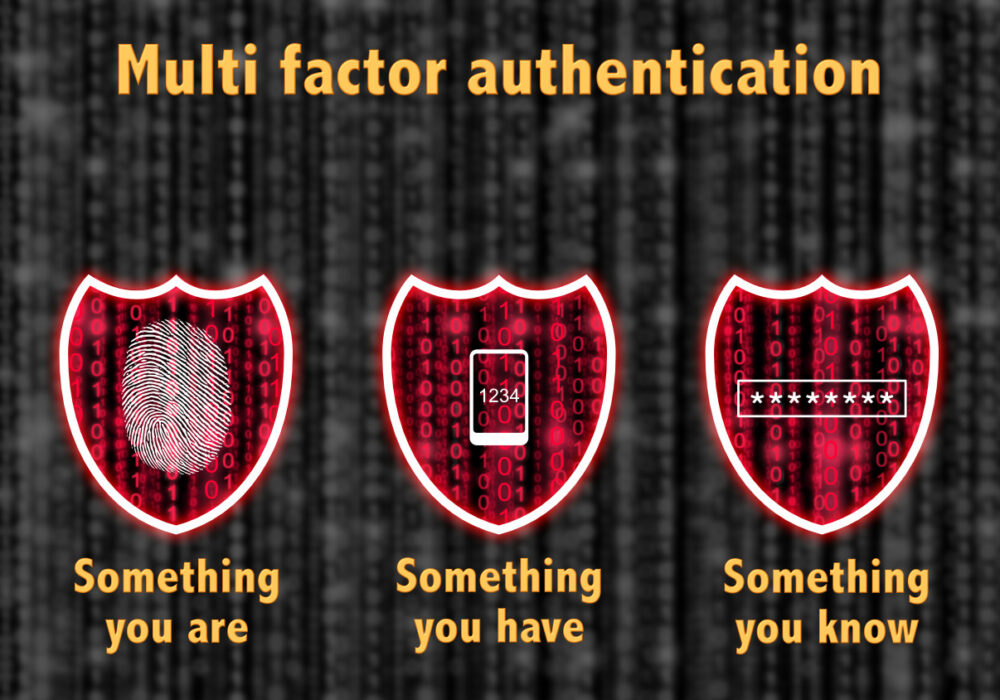
Experts en cybersécurité, les RSSI virtuels de CyberHoot ont constaté l'évolution des techniques d'authentification multifacteur (MFA) au fil des ans. Bien que l'authentification multifacteur par SMS soit largement utilisée pour sa commodité et sa facilité de mise en œuvre, elle présente plusieurs vulnérabilités exploitables par des attaquants. Dans cet article, nous aborderons les risques associés à l'authentification multifacteur par SMS, notamment l'absence de chiffrement, les pannes de réseau, les attaques SS7, l'ingénierie sociale et le SIM-Swapping. Nous recommanderons également des solutions MFA alternatives offrant une sécurité accrue.
L'authentification multifacteur (MFA) par SMS est vulnérable à divers types d'attaques, ce qui la rend moins sécurisée que les autres méthodes d'authentification multifacteur. L'absence de chiffrement des SMS, le risque d'attaques SS7, l'ingénierie sociale et l'échange de cartes SIM constituent des risques importants associés à l'authentification multifacteur par SMS.
Les SMS ne sont pas chiffrés et peuvent donc être interceptés et lus par des pirates. Si le SMS contient des informations sensibles, comme un code d'authentification à six chiffres, il peut être utilisé par des pirates pour accéder au compte ciblé.
Les réseaux des opérateurs mobiles ne sont pas à l'abri des pannes de réseau qui rendent les SMS indisponibles. Bien que rares, ces pannes peuvent survenir alors qu'Internet reste opérationnel, vous empêchant ainsi d'accéder à vos comptes critiques en cas d'urgence.
SS7 signifie Signaling System 7 (Système de Signalisation 1988), un protocole déployé pour la première fois en 1993 et mis à jour pour la dernière fois en 30 (il y a 7 ans). Il est utilisé par les opérateurs de télécommunications pour échanger des informations entre les réseaux des opérateurs mobiles. Les pirates informatiques peuvent exploiter les vulnérabilités de SS7 pour intercepter et rediriger les SMS destinés à leur destinataire. Cette attaque est appelée attaque SS2. Elle permet aux attaquants d'intercepter le processus d'authentification multifacteur (MFA) et d'accéder aux identifiants de deuxième facteur des comptes ciblés. Associée à un mot de passe réutilisé, cette forme de protection MFA permet aux pirates d'accéder à des comptes critiques.
L'ingénierie sociale est une tactique utilisée par les attaquants pour inciter les individus à divulguer des informations confidentielles. Dans le cas de l'authentification multifacteur (AMF) par SMS, les attaquants peuvent contacter l'opérateur mobile de la victime et se faire passer pour elle afin d'obtenir la carte SIM associée à son numéro de téléphone. Grâce à cette carte SIM, l'attaquant peut recevoir des SMS destinés à la victime, contournant ainsi l'AMF et accédant au compte ciblé. Une autre forme d'attaque par carte SIM est le SIM-Swapping, que nous allons examiner maintenant.
L'échange de carte SIM est une technique utilisée par les pirates pour prendre le contrôle du numéro de téléphone d'une victime. Ils peuvent se faire passer pour la victime afin de convaincre l'opérateur mobile de transférer son numéro de téléphone vers une carte SIM en leur possession. Grâce au contrôle du numéro de téléphone de la victime, le pirate accède au deuxième facteur, un code SMS, et accède au compte ciblé grâce au mot de passe exposé, réutilisé ou piraté.
Voici les cinq principaux risques liés à l'authentification multifacteur par SMS. Voyons maintenant les bonnes pratiques à suivre si vous devez utiliser l'authentification multifacteur par SMS, même si CyberHoot vous le recommande. Nous vous proposerons ensuite des méthodes d'authentification multifacteur alternatives, bien plus sûres que l'authentification multifacteur par SMS.
Malgré ses vulnérabilités, l'authentification multifacteur par SMS peut offrir une couche de sécurité supplémentaire lorsqu'elle est utilisée correctement. Voici quelques bonnes pratiques pour atténuer les risques associés à l'authentification multifacteur par SMS :
Pour renforcer la sécurité de l'authentification multifacteur (AMF), plusieurs solutions alternatives existent, plus sûres que l'AMF par SMS. En voici quelques exemples :
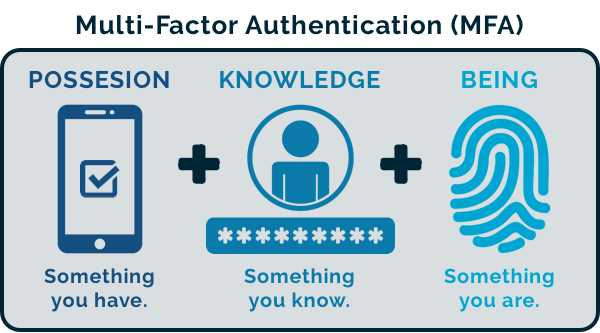
L'authentification multifacteur (MFA) par SMS est une méthode largement utilisée pour renforcer la sécurité, mais elle présente d'importantes vulnérabilités exploitables par des attaquants. L'absence de chiffrement, les pannes de réseau, les attaques SS7, l'ingénierie sociale et l'échange de cartes SIM sont autant de risques associés à l'authentification multifacteur par SMS. Bien que des bonnes pratiques permettent d'atténuer ces risques, d'autres solutions MFA offrent une sécurité accrue, comme les applications d'authentification mobile, les jetons matériels et l'authentification biométrique.
En tant que vétérans de la cybersécurité, CyberHoot recommande aux particuliers et aux organisations d'envisager ces solutions alternatives pour améliorer leur posture de sécurité et protéger leurs informations et actifs sensibles.
Lectures complémentaires : « Tales from the Crypt » sur les risques liés à l’authentification multifacteur par SMS
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

