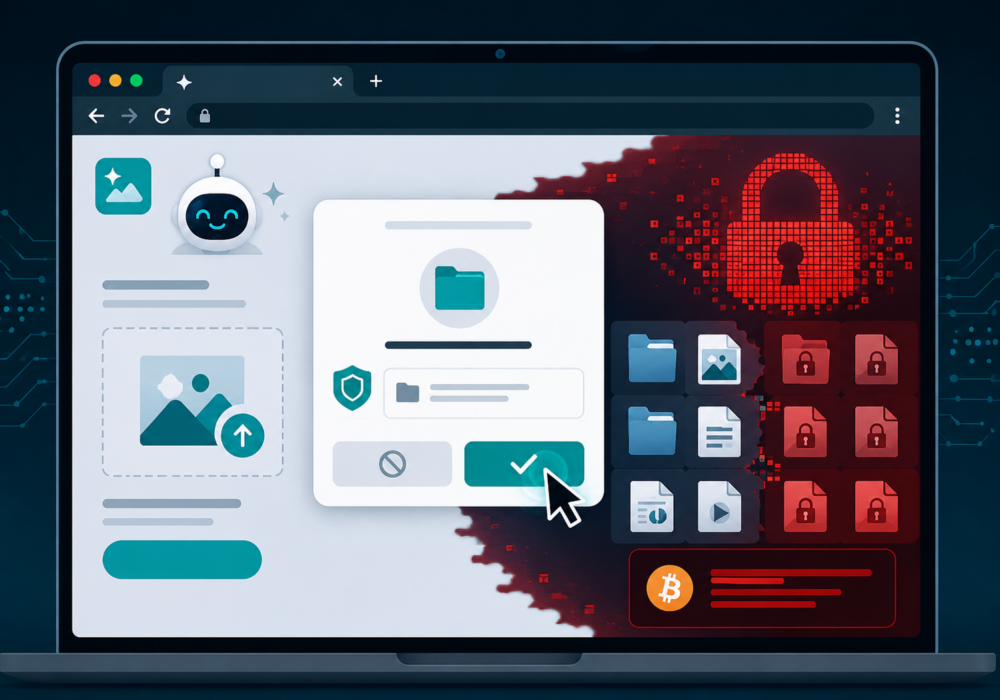
Des chercheurs, à la recherche d'un faux logiciel d'amélioration de photos, ont découvert quelque chose d'encore plus étrange : un kit de rançongiciel conçu grâce à une intelligence artificielle, sans aucune instruction préalable. Aucun programmeur expérimenté n'a écrit cette attaque ligne par ligne. C'est un chatbot IA qui a assemblé la majeure partie du logiciel à partir d'une simple requête, et au final, une partie a fonctionné exactement comme prévu.
Cette histoire s'inscrit dans un phénomène plus vaste qui touche la société et préoccupe fortement les professionnels de la sécurité. Les outils d'IA transforment la nature des cyberattaques, leur impact et les personnes capables de les concevoir. Désormais, n'importe qui, même sans aucune connaissance en programmation, peut saisir une requête dans un chatbot et repartir avec un logiciel malveillant fonctionnel ! Heureusement, le mode de diffusion et d'exécution de ces attaques reste inchangé. Adopter de bonnes pratiques en matière de cybersécurité demeure la meilleure défense contre ces nouvelles menaces liées à l'IA.
L'outil malveillant en question s'appelait InfernoGrabber. Il se faisait passer pour un utilitaire d'amélioration d'avatars Discord, une application souvent installée machinalement. Sous cette icône rassurante se cachait un programme conçu pour dérober les identifiants Discord, les numéros de carte bancaire, les phrases de récupération de cryptomonnaie, les frappes au clavier et les flux vidéo de la webcam. Parallèlement, Check Point Research a découvert cet échantillon lors de l'analyse de fichiers liés au modèle d'IA DeepSeek et a, par la même occasion, identifié plus d'un millier de fichiers malveillants similaires dans le même lot. CyberHoot a publié une vidéo de formation de 2026 sur des vecteurs d'attaque similaires : les extensions de navigateur malveillantes. Il s'agit de menaces émergentes basées sur l'IA dont nous devons tous être conscients.
Voici le point essentiel à comprendre. Au cœur du logiciel malveillant se cachait une technique inédite : un ransomware de verrouillage de fichiers fonctionnant directement dans un navigateur, sans téléchargement ni installation ! Nous disposons désormais du premier exemple documenté d’une attaque que la plupart des experts en sécurité jugeaient jusqu’ici impossible à réaliser.
Cette arnaque exploite une fonctionnalité réelle du navigateur appelée API d'accès au système de fichiers. Normalement, les outils légitimes, tels que les éditeurs de photos et les applications de traitement de texte, utilisent cette fonctionnalité pour demander l'autorisation d'ouvrir un dossier sur votre appareil. Ici, cependant, les attaquants ont conçu un faux outil d'amélioration de photos par IA en se basant sur cette même fonctionnalité. L'utilisateur sélectionne d'abord une photo, choisit un dossier pour le résultat final et approuve une demande d'autorisation qui semble anodine sur le moment. Une fois l'autorisation accordée, la page lit les fichiers contenus dans ce dossier, les copie, verrouille les originaux et affiche finalement une demande de rançon exigeant un paiement en Bitcoin.
Check Point a testé cette technique sur Windows, macOS, Linux et Android, ainsi que sur Microsoft Edge, et elle a fonctionné dans tous les cas, sauf un. Plus précisément, Safari d'Apple ne propose pas cette fonctionnalité d'accès aux dossiers ; les utilisateurs d'iPhone sont donc exemptés de ce risque.
Android présente un risque accru. Par exemple, les versions récentes de Chrome pour Android permettent aux sites web d'accéder aux dossiers de la pellicule, comme DCIM, où les téléphones stockent photos, captures d'écran et documents numérisés. De ce fait, un dossier contenant des photos personnelles et des captures d'écran bancaires devient une cible de choix dès qu'un site web y accède en écriture.
Ce qui est inquiétant, ce n'est pas tant le logiciel malveillant en lui-même. Après tout, de nombreux kits de vol d'informations circulent déjà en ligne. Le véritable problème réside dans la manière dont celui-ci a été conçu. D'après les chercheurs de Check Point, le modèle d'IA a associé de lui-même un concept de ransomware fictif à une fonctionnalité réelle du navigateur, à partir d'une simple invite. Fait notable, aucune programmation manuelle ni aucune expertise en navigation n'ont été nécessaires. La conséquence est importante : il est désormais beaucoup plus facile pour quiconque serait tenté de créer un ransomware. Une précision s'impose : ce logiciel malveillant a été créé sur le modèle d'IA de pointe DeepSeek. CyberHoot estime que les modèles de pointe américains disposent de garde-fous essentiels empêchant ce type de création, même avec des invites intentionnelles.
Pas besoin d'être un expert en sécurité pour éviter ce genre de problème. De petites habitudes, comme réfléchir avant d'accorder l'accès à un dossier et maintenir vos sauvegardes à jour, permettent de bloquer la plupart des attaques. Choisissez une habitude dans cette liste et mettez-la en pratique dès aujourd'hui. Mieux vaut progresser que d'être parfait, et lire ceci vous permet déjà d'avancer.
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.