En tant que fournisseur de services gérés (MSP), vous savez que vos clients prennent très au sérieux la protection contre les cyberattaques. C'est d'ailleurs l'une des raisons pour lesquelles ils vous ont choisi. Les violations de données sont malheureusement trop fréquentes de nos jours ; en 2021, elles ont coûté en moyenne 108 000 $ aux petites et moyennes entreprises (PME), tandis que les grandes entreprises peuvent débourser jusqu'à plusieurs millions de dollars. En effet, 99 % des professionnels de la sécurité ayant subi une violation de données au sein de leur organisation au cours des deux dernières années s'accordent à dire qu'elle aurait pu être évitée avec les mesures adéquates. Et, réponse la plus fréquente ( 71 %), une meilleure formation à la sensibilisation à la sécurité pour les utilisateurs aurait permis de minimiser, voire d'empêcher, ces violations . Actuellement, seuls 60 % des MSP proposent cette formation dans le cadre de leurs services gérés.
En résumé, la formation à la sensibilisation à la sécurité (FSS) comprend des supports pédagogiques et des simulations visant à informer les utilisateurs sur les bonnes pratiques de sécurité, les menaces auxquelles ils peuvent être confrontés et les moyens de se protéger, ainsi que leur organisation, en ligne. La FSS se déroule principalement via des modules en ligne, tels que des vidéos courtes, des quiz, des jeux interactifs et des simulations d'hameçonnage . Ces tests permettent aux administrateurs d'évaluer leurs utilisateurs en leur envoyant des e-mails d'hameçonnage simulés et en observant quels employés cliquent sur les liens ou y saisissent des données.
Les services SAT sont souvent associés à des outils et services supplémentaires liés aux utilisateurs d'une entreprise, notamment :
Des études suggèrent que l'erreur humaine est responsable de 90 % des failles de sécurité, et ce chiffre est en constante augmentation. Le manque de formation et de sensibilisation des employés représente souvent le principal risque pour les entreprises en matière de sécurité. Les technologies de sécurité innovantes et de pointe proposées par les fournisseurs de services gérés (MSP) peuvent être impressionnantes, mais que se passe-t-il lorsqu'un courriel d'hameçonnage contourne les filtres anti-spam ou qu'un employé utilise un logiciel de sécurité comme « Password123 » pour sécuriser un compte professionnel non configuré pour l'authentification multifacteurs ? On estime que 78 % des décideurs et influenceurs en matière de sécurité considèrent la formation et la technologie comme deux éléments tout aussi importants dans leur approche de la gestion des menaces de sécurité.
Il est important d'utiliser la bonne méthode de diffusion pour former vos équipes à la sensibilisation à la sécurité. Comme mentionné précédemment, les vidéos de formation concises, complétées par des quiz, sont la meilleure pratique. Éviter les présentations PowerPoint de plus de 60 minutes sur la « sensibilisation à la cybersécurité » réalisées par un professionnel de l'informatique s'est avéré extrêmement efficace ; trop de personnes s'endorment pendant des formations de plus de 5 à 10 minutes. Proposer une formation mensuelle à la sécurité, d'une durée de 3 à 5 minutes, avec de courts quiz pour tester les connaissances, envoyée directement dans la boîte de réception des utilisateurs, est aujourd'hui la méthode de formation SAT la plus simple, la plus efficace et la plus fluide.
Aucune technologie conçue pour protéger votre organisation n'est infaillible ; les utilisateurs constituent donc votre dernier rempart avant une intrusion. Des utilisateurs correctement formés sont bien plus à même de reconnaître les attaques et d'y réagir efficacement que des utilisateurs non formés. Ils deviennent ainsi votre « pare-feu humain », œuvrant de concert avec vos protections technologiques pour assurer la sécurité de votre entreprise.
Grâce à des formations de sensibilisation, les organisations peuvent intégrer de bonnes pratiques de sécurité à l'ensemble de leur organisation, afin que leurs employés réagissent de manière appropriée aux menaces. La répétition du SAT est comparable à la répétition sportive : plus on pratique, plus on s'améliore.
La formation de sensibilisation fournit aux administrateurs un aperçu essentiel du comportement de leurs utilisateurs. S'ils savent qui réussit ou échoue aux simulations d'hameçonnage, ou qui adopte un comportement à risque, ils peuvent s'attaquer au maillon faible de leur pare-feu humain. Les récidivistes peuvent avoir des conséquences néfastes sur leur carrière dans les entreprises bien gérées.
La formation de sensibilisation est obligatoire pour se conformer aux réglementations telles que HIPAA, PCI, FINRA, CMMC et ITAR. Le non-respect de ces exigences peut entraîner des amendes importantes. Un haut niveau de conformité aux normes SAT peut permettre de réduire vos primes d'assurance en démontrant aux assureurs que vous investissez judicieusement dans le développement de votre programme de cybersécurité et vos stratégies de réduction des risques.
CyberHoot contribue à atténuer les risques mentionnés dans cet article en proposant aux utilisateurs des formations de sensibilisation courtes et attrayantes. Douze vidéos mensuelles peuvent être attribuées aux utilisateurs en moins de 60 secondes via notre module de programmes.
Toutes les formations CyberHoot sont envoyées directement dans la boîte mail de chaque utilisateur. Il suffit de cliquer sur un lien pour commencer la formation ; aucune connexion à un site web n'est requise. Cela élimine un point de friction fréquent pour les utilisateurs finaux, source d'un taux de conformité bien plus faible.
La plupart des plateformes SAT sont fermées. Vous bénéficiez d'une seule et même offre aussi longtemps que vous utilisez leur produit. Plus vous diffusez longtemps la même vidéo de sensibilisation à vos clients et utilisateurs, plus la participation est compromise. CyberHoot élimine cet ennui grâce à sa plateforme ouverte, qui nous permet de vous proposer du contenu inédit, toujours à jour face aux menaces émergentes, provenant des meilleures sources en ligne et orchestré pour vous, sans aucun suivi.
La plateforme ouverte de CyberHoot permet aux MSP d'intégrer la formation produit à leurs déploiements de projets. Imaginez la réduction des appels au support technique si vous formez automatiquement et de manière asynchrone vos utilisateurs clients sur Teams pendant le déploiement de votre projet ? Les utilisateurs sont également plus satisfaits d'apprendre à utiliser le nouvel outil, ajoutant ainsi de la valeur ajoutée à votre relation client.
CyberHoot comprend plus de 60 programmes de formation sur les produits gratuits pour aider les utilisateurs à devenir productifs avec des outils tels que Microsoft One Drive, Sharepoint et Teams (la plupart des autres produits Microsoft également) ainsi que des produits de sécurité comme LastPass, 1Password, des outils de vente comme HubSpot, Salesforce, des applications financières comme Quickbooks et ADP, et bien plus encore.
Un client CyberHoot a envoyé son premier test d'hameçonnage après trois ans de formation à la sécurité. Les résultats de ce test semblent remettre en question l'intérêt de SAT, car des dizaines de personnes ont cliqué sur les liens de test d'hameçonnage et sept d'entre elles ont fourni leurs identifiants. Incroyable ! Pourquoi ?
La réponse est intéressante. Les utilisateurs possédaient les connaissances nécessaires, comme l'ont prouvé tous les tests ultérieurs : plus personne n'a jamais fourni ses identifiants, et moins de cinq utilisateurs ont cliqué sur le faux site web lors de ces tests d'hameçonnage. Il s'avère que les utilisateurs possédaient ces connaissances depuis le début, mais ne les ont pas appliquées, n'ayant jamais été testés. C'est pourquoi des tests d'hameçonnage trimestriels sont si importants. Cela responsabilise vos utilisateurs sans les rendre contraignants (plus de tests d'hameçonnage sont efficaces).
CyberHoot peut tester vos employés en leur envoyant l'une des 50 simulations d'hameçonnage parmi lesquelles choisir. Testez-les pour voir s'ils se font piéger par un faux e-mail en cliquant sur un lien ou en soumettant des données à une fausse page de connexion. CyberHoot utilise de nombreuses marques et entreprises populaires proposant des e-mails d'hameçonnage réalistes, imitant Amazon, LinkedIn, Microsoft, UPS, Fed-Ex, Docu-Sign, et bien d'autres !
CyberHoot répond à tous vos besoins en matière de gouvernance de la cybersécurité grâce à son module Politiques. Envoyez les politiques de gouvernance directement aux utilisateurs, demandez-leur de les lire et de les signer électroniquement pour confirmer et suivre leur conformité. CyberHoot propose plus de 25 modèles de politiques de cybersécurité prêts à l'emploi, facilement personnalisables pour chaque client.
Souhaitez-vous connaître le niveau de maturité de votre organisation en matière de sécurité ? CyberHoot propose un ensemble complet d'évaluations et d'enquêtes de cybersécurité permettant aux MSP et aux entreprises d'obtenir un score de maturité. Nos évaluations identifient les vulnérabilités courantes à corriger. CyberHoot propose différents niveaux d'évaluation des risques, basés sur le NIST, et peut être envoyé directement par e-mail. Vous pouvez même publier une enquête sur votre site web pour évaluer vos clients potentiels !
CyberHoot inclut l'analyse du Dark Web pour tous ses clients. CyberHoot exploite deux bases de données du Dark Web pour détecter si une adresse e-mail a été exposée à une violation de données. Les nouvelles expositions sont surveillées et signalées aux administrateurs, qui peuvent ensuite les signaler aux utilisateurs finaux. Des instructions de réponse détaillées sont fournies aux administrateurs pour faciliter le signalement.
De nombreux SAT souffrent d'un manque de conformité. CyberHoot élimine les frictions liées à la conformité en automatisant la plupart de ces processus, sans aucune administration. La conformité des utilisateurs est améliorée grâce à l'envoi automatique d'un e-mail à chaque responsable lorsqu'un employé ne termine pas une tâche. Le suivi est optimisé grâce à des rapports de conformité hebdomadaires et récursifs.
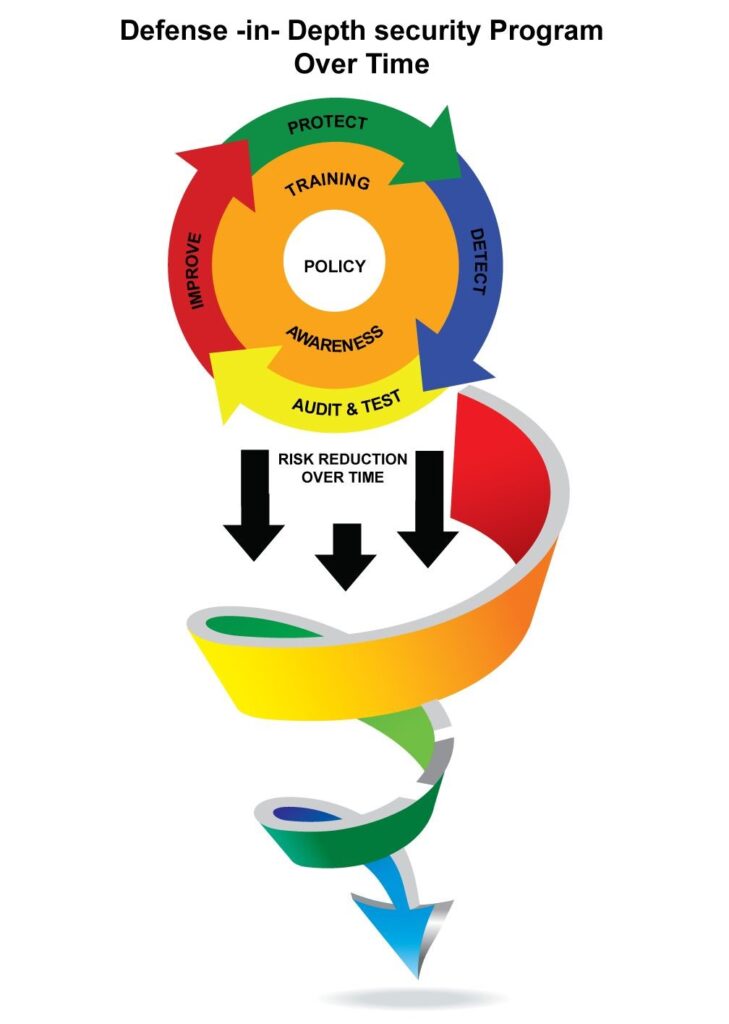
Les offres SaaS SAT modernes en cybersécurité vont au-delà de la simple formation à la sensibilisation à la cybersécurité. Si vous cherchez une solution à ce problème de formation des utilisateurs, CyberHoot vous recommande de rechercher un outil qui élimine autant de points de friction que possible. Voici quelques points de friction courants dans les SAT :
Une fois que vous aurez trouvé un outil qui élimine ces points de friction, vous serez prêt à démarrer le développement de votre programme de cybersécurité. Bonne chance ! C'est plus important que jamais.
Sources:
Lectures complémentaires:
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Avant même que Claude Code ne fasse…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.