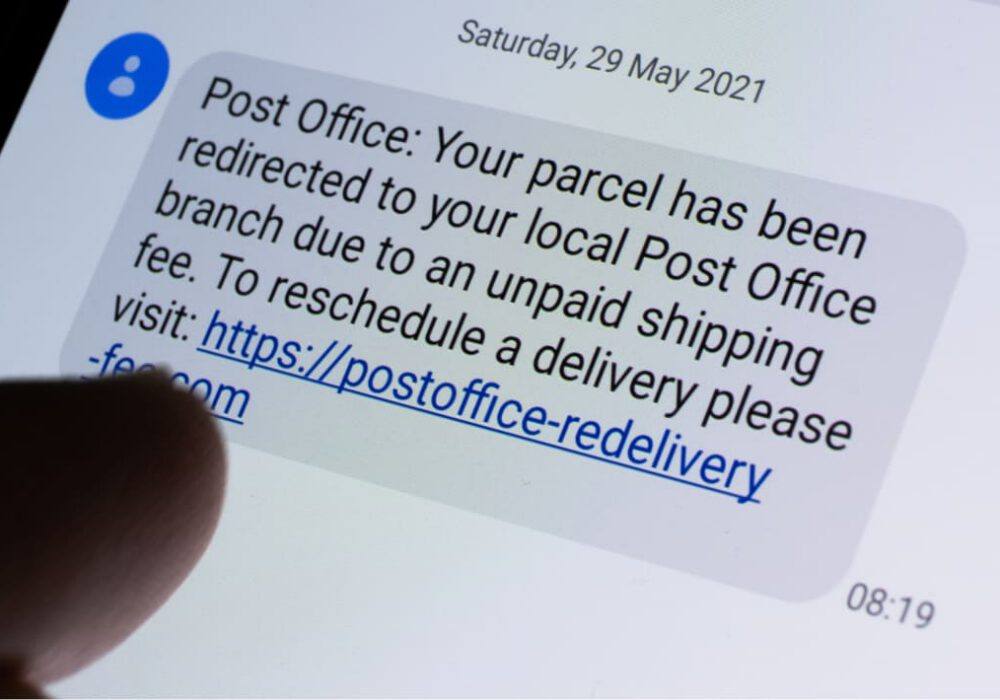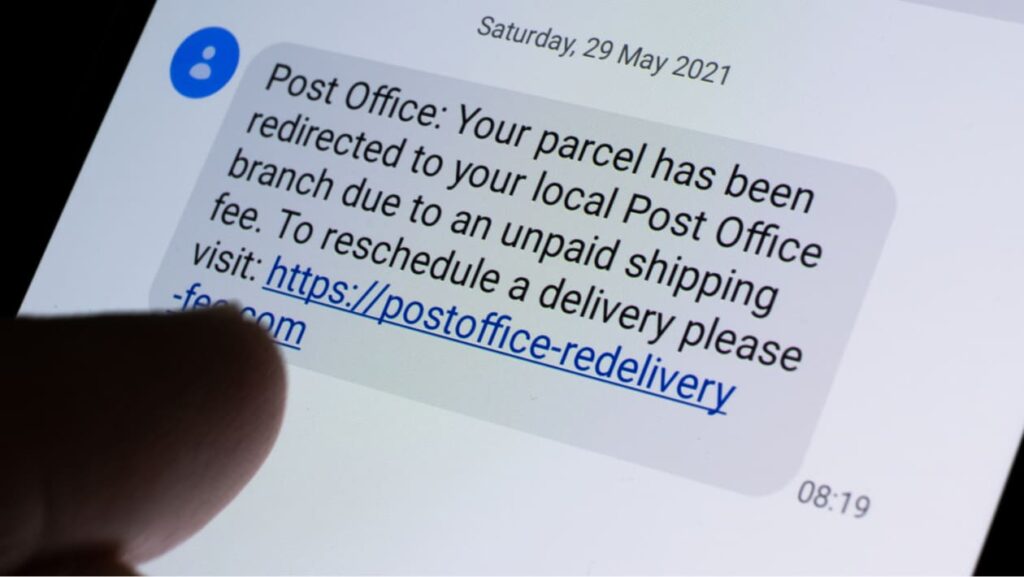
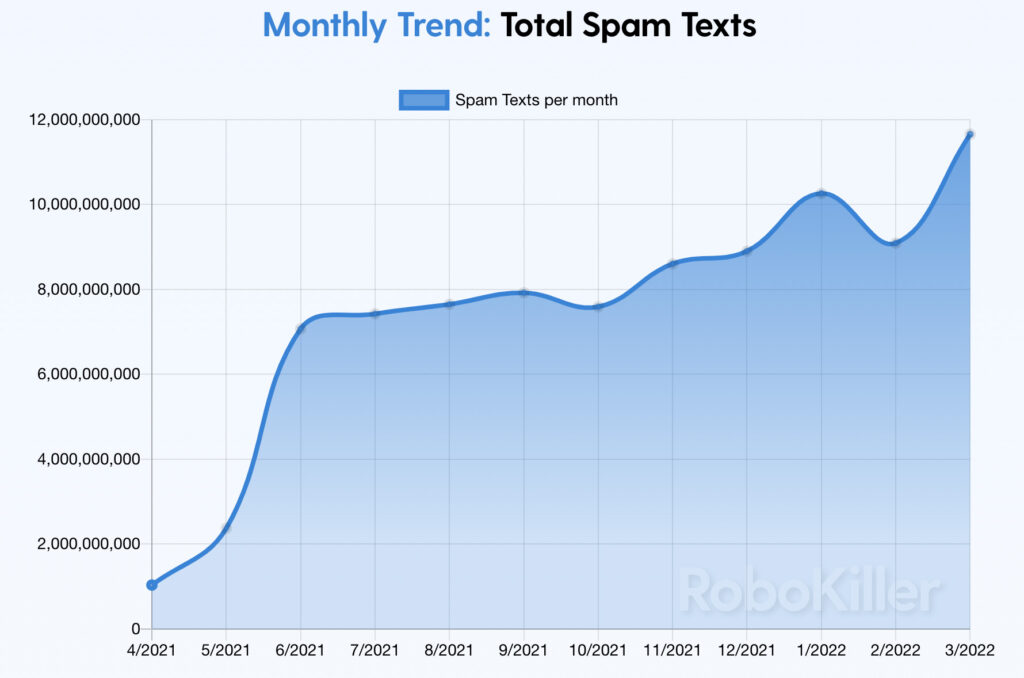
Il est fort probable que toute personne possédant un téléphone portable ait déjà reçu un SMS inattendu d'un numéro inconnu contenant un lien sur lequel cliquer. Depuis le 1er avril 2021, ces messages indésirables et potentiellement dangereux ont été multipliés par six. Cliquer sur un de ces liens, c'est risquer de fournir à des pirates informatiques des informations précieuses qu'ils pourraient utiliser pour vider votre compte bancaire, usurper votre identité , voire vous géolocaliser. Ce type d' attaque d'ingénierie sociale est appelé « smishing », une forme d'hameçonnage par SMS. Les appâts sont souvent évidents : compléments alimentaires énergisants, gains en argent offerts par de grandes enseignes, ou bonbons gélifiés au CBD aux saveurs inédites. D'autres sont plus subtils, se faisant passer pour des résultats de test COVID, des notifications d'expédition ou des alertes de paiement en ligne non aboutis. Dans tous les cas, ces attaques sont dangereuses et de plus en plus prisées par les cybercriminels.
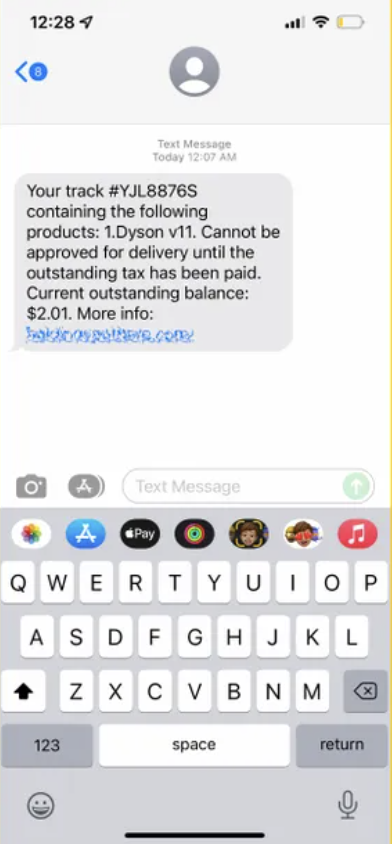
La grande majorité des attaques de phishing visent à dérober les données personnelles de consommateurs peu méfiants par e-mail. Cependant, les cybercriminels exploitent de plus en plus les consommateurs distraits, qui se déplacent rarement sans leur smartphone, pour leur soutirer leurs identifiants et mots de passe, leurs informations de carte de crédit ou autres informations financières, voire l'accès à leurs réseaux d'entreprise. Les images ci-dessous illustrent comment ils tentent de piéger les utilisateurs peu méfiants :
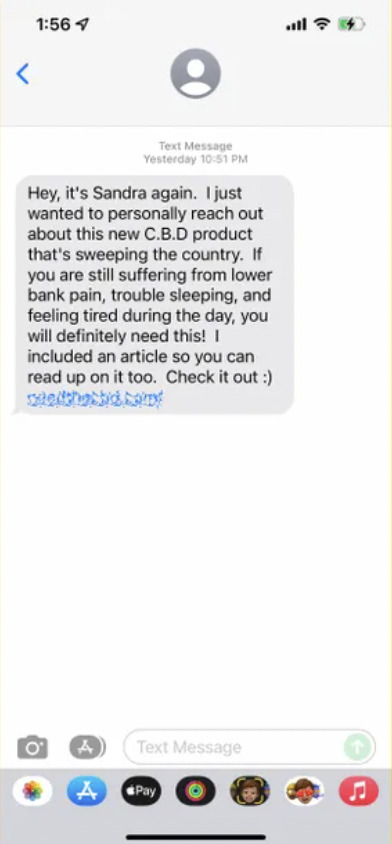
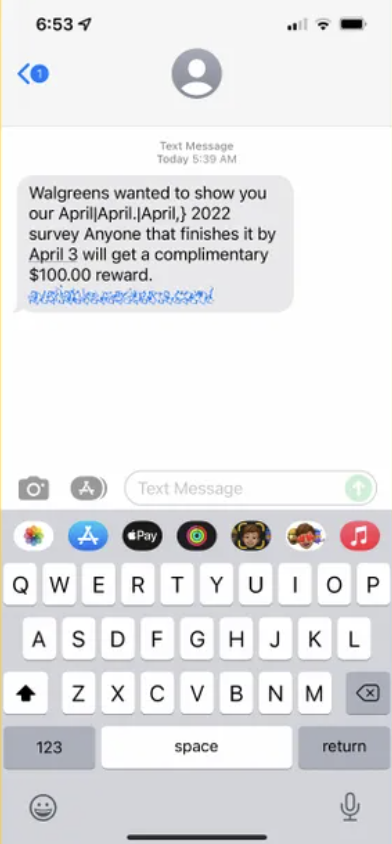
La Commission fédérale du commerce (FTC) indique que les SMS frauduleux ont coûté 131 millions de dollars aux consommateurs américains l'an dernier, contre 86 millions en 2020, et représentaient 21 % de toutes les fraudes déclarées. Plus récemment, Proofpoint a constaté une multiplication par cinq des attaques de logiciels malveillants sur appareils mobiles en Europe à partir de février. Ces attaques incluaient des tentatives de smishing, ainsi que des attaques où des logiciels malveillants étaient envoyés directement aux appareils via une application malveillante. Ce phénomène pourrait-il être lié à la guerre en Ukraine qui a débuté à cette période ? CyberHoot le soupçonne, mais ne peut le prouver.
Les chercheurs de Proofpoint constatent que le smishing est devenu la méthode d'attaque privilégiée des cybercriminels cherchant à compromettre les appareils mobiles, notamment les iPhones d'Apple. Récemment, Pegasus , l'un des logiciels espions les plus puissants jamais conçus, a réussi à s'infiltrer dans les téléphones de nombreux responsables gouvernementaux, journalistes et militants des droits de l'homme après qu'ils aient cliqué sur un lien malveillant dans un SMS ou un courriel.
En général, il est déconseillé de répondre aux SMS de personnes que vous ne connaissez pas. C'est la meilleure façon de rester en sécurité. C'est particulièrement vrai lorsque le SMS provient d'un numéro de téléphone qui n'en a pas l'air, comme « 5000 » ou « 452-981 ». Cela indique qu'il s'agit en fait d'un simple e-mail. Prenez les précautions de base nécessaires lorsque vous utilisez votre téléphone, comme :
N'oubliez pas : un seul SMS malveillant peut compromettre vos données, votre téléphone et votre sécurité personnelle. Avec un peu de bon sens et de prudence, vous pouvez éviter d'être victime d'une attaque par smishing.
De plus, les recommandations ci-dessous vous aideront, vous et votre entreprise, à vous protéger contre les différentes menaces auxquelles vous pouvez être confrontés au quotidien. Toutes les suggestions mentionnées ci-dessous peuvent être mises en œuvre en faisant appel aux services de développement du programme vCISO de CyberHoot.
Toutes ces recommandations sont intégrées au produit CyberHoot et aux services vCISO de CyberHoot. Avec CyberHoot, vous pouvez gérer, former, évaluer et tester vos employés. Rendez-vous sur CyberHoot.com et inscrivez-vous à nos services dès aujourd'hui. À défaut, continuez à vous former en vous abonnant à nos newsletters mensuelles sur la cybersécurité pour rester informé des dernières actualités.
Sources:
Lectures supplémentaires :
Le smishing, le nouveau phishing
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.