Les applications SaaS (Software as a Service) ont profondément transformé les entreprises au cours de la dernière décennie, leur apportant une valeur ajoutée considérable. La pandémie a contraint de nombreuses entreprises à faire migrer leurs employés des applications bureautiques vers des solutions SaaS basées sur le cloud. Ces applications SaaS englobent une large gamme de produits, allant des logiciels bureautiques aux outils de communication performants. Parmi les applications professionnelles les plus populaires, on peut citer Salesforce , Google Workspace , Slack , HubSpot , Microsoft Office 365 et Zoom.
La plupart des gens connectent sans hésiter une application dont ils ont besoin à leur espace de travail Google, à leur environnement Office 365 ou à des services similaires. Des actions simples, comme la création d'un e-mail ou la mise à jour d'un contact dans un CRM , peuvent entraîner plusieurs autres actions automatiques et notifications sur chacune de ces plateformes connectées.
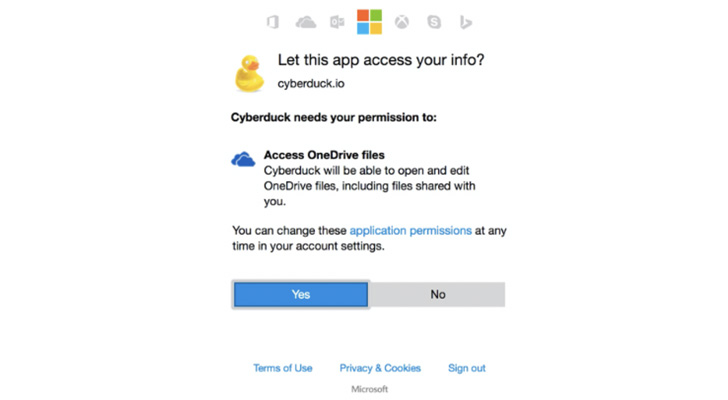
Les technologies OAuth et d'authentification unique (SSO) ont simplifié l'authentification et permettent une délégation contrôlée des droits d'accès. Sous forme de portées , une application demande l'autorisation de l'utilisateur pour des permissions spécifiques. Une application peut demander une ou plusieurs portées. En approuvant ces portées, l'utilisateur autorise ces applications à exécuter du code pour réaliser des opérations en arrière-plan au sein de leur environnement. Ces applications peuvent être inoffensives ou aussi dangereuses qu'un fichier exécutable.
Comme illustré ci-dessous, le mécanisme OAuth facilite l'interconnexion des applications, et nombreux sont ceux qui négligent les conséquences potentielles. Lorsque ces applications et autres modules complémentaires pour plateformes SaaS demandent des autorisations, celles-ci sont généralement accordées sans hésitation, multipliant ainsi les opportunités pour les pirates d'accéder aux données de l'entreprise. Les entreprises s'exposent alors à des risques d' attaques sur leur chaîne d'approvisionnement , de détournement d'API et d'installation involontaire d'applications tierces malveillantes sur leurs appareils.
Concernant les machines locales et les fichiers exécutables, les entreprises disposent déjà de contrôles intégrés permettant aux équipes de sécurité de bloquer les programmes et fichiers malveillants. Il doit en être de même pour les applications SaaS.
Formation de sensibilisation à la sécurité – La première étape en matière de cybersécurité consiste toujours à sensibiliser les employés. Une fois mieux informés des risques et des dangers liés aux mécanismes OAuth, ils seront plus réticents à les utiliser.
Activez l'authentification multifacteurs : la meilleure façon d'améliorer la sécurité du cloud de votre organisation est d'activer et d'appliquer l'authentification multifacteurs (AMF) à tous les comptes possibles. Cette pratique est particulièrement importante pour vos principales plateformes de messagerie et de collaboration, car elle réduit les dommages qu'un attaquant peut causer avec des identifiants volés.
Politiques – Les organisations devraient élaborer une politique obligeant les employés à soumettre leurs demandes d'utilisation d'applications tierces. Cette politique peut être intégrée à la charte d'utilisation acceptable (CUA) de votre organisation.
Utilisez la surveillance de la sécurité SaaS – La surveillance de la sécurité SaaS constitue un élément crucial de la sécurité de votre infrastructure SaaS. Elle vous permet de gérer l'accès des employés aux applications SaaS requises par service, de centraliser les licences et d'obtenir une visibilité sans précédent sur votre infrastructure SaaS. Blissfully est un excellent exemple de plateforme capable de réaliser ces trois actions et bien plus encore ; c'est un élément clé de la sécurité SaaS lors de la mise en place de votre infrastructure informatique.
Gestion des accès et mots de passe SaaS – Certaines applications SaaS ne sont pas compatibles avec les solutions d'authentification unique (SSO), comme mentionné précédemment. Dans ce cas, CyberHoot recommande l'utilisation d'un gestionnaire de mots de passe. Des gestionnaires de mots de passe réputés tels que LastPass , 1Password, DashLane ou Bitwarden permettent de générer des mots de passe robustes et uniques d'au moins 14 caractères, de stocker les identifiants de connexion aux sites web et de conserver des notes sécurisées chiffrées. Ces outils sont également précieux car ils permettent de partager en toute sécurité des identifiants ou des notes avec des collaborateurs ou des clients de confiance.
Conseils pratiques et bon sens s'appliquent ici. Assurez-vous que vos utilisateurs savent qu'il ne faut pas accepter aveuglément toutes les autorisations d'accès demandées par une application SaaS, comme si vous refusiez par défaut l'accès à votre liste de contacts ou à vos données de localisation à une application mobile. Si cet accès n'est pas nécessaire à son fonctionnement, votre position par défaut devrait toujours être de refuser l'accès.
Les recommandations suivantes vous aideront, vous et votre entreprise, à vous protéger contre les différentes menaces auxquelles vous pouvez être confrontés au quotidien. Toutes les suggestions ci-dessous peuvent être mises en œuvre en faisant appel aux services de développement du programme vCISO de CyberHoot.
Chacune de ces recommandations, à l'exception de la cyberassurance, est intégrée aux produits et services de DSI virtuel de CyberHoot. Avec CyberHoot, vous pouvez encadrer, former, évaluer et tester vos employés. Rendez-vous sur CyberHoot.com et inscrivez-vous dès aujourd'hui ! À défaut, continuez à vous informer en vous abonnant à nos newsletters mensuelles sur la cybersécurité afin de rester au fait des dernières actualités.
Sources:
Risques et défis du logiciel en tant que service (SaaS)
Ressources supplémentaires:
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.