Co-écrit par Craig Taylor
Dans un monde de la cybersécurité en constante évolution, les violations de données sont de plus en plus fréquentes et impactantes. Les menaces de cybersécurité se présentent sous diverses formes, notamment l'ingénierie sociale, le vol d'identifiants, les attaques par hameçonnage et même les attaques d'applications web. Si votre organisation est victime d'un incident de cybersécurité, cet article vous guidera dans la gestion de la situation. CyberHoot suppose que vous disposez d'un processus de gestion des incidents de cybersécurité (CIMP) pour vous guider.
Les conseils et astuces de cet article peuvent identifier les lacunes de votre plan. Suivre le guide CyberHoot ci-dessous vous aidera à gérer efficacement l'incident de cybersécurité. Si vous ne disposez pas d'un CIMP, vous pouvez faire appel au programme vCISO de CyberHoot pour vous aider à en créer un.
En cas d'incident, il est recommandé d'agir rapidement pour limiter les dégâts causés par une violation. Cependant, CyberHoot souhaite mettre en garde les utilisateurs sur deux points prioritaires.
La première est la protection des vies humaines. Si le système compromis assure des fonctions vitales, vous pourriez ne pas être en mesure de le fermer pour remédier à la faille. La vie humaine est notre priorité.
Deuxièmement, si une enquête forensique est importante pour les propriétaires du système, vous devez gérer l'incident en accordant la priorité à la préservation des preuves dans vos efforts de remédiation. Cela pourrait impliquer la création d'une image du disque dur à l'aide d'outils forensiques avancés comme Encase.
Une fois la question de la criminalistique et la sécurité humaine résolues, vous pouvez désormais procéder rapidement à l'identification de l'incident, puis à son confinement. Pour contenir un événement, il est essentiel de savoir ce qui s'est passé. Pour y répondre, vous devez constituer votre équipe d'intervention.
Idéalement, avant qu'un incident ne survienne, votre processus de gestion des incidents de cybersécurité (CIMP) a permis d'identifier les membres de votre équipe d'intervention et de les informer des modalités de mobilisation, de jour comme de nuit. Réunissez-les dès maintenant afin de déterminer ce qui s'est passé. Cette équipe comprendra toujours des représentants de la sécurité de l'information, des technologies de l'information, des opérations et de la direction.
Cet article suppose que vous avez confirmé qu'un incident est en cours, mais que vous ignorez peut-être ce qui s'est passé. Il arrive souvent que des incidents surviennent la nuit, mais leur explication est simple et ne constitue pas un incident de sécurité. Les disques durs se remplissent, provoquant des pannes de serveurs. Ce n'est pas un incident. Cela s'est produit à 3 heures du matin, semant la panique au sein de votre SOC.
Attention : lors d'un incident, les spéculations et les conjectures non fondées sont monnaie courante. En tant que responsable de la gestion de l'incident, vous devez demander à chacun de prendre une grande inspiration et d'analyser les faits. S'il vous manque des informations clés, obtenez-les. Le premier objectif de la maîtrise d'un incident est de comprendre ce qui s'est passé. Pour y parvenir, votre équipe doit être réunie pour reconstituer les faits.
Un changement planifié s'est-il mal déroulé ? Un système manque-t-il de correctifs critiques ? Avez-vous été victime d'une personne malveillante ? Quels sont les indicateurs de compromission que vous observez ? Les réponses à ces questions guideront votre réponse à l'incident pour le contenir.
L'équipe est convaincue qu'un correctif manquant sur votre site WordPress a été exploité et a compromis votre serveur web. De récents avis de sécurité confirment la présence d'un code d'exploitation et la présence de pirates informatiques sur les sites WordPress. Des preuves d'une faille ont été découvertes sur votre serveur WordPress. L'origine de l'incident a été confirmée. Que faire maintenant ?
Le cas échéant, contactez votre commissariat de police local et signalez la situation ainsi que le risque potentiel d'usurpation d'identité, de fraude électronique ou tout autre incident. Plus les forces de l'ordre sont informées rapidement, plus elles peuvent intervenir efficacement. Si votre commissariat local n'est pas spécialisé dans les enquêtes sur les atteintes à la sécurité des données, contactez le bureau local du FBI ou les services secrets américains . Pour les cas de vol de courrier, contactez l' Inspection postale des États-Unis.
Pour éviter toute perte de données supplémentaire, mettez hors ligne tous les équipements concernés, mais ne les éteignez pas complètement si une analyse forensique est nécessaire. Le redémarrage d'une machine peut effacer des informations importantes de la mémoire et des disques. Il suffit de les déconnecter du réseau afin d'empêcher tout accès distant et de bloquer tout transfert de données hors de votre organisation.
Examinez tous les points d'entrée et de sortie de votre réseau (généralement les pare-feu ) afin de détecter toute trace d'accès à distance. Observez-vous des connexions provenant de l'étranger ? Des données ont-elles été transférées hors de l'organisation ? Existe-t-il des fichiers chiffrés indiquant une attaque par rançongiciel ?
Si vous disposez d'une suite d'outils permettant de détecter la présence de logiciels malveillants ou de chevaux de Troie d'accès à distance, etc., vous devriez l'exécuter sur les machines concernées. Dans cet exemple, aucun logiciel malveillant supplémentaire n'a été détecté dans votre environnement. Seul le site web hébergé en externe a subi des dommages. Aucune perte de données n'a été constatée.
Si le site web a été compromis, il devra être reconstruit en raison de la présence d'un rootkit installé par les pirates. Notre prochaine étape consiste à éradiquer les portes dérobées et les logiciels malveillants de votre environnement.
CONSEILS : La plupart des incidents se produisant en dehors des heures de travail, il pourrait être nécessaire demain de faire appel aux services médico-légaux, juridiques, des ressources humaines et de la communication/relations publiques pour gérer l'incident.
Analyse forensique : Si l’analyse forensique s’avère importante, il est essentiel de faire appel à des experts dès le début de votre réponse à l’incident afin d’éviter de compromettre les preuves lors de votre enquête. Envisagez de faire appel à un expert forensique indépendant pour vous aider à déterminer l’origine et l’étendue de la brèche. Il réalisera des captures d’écran forensiques des systèmes affectés, collectera et analysera les preuves, et définira les mesures correctives à mettre en œuvre. Attention : ses honoraires s’élèvent à 400 $ à 500 $ de l’heure.
Conseil juridique : Consultez votre conseiller juridique concernant l’incident en question. Le secret professionnel protège les personnes chargées de la gestion de l’incident et les empêche de divulguer toutes les informations connues à son sujet. Votre conseiller pourra également vous informer des lois fédérales et étatiques susceptibles de s’appliquer suite à cette violation de données.
Notification de violation de données : Dans le meilleur des cas, une violation de données peut être contenue et éradiquée en 24 à 48 heures. Toutefois, vous pourriez avoir des obligations contractuelles vous imposant d’informer vos clients dans les 24 heures suivant la confirmation d’une violation. Faites vérifier ce point par une personne compétente et mettez en œuvre le plan de communication approprié, avec ou sans l’aide d’une agence de relations publiques.
Si possible, remplacez les machines infectées par des machines « propres ». Mettez également à jour les identifiants et mots de passe des utilisateurs autorisés. Si un pirate informatique a piraté votre système pendant un certain temps avant de détruire le site web grâce à son rootkit, vous devez partir du principe que tous les identifiants d'accès au site web et à votre site WordPress sont compromis et que votre système restera vulnérable jusqu'à ce que vous les changiez, même après avoir supprimé les outils du pirate.
Si un fournisseur de services gérés (MSP) prend en charge votre infrastructure informatique, examinez les informations personnelles auxquelles il peut accéder et décidez si vous devez modifier ses privilèges d'accès.
Dans ce cas précis, nous soupçonnons que l'absence de correctifs sur le site WordPress en soit la cause. La première étape, après le confinement, consiste donc à corriger le système et à le remettre en ligne. Soyez particulièrement vigilant quant à la méthode de correction. Mettre le système en ligne en dehors de votre pare-feu peut entraîner de graves problèmes. Appliquez les correctifs depuis un emplacement sécurisé avant de rendre le système accessible à tous sur Internet.
Si vos fournisseurs de services affirment avoir corrigé des vulnérabilités, vérifiez-le directement. Profitez-en pour examiner l'état des correctifs de tous vos systèmes (internes et externes) afin de vous assurer qu'ils sont tous à jour. Vérifiez également votre logiciel antivirus : assurez-vous que tous les systèmes qu'il couvre sont à jour, installés sur tous les systèmes et que la fonction de rapport est opérationnelle.
Si des machines ont été compromises par des rootkits ou des logiciels malveillants avancés, il n'existe souvent aucun antivirus capable de les remettre dans un état opérationnel. Dans ce cas, il est conseillé de réinitialiser la machine et de la reconstruire entièrement avant de la remettre en production.
Après les correctifs et les vérifications de validation dans Éradication, vous pouvez maintenant passer à la récupération. Cela signifie remettre votre site WordPress, désormais entièrement corrigé, en production et le surveiller de près. Il est toujours possible que la cause première soit erronée et que les pirates informatiques reviennent.
Ensuite, concentrez-vous sur l’évaluation de l’étendue de la violation.
Vérifiez si des mesures comme le chiffrement étaient activées au moment de l'incident. Analysez les sauvegardes ou les données conservées. Consultez les journaux pour déterminer qui avait accès aux données à ce moment-là. Examinez les règles et les journaux du pare-feu pour savoir si des données ont été exfiltrées vers Internet. Remarque : cela peut s'avérer impossible si un port quelconque est ouvert vers une destination quelconque dans votre pare-feu. Envisagez une solution de surveillance des incidents de sécurité (SIEM) pour la prochaine étape (étape 5).
En cas de fuite de données au sein de votre entreprise, vous devez en informer les forces de l'ordre, les autres entreprises concernées et les personnes touchées. La première étape consiste à déterminer vos obligations légales. Tous les États, le District de Columbia, Porto Rico et les Îles Vierges américaines ont adopté une législation exigeant la notification des violations de sécurité impliquant des données personnelles. De plus, selon la nature des informations concernées, d'autres lois ou réglementations peuvent s'appliquer. Consultez la législation et la réglementation en vigueur, tant au niveau de votre État qu'au niveau fédéral, afin de connaître les exigences spécifiques applicables à votre entreprise.
Si la violation concerne plus de 500 dossiers médicaux personnels électroniques, vous êtes tenu, en vertu de la réglementation relative à la notification des violations de données de santé, d'en informer le Département de la Santé et des Services sociaux (DHHS). Vous pourriez également être tenu d'en informer la Commission fédérale du commerce (FTC) et, dans certains cas, les médias. Avant de communiquer avec les médias au sujet d'une violation majeure susceptible d'être médiatisée, il est conseillé de consulter une agence de relations publiques.
Selon les données exposées ou volées, vous pourriez être tenu d'informer vos clients. Certains MSA exigent une notification de violation dans un délai précis ; votre obligation légale d'informer certaines parties est donc peut-être déjà dépassée. En cas de violation de données HIPAA ou d'informations personnelles non publiques, des obligations légales de déclaration s'appliquent. Consultez votre expert en confidentialité, votre expert HIPAA, vos équipes juridiques et contractuelles pour vous assurer de respecter vos obligations contractuelles et de conformité à ce stade.
Suivez votre plan de communication et de notification en veillant à contacter toutes les parties concernées (clients, employés, investisseurs, partenaires commerciaux et autres parties prenantes). Présentez des déclarations factuelles sur la violation et ne cachez aucun détail essentiel susceptible d'aider les consommateurs à se protéger. Il est important de noter que vous ne devez pas partager publiquement d'informations susceptibles d'exposer les consommateurs à des risques supplémentaires.
Un dernier point concernant la notification des violations est que les forces de l'ordre peuvent vous interdire d'avertir les parties concernées en raison d'une « enquête en cours ». Tous les contrats prévoient un délai de notification pour cette situation.
Une fois vos systèmes rétablis et votre rétablissement quasiment terminé, vous pouvez vous concentrer sur l'analyse des enseignements tirés de cet incident. Envisagez d'organiser une réunion de retour d'expérience ou une analyse des causes profondes . L'objectif est d'exploiter cet incident pour améliorer vos systèmes de défense, vos alertes et vos processus métier.
Lors de la configuration de votre réseau, vous l'avez peut-être segmenté afin qu'une faille de sécurité sur un serveur ou un site ne puisse pas se propager à un autre serveur ou site. Collaborez avec votre équipe informatique (fournisseur de services gérés) pour analyser l'efficacité de votre plan de segmentation et déterminer s'il a permis de contenir la faille. Si des modifications s'avèrent nécessaires, effectuez-les sans délai.
Si la violation de données concerne des informations personnelles publiées de manière inappropriée sur votre site web, supprimez-les immédiatement. Sachez que les moteurs de recherche conservent, ou « mettent en cache », les informations pendant un certain temps. Vous pouvez contacter les moteurs de recherche pour vous assurer qu'ils n'archivent pas les informations personnelles publiées par erreur.
Vous pouvez également rechercher les données exposées de votre entreprise pour vous assurer qu'aucun autre site web n'en a enregistré de copie. Si vous en trouvez, contactez ces sites et demandez-leur de les supprimer.
Si des informations de compte, comme des numéros de carte de crédit ou de compte bancaire, ou des numéros de sécurité sociale, ont été volées, les entreprises doivent contacter les principales agences d'évaluation du crédit pour obtenir des informations, des conseils et une protection supplémentaires. Les entreprises peuvent être contraintes de payer pour la surveillance des fraudes et du crédit des personnes concernées. Votre assurance peut même couvrir cette surveillance.
La meilleure protection pour les personnes impliquées dans une violation de dossiers financiers est de geler leur crédit auprès des bureaux de crédit suivants :
Transunion Gel du crédit
Equifax Gel du crédit
Experian Centre de congélation
Innovis Gel de sécurité
ChexSystèmes Gel de sécurité
Certification Gel de sécurité
Services de clarté Gel de sécurité
CoreLogic Teletrack Gel du crédit
CoreLogic Credco Gel du crédit
Lorsque vous informez des personnes, il est recommandé de :
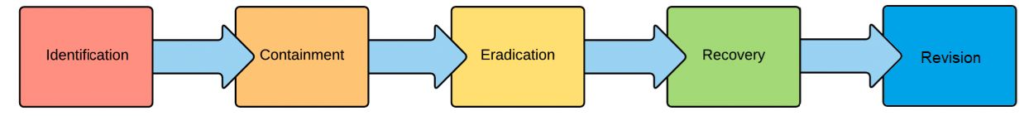
Le meilleur moment pour se préparer à un incident est avant qu'il ne survienne. Définissez votre processus de gestion des incidents de cybersécurité (CIMP) avant même qu'il ne se produise. Ensuite, pratiquez-le avant qu'il ne survienne. Réunir votre équipe pour revoir les cinq étapes d'un incident de sécurité est essentiel à la réussite à long terme. Vous pourrez ainsi passer en douceur à l'identification, la maîtrise, l'éradication, la reprise et la révision.
Ne lésinez pas non plus sur les leçons apprises. Vous disposez d'informations précieuses dont vous pouvez tirer des enseignements après tout incident. Suivre ces mesures et étapes peut assurer la viabilité à long terme de votre entreprise.
Source:
Fiche d'évaluation de la sécurité
Ressources associées:
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…
Lire la suite
La plupart des tests d'hameçonnage trompent vos employés. Celui-ci dit bonjour d'emblée ! HootPhish annonce clairement la couleur : ceci est…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.