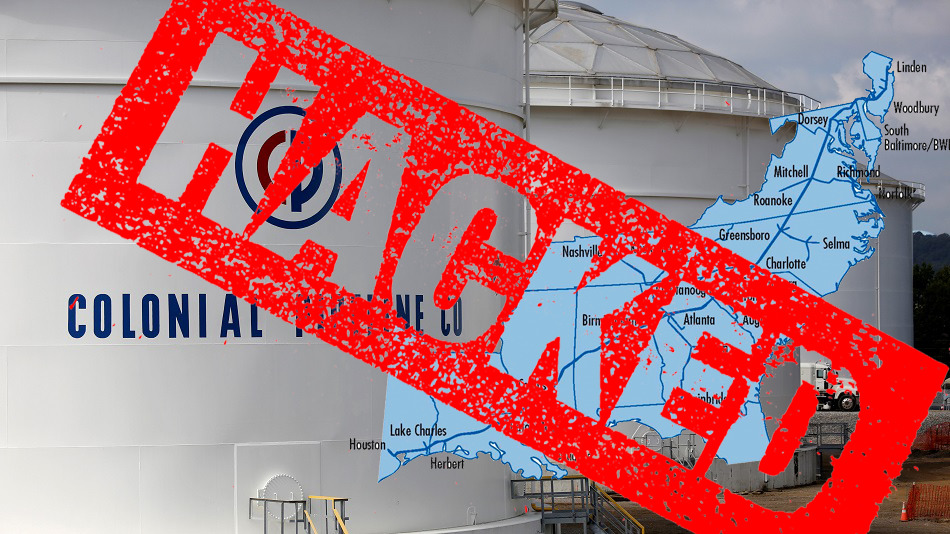
Le plus grand oléoduc des États-Unis, Colonial Pipeline, a interrompu ses activités suite à une attaque de rançongiciel . Colonial Pipeline transporte 45 % du carburant consommé sur la côte est américaine, reliant le Texas à la baie de New York. La compagnie a publié un communiqué le 7 mai 2021, indiquant avoir été victime d'une cyberattaque.
Nous avons depuis déterminé que cet incident était lié à un rançongiciel. En réponse, nous avons mis hors ligne certains systèmes afin de contenir la menace, ce qui a temporairement interrompu toutes les opérations du pipeline et affecté certains de nos systèmes informatiques.
Selon Bloomberg et le Wall Street Journal , les experts en réponse aux incidents de cybersécurité de FireEye participent à l'enquête et ont établi un lien entre l'attaque et une souche de ransomware appelée DarkSide.
Le groupe DarkSide a lancé son organisation de cybercriminalité en août 2020 et a déjà publié des données volées à plus de 40 victimes (mai 2021). On ignore le montant de la rançon exigée par les attaquants et si Colonial Pipeline a payé les pirates. Un article de Bloomberg affirme toutefois que les cybercriminels à l'origine de l'attaque ont dérobé 100 Go de données sur son réseau. À titre de comparaison, Travelex, une société de change basée à Londres, a payé 2.3 millions de dollars pour « déverrouiller » seulement 5 Go de données . Avec 100 Go de données manquantes, on peut facilement estimer le montant que les pirates réclament à Colonial (entre 40 et 50 millions de dollars). Il est possible que Colonial ne puisse pas payer la rançon car le Trésor américain a rendu illégaux les paiements de rançon en bitcoins l'automne dernier. Si ce ransomware n'a chiffré que les données de Colonial, l'entreprise sera hors service pendant quelques jours, le temps de la restauration à partir des sauvegardes. Cependant, il semblerait que l'organisation Darkside menace également de révéler sur Internet des informations que l'on peut supposer sensibles et préjudiciables.
Les cyberattaques ciblant les services publics et les infrastructures critiques ont connu une forte augmentation ces dernières années. L'un des problèmes liés à cette tendance est que les nouvelles souches de rançongiciels ne se contentent plus de chiffrer les données de la victime, mais les exfiltrent et les diffusent publiquement si la rançon n'est pas payée. Ce type de rançongiciel est appelé « leakware ». CyberHoot surveille cette tendance depuis un certain temps , le rançongiciel Maze ayant inauguré cette nouvelle stratégie il y a plus d'un an.
D'après les données recueillies par Check Point et HackerNews , les cyberattaques ciblant les services publics américains ont augmenté en moyenne de 50 % par semaine en 2021, passant de 171 début mars à 260 fin avril.
Les rançongiciels ont attiré l'attention de la Maison Blanche et du secteur privé. Un groupe de travail récemment créé, le Ransomware Task Force (RTF) , réunit des entités publiques et privées afin de réfléchir ensemble à des solutions pour endiguer cette épidémie. Le RTF est composé d'experts de haut niveau en cybersécurité qui aident les entreprises à lutter proactivement contre les rançongiciels. Des efforts ont déjà été déployés pour combattre les rançongiciels, mais l'objectif principal du groupe de travail est de réduire la fréquence et l'impact de ces attaques. En attendant le travail du RTF, votre entreprise ne peut pas se permettre d'espérer une solution miracle. Vous devez prendre des mesures pour améliorer votre sécurité et réduire le risque d'être victime d'attaques de rançongiciels comme Colonial.
Un programme de cybersécurité robuste comprend de nombreuses autres mesures de protection, notamment l' évaluation des risques , la mise en place d'un cadre de gestion des risques et diverses protections techniques. Découvrez-en plus et commencez à élaborer votre plan de cybersécurité multicouche sur CyberHoot.
https://youtu.be/Tz6yErGdHFEhttps://www.youtube.com/watch?v=03olldrg21I
Sources:
Lectures complémentaires:
Le Trésor américain interdit les paiements par rançongiciel
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

