L'équipe de recherche sur les vulnérabilités d'Edge de Microsoft a récemment publié des informations sur une nouvelle fonctionnalité en développement appelée « Mode ultra sécurisé » (SDSM). Le SDSM est conçu pour améliorer la sécurité sans perte de performance notable. Pour ce faire, il supprime les compilateurs JIT (Just-In-Time) de JavaScript , conçus pour accélérer le chargement des pages et améliorer les performances du navigateur, mais particulièrement vulnérables aux attaques de pirates informatiques.
Comment ça marche?
Lorsqu'elle est activée, la fonctionnalité SDSM d'Edge supprime la compilation à la volée (JIT) du pipeline de traitement V8, réduisant ainsi la surface d'attaque dont disposent les pirates pour accéder aux appareils des utilisateurs d'Edge. D'après les rapports CVE (Common Vulnerabilities and Exposure) accumulés depuis 2019, « environ 45 % des vulnérabilités découvertes dans le moteur JavaScript et WebAssembly V8 sont liées au moteur JIT, et plus de la moitié des exploits Chrome actuellement en circulation exploitent des failles JIT ». Selon BleepingComputer, la réduction de la surface d'attaque élimine près de la moitié des failles et, par conséquent, rend les failles restantes plus difficiles à exploiter.
De plus, de nombreuses autres fonctionnalités de sécurité peuvent être activées même avec les JIT désactivés. Parmi celles-ci, on trouve Control Flow Guard (CFG), Control-flow-Enforcement Technology (CET) et Arbitrary Code Guard (ACG). Chacune de ces fonctionnalités ajoute des couches de sécurité supplémentaires pour protéger les utilisateurs et leurs données.
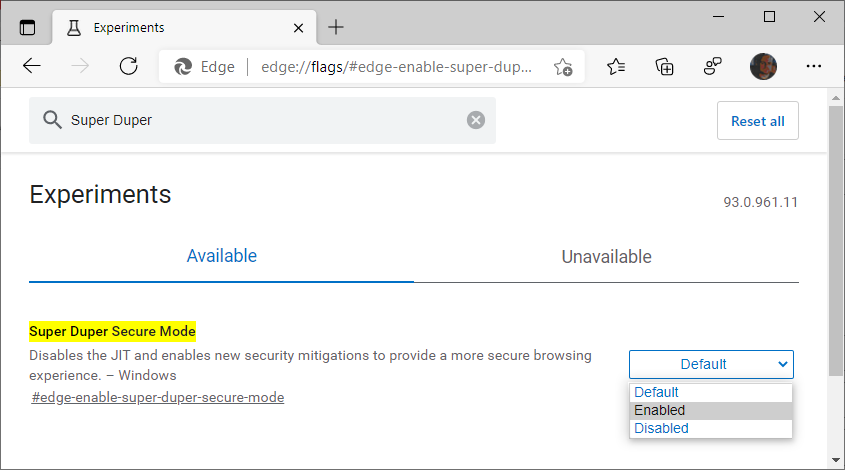
Cette nouvelle fonctionnalité de sécurité d'Edge est encore en phase de test, mais les utilisateurs de la version préliminaire de Microsoft Edge (y compris Beta, Dev et Canary) peuvent l'activer en se rendant sur edge://flags/#edge-enable-super-duper-secure-mode et en activant la fonctionnalité.
Johnathan Norman, responsable de l'équipe d'ingénierie de sécurité chez Microsoft, a déclaré sur Twitter que l'outil est susceptible d'évoluer, de nombreux défis techniques devant être relevés lors de son expérimentation. Il a également précisé que l'outil ne sera pas exclusif aux appareils Windows ; il sera disponible sur Mac et Android prochainement. Norman a indiqué qu'il pourrait être nécessaire de modifier le nom de la fonctionnalité lors de son lancement, mais que l'équipe continuera à l'explorer avec enthousiasme.
Recommandations pour les PME
Il est conseillé de surveiller cette nouvelle fonctionnalité, dont le déploiement est prévu prochainement par d'autres navigateurs web. Si vous ou votre entreprise utilisez une solution de gestion des correctifs ou des mises à jour automatiques, vous ne devriez pas manquer cette nouveauté ; toutefois, vous devrez l'activer. Si vous souhaitez utiliser cette fonctionnalité, rendez-vous sur https://www.microsoftedgeinsider.com/en-us/download/ pour installer l'un des trois « canaux » permettant d'utiliser les nouvelles fonctionnalités d'Edge, actuellement en phase de test. Une fois l'installation terminée, accédez à edge://flags/#edge-enable-super-duper-secure-mode lorsque vous utilisez le canal.
Une fois activée, vous devez vérifier si cette fonctionnalité perturbe vos applications critiques. Vous pouvez la désactiver si vous devez accéder aux applications critiques qui s'arrêtent lorsque le JIT est désactivé.
En plus d'activer cette fonctionnalité Super Duper Secure Mode, CyberHoot recommande les meilleures pratiques suivantes pour protéger les particuliers et les entreprises contre les cyberattaques en ligne et limiter les dommages causés par celles-ci :
Sources:
Lectures supplémentaires :
Mode HTTPS uniquement sur Firefox
Le « mode ultra-sécurisé » de Microsoft Edge tient ses promesses
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.