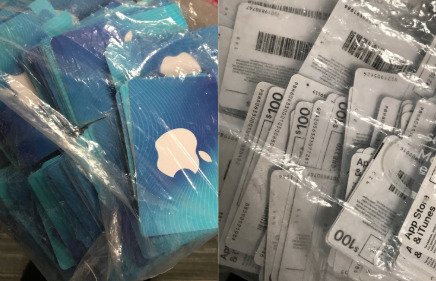
L'image ci-dessus montre un sac contenant 25,000 XNUMX $ en cartes-cadeaux Apple Store « échangées » envoyées à des pirates informatiques à l'étranger par une petite entreprise de Nouvelle-Angleterre.
L'adresse e-mail du propriétaire de l'entreprise a été piratée ( fraude à la messagerie professionnelle ) et l'assistante administrative a reçu l'ordre d'acheter des cartes-cadeaux avec une carte de crédit professionnelle, de gratter les codes de chaque carte et d'envoyer d'urgence des photos des codes au propriétaire. Le pirate insistait sur l'urgence de la tâche, car il fallait fournir des récompenses pour une réunion commerciale hors de la ville. Ce sentiment d'urgence exacerbé et le message « faites ce que je vous demande sans poser de questions » étaient clairement véhiculés dans l'e-mail. Comment réagiriez-vous si votre supérieur vous disait : « Il faut que ce soit fait immédiatement, laissez tout tomber » ?
Les employés stressés ou stressés par la demande urgente d'un cadre supérieur sont la cible privilégiée des pirates informatiques. Faute de formation à la sécurité, l'employé ignorait que son e-mail avait été compromis. L'entreprise a désormais recours à CyberHoot pour la sensibilisation et la formation, ce qui a considérablement renforcé sa sécurité et instauré une culture de sensibilisation accrue chez ce client.
Et si vous pensez que cette activité ne peut concerner que les petites entreprises, détrompez-vous.
Une société de logiciels victime d'escroqueries par courrier électronique ciblant les informations W-2
Le 31 mars 2016, Joe Militello, directeur des ressources humaines de Pivotal, a indiqué que la faille de sécurité avait été initiée par un courriel d'hameçonnage se faisant passer pour un message du PDG, Rob Mee, demandant des informations sur les employés de Pivotal. Un employé a, par inadvertance, pris cette demande pour un message légitime du dirigeant, ce qui a conduit à la transmission de formulaires W-2 à un destinataire non autorisé le 22 mars. Les informations transmises comprenaient les noms, adresses, détails des revenus de 2015, numéros de sécurité sociale et numéros d'identification fiscale individuels. ( Lien vers l'article )
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Avant même que Claude Code ne fasse…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.