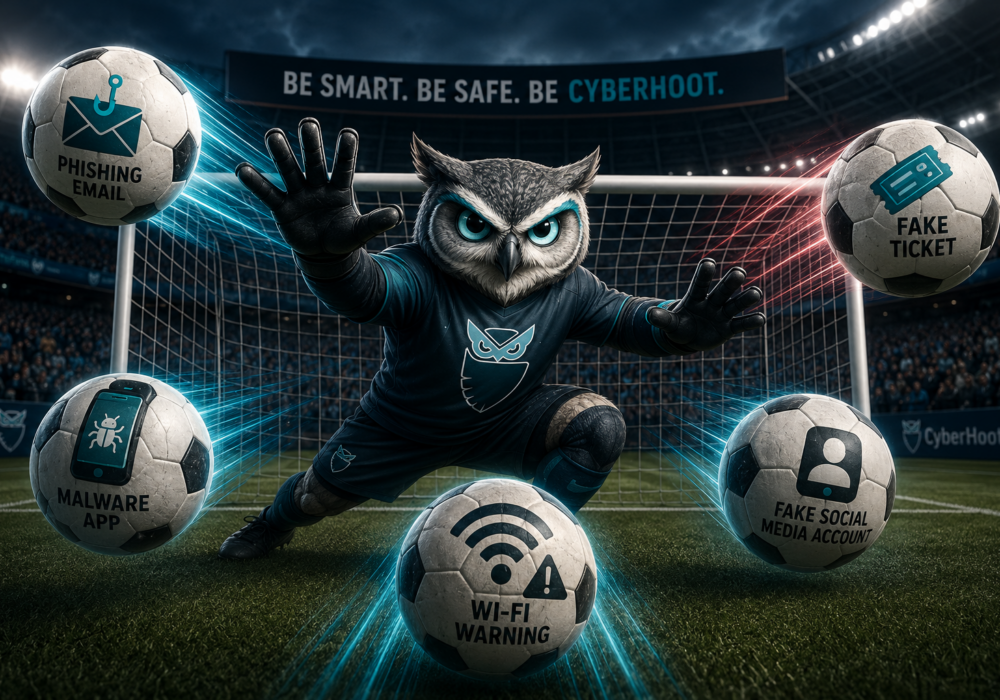
La Coupe du Monde de la FIFA 2026 a débuté le 11 juin aux États-Unis, au Canada et au Mexique. Six millions de supporters sont attendus sur place, et des millions d'autres chercheront en ligne des billets, des retransmissions en direct et des maillots. Les escrocs étaient également préparés. Le FBI et plusieurs équipes de recherche signalent des milliers de faux sites web de la FIFA, d'applications de streaming malveillantes et d'identifiants volés déjà en circulation. La bonne nouvelle est simple : quelques habitudes faciles à adopter vous protègent de la quasi-totalité de ces arnaques, et elles sont entièrement gratuites.
Les chercheurs de Group-IB ont recensé plus de 4 300 domaines frauduleux se faisant passer pour la FIFA depuis août 2025. Un groupe criminel, surnommé GHOST STADIUM, gère plus de 300 copies clonées du site officiel de la FIFA. Ces contrefaçons reproduisent la véritable page de connexion et chargent même les images directement depuis les serveurs de la FIFA, ce qui les rend difficiles à repérer visuellement. Une fois votre mot de passe saisi, les criminels le réinitialisent, vous bloquent l'accès à votre compte et revendent les billets qui y sont associés.
Votre protection est gratuite. Saisissez vous-même fifa.com dans votre navigateur au lieu de cliquer sur des liens dans des publicités, des résultats de recherche ou des publications sur les réseaux sociaux. Activez l'authentification multifacteurs pour votre compte FIFA : un mot de passe volé ne suffira pas à empêcher un vol d'accéder à votre compte.
Des chercheurs de ThreatFabric et Kaspersky ont découvert des applications de streaming malveillantes propageant des familles de logiciels malveillants Android nommées Massiv et Perseus . Ces applications sont hébergées en dehors des boutiques d'applications officielles ; leur installation nécessite donc de passer outre plusieurs avertissements sur votre téléphone. Une fois installées, les applications malveillantes demandent des autorisations d'accès, enregistrent vos frappes au clavier, superposent de faux écrans de connexion à vos applications bancaires et interceptent vos codes de sécurité à usage unique.
Bitdefender a découvert plus de 55 campagnes publicitaires sur Facebook et Instagram, axées sur le football et proposant des maillots contrefaits et de faux autocollants de collection. Fortinet a recensé plus de 1 700 faux comptes FIFA sur les réseaux sociaux, ainsi qu'une arnaque à l'emploi redirigeant les candidats vers une page de connexion Google imitant la leur. Avant d'acheter ou de postuler, vérifiez le compte à l'origine de l'offre. Les marques légitimes renvoient vers leurs sites web officiels, publient régulièrement et acceptent les moyens de paiement courants. Une vérification de deux minutes vous évitera d'acheter un maillot contrefait et de vous faire voler votre mot de passe.
Kaspersky a testé les réseaux sans fil dans trois villes mexicaines et a constaté qu'environ un sur dix n'avait aucun mot de passe. Les réseaux ouverts facilitent la tâche des criminels qui peuvent ainsi créer des points d'accès frauduleux et intercepter vos données. En voyage, utilisez vos données mobiles pour vos opérations bancaires et vos e-mails. Réservez le Wi-Fi public à la consultation des résultats scolaires et aux discussions de groupe.
Si vos employés sont passionnés de football, les liens vers la Coupe du Monde arrivent déjà dans leurs boîtes mail et sur leurs téléphones. Les identifiants volés lors de cette campagne apparaissent déjà dans des bases de données criminelles, collectées par des logiciels malveillants voleurs de mots de passe comme Vidar , LummaC2 et RedLine . Pas besoin d'un budget colossal pour réagir. Un simple rappel lors de votre prochaine réunion d'équipe suffit : achetez vos billets uniquement sur fifa.com, évitez les applications de streaming installées manuellement (Android uniquement) et signalez les e-mails suspects sans crainte de représailles. Des services gratuits de notification de violation de données vous permettent de vérifier si les identifiants de l'entreprise figurent parmi les données volées. De petites mesures peu coûteuses comme celles-ci permettent de contrer la plupart des tentatives de ces criminels.
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Le blog de cette semaine…
Lire la suite
De temps à autre, un logiciel malveillant fait son apparition, doté d'une astuce suffisamment ingénieuse pour faire réfléchir les chercheurs en sécurité et…
Lire la suite
Auteur : Craig Taylor Je ne peux pas aller dans un café, faire un parcours de golf, avoir une conversation amicale avec...
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

