15 juillet 2020 : Des chercheurs en cybersécurité ont révélé aujourd’hui une nouvelle vulnérabilité critique de type « ver informatique », notée 10/10 sur l’échelle CVSS, affectant les versions 2003 à 2019 de Windows Server. Cette vulnérabilité permet à un attaquant distant non authentifié d’obtenir les privilèges d’administrateur de domaine sur les serveurs ciblés et de prendre le contrôle total de l’infrastructure informatique d’une organisation. Pour ce faire, il exploite un port fréquemment ouvert sur les réseaux internes, utilisé pour accéder aux sites web : le service de noms de domaine (DNS). Le DNS convertit les noms de domaine en adresses IP, à l’instar de l’ancien annuaire téléphonique. C’est sur ce port que repose la faille zero-day signalée aujourd’hui par les chercheurs. Son importance est telle qu’elle a reçu un nom : SigRed. Les vulnérabilités qui reçoivent un nom particulier sont généralement de mauvais augure ! Citons par exemple CodeRed, SQL Slammer et Heartbleed.
Un pirate exploite cette vulnérabilité en envoyant une requête DNS malveillante spécialement conçue à un serveur DNS Windows, ce qui permet l'exécution de code arbitraire. Le serveur DNS fonctionnant avec des privilèges élevés (SYSTEM), un pirate peut prendre le contrôle total et illimité de l'infrastructure serveur Windows. C'est extrêmement grave . De plus, les chercheurs en sécurité qui ont étudié cette vulnérabilité indiquent qu'elle est « propagable par un ver », c'est-à-dire qu'elle se réplique automatiquement, à l'instar du COVID-19, mais en pire, se propageant à la vitesse des paquets sur un réseau à tous les autres serveurs exécutant des services DNS. Pour en savoir plus sur les vers , consultez les articles de la Cybrary de CyberHoot, tels que SQL Slammer ou le ver Morris (le premier ver informatique de l'histoire).
Systèmes concernés : Windows Server versions 2003 à 2019
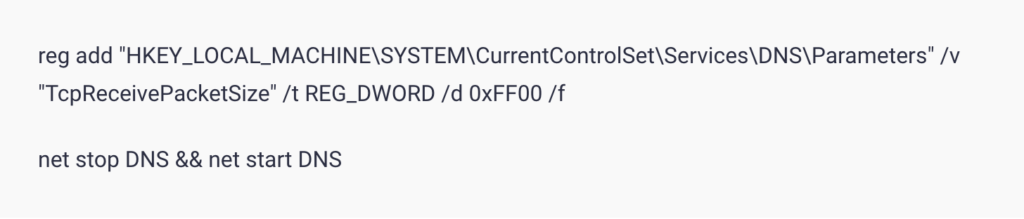
Sources:
Article de la base de connaissances Microsoft sur les correctifs et les solutions de contournement
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…
Lire la suite
La plupart des tests d'hameçonnage trompent vos employés. Celui-ci dit bonjour d'emblée ! HootPhish annonce clairement la couleur : ceci est…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.