14 janvier 2020 : Microsoft a publié aujourd’hui ses correctifs mensuels, parmi lesquels trois failles critiques de niveau 1 nécessitent une attention immédiate. Les entreprises doivent activer leur processus de gestion des alertes de vulnérabilité afin de prioriser ces alertes et planifier sans délai l’application des correctifs. Veuillez considérer cet avis spécial de CyberHoot comme une situation exceptionnelle et prendre les mesures appropriées au plus vite. Pour vous donner une idée, toutes mes sources en cybersécurité convergent. Des organismes gouvernementaux de surveillance de la cybersécurité, tels que la CISA, ont émis leur deuxième directive d’urgence concernant ces vulnérabilités. La situation est grave.
Vulnérabilité d'usurpation d'identité de CryptoAPI – CVE-2020-0601 : Cette vulnérabilité affecte toutes les machines exécutant des systèmes d'exploitation Windows 10 32 ou 64 bits, y compris les versions Windows Server 2016 et 2019.
Vulnérabilités de la passerelle Bureau à distance Windows et du client Bureau à distance Windows – CVE-2020-0609, CVE-2020-0610 et CVE-2020-0611 : ces vulnérabilités affectent Windows Server 2012 et versions ultérieures. La vulnérabilité CVE-2020-0611 affecte également Windows 7 et versions ultérieures.
Cette section de l’avis décrit l’impact potentiel si ces vulnérabilités étaient exploitées.
Vulnérabilité d'usurpation d'identité CryptoAPI – CVE-2020-0601 :
Vulnérabilités de la passerelle Bureau à distance Windows et du client Bureau à distance Windows – CVE-2020-0609, CVE-2020-0610 et CVE-2020-0611 :
En effet. [ Ouf ! ] Ces vulnérabilités ont été découvertes et signalées, pour la première fois, par la NSA directement à Microsoft. Cela signifie que nous disposons d'une fenêtre de tir très réduite pour appliquer ces correctifs sans risque majeur de compromission.
Cependant, une très petite fenêtre de temps Internet peut signifier des jours ou des semaines.
En analysant les correctifs publiés aujourd'hui par Microsoft, des personnes mal intentionnées peuvent rapidement identifier les modifications apportées au code. Ces correctifs constituent une véritable carte au trésor pour les pirates informatiques : ils suivent les modifications du code source, les rétro-ingénientisent, jusqu'à découvrir la vulnérabilité, puis l' exploitent . Une course est actuellement engagée entre États et groupes de pirates informatiques pour identifier et exploiter ces vulnérabilités. Nous disposons de quelques jours, voire de quelques semaines, avant que ces vulnérabilités ne soient exploitées et ne commencent à compromettre vos systèmes.
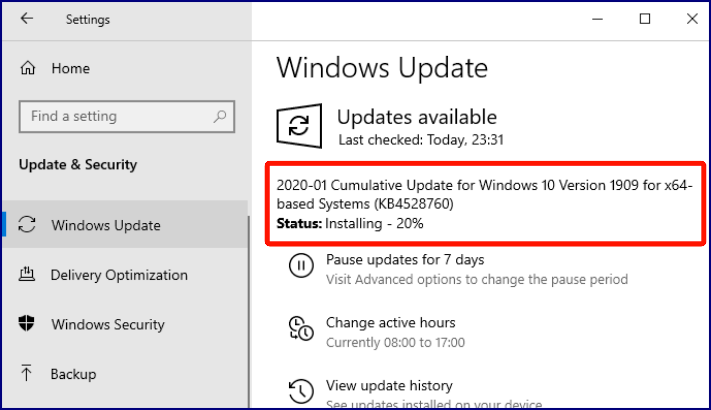
Votre numéro de version de Windows peut varier, mais voici la mise à jour que vous recherchez : accédez à Paramètres > Mise à jour et sécurité > Windows Update :
https://cyber.dhs.gov/ed/20-02/
https://www.us-cert.gov/ncas/alerts/aa20-014a
Blog d'actualités sur la cybersécurité de Brian Krebs
Blog de cybersécurité Sophos – Vulnérabilités critiques Microsoft : corrigez-les maintenant
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

