Mois de sensibilisation à la cybersécurité : l’importance des correctifs

16 octobre 2022 | Blog Mois de sensibilisation à la cybersécurité : l’importance des correctifs


patcher

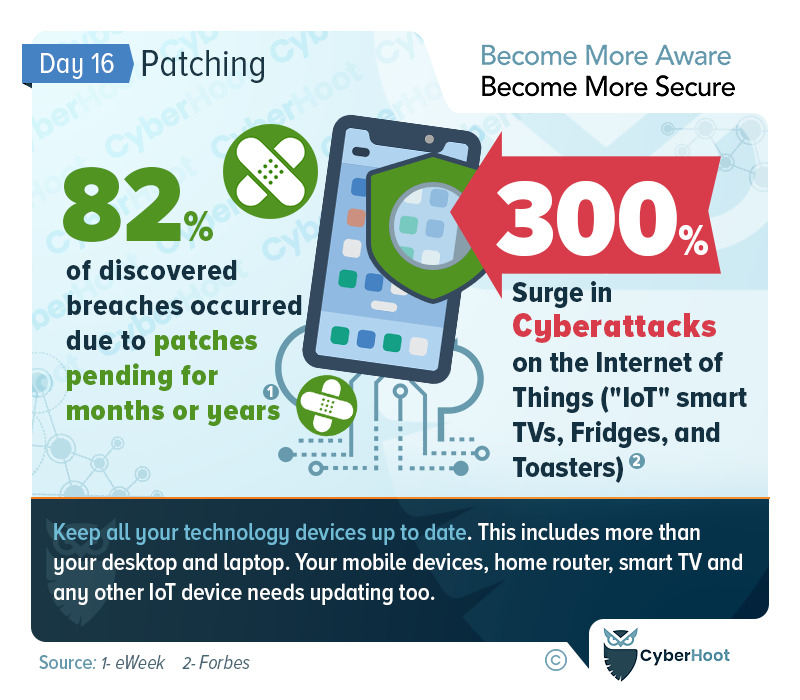
La correction des vulnérabilités est un élément clé de la prévention des violations

Les pirates informatiques s'infiltrent souvent dans nos réseaux et nos ordinateurs par le biais d'attaques d'ingénierie sociale exploitant les e-mails de phishing ou une mauvaise hygiène des mots de passe. Cependant, les appareils et équipements réseau que nous utilisons pour gérer nos activités informatiques présentent également une vulnérabilité plus fondamentale : l'absence de correctifs.

Les éditeurs publient des correctifs pour résoudre les bugs et les vulnérabilités, et ajouter de nouvelles fonctionnalités à leurs produits. L'application régulière des correctifs est une bonne pratique souvent négligée par les entreprises, ce qui peut avoir des conséquences désastreuses. CyberHoot surveille en permanence les vulnérabilités critiques annoncées par les éditeurs et les signale sous forme d'avis sur son blog , ses pages d'avis et à ses clients vCISO.

Toutes les entreprises doivent développer leur processus de gestion des alertes de vulnérabilité, puis le tester lors des prochains avis critiques afin de garantir son efficacité. Abonnez-vous aux flux Threat Intelligence pour être informé(e) des nouveaux correctifs et vulnérabilités critiques dès leur identification. Suivez également les bonnes pratiques ci-dessous.

Bonnes pratiques CyberHoot :
  1. Formez vos employés aux attaques courantes. Des mots de passe faibles aux gestionnaires de mots de passe, à l'importance de authentification multi-facteurs Et comment repérer les attaques de phishingLa sensibilisation est la clé pour défendre votre entreprise.
  2. Gouvernez vos employés avec politiques de cybersécurité y compris l'utilisation acceptable, le mot de passe, le traitement des informations et une politique de sécurité des informations écrite.
  3. Établir des processus de bonnes pratiques en matière de cybersécurité, tels qu'un processus de gestion des alertes de vulnérabilité (VAMPIRE) et un processus de gestion des incidents de cybersécurité (CIMP) pour guider et exiger des mesures en cas d'urgence. Ensuite, passez aux processus d'intégration et de départ, aux processus de gestion SaaS et à la gestion des risques liés aux tiers.
  4. Mettre en place des protections techniques solides, notamment : Pare-feu, antivirus, anti-malware, anti-spam, authentification multifacteur sur tous les comptes critiques, Activer cryptage complet du disque, gérez soigneusement les clés et, surtout, adoptez, formez et exigez que tous les employés utilisent un Password Manager.
  5. Testez vos employés sur la détection et l'évitement des attaques de phishing. CyberHoot a lancé une méthode innovante de tests de phishing qui comble les lacunes de vos employés sans les pénaliser en cas d'échec. Nous les récompensons pour leur réussite. Plus d'informations disponibles. ici.
  6. Sauvegardez vos données en suivant notre Méthodologie de sauvegarde 3-2-1 pour vous assurer de pouvoir rétablir votre activité après un événement de cybersécurité.
  7. À l'ère du travail à domicile moderne, assurez-vous de gérer les appareils personnels se connectant à votre réseau en validant leur sécurité (patcher, antivirus, Protections DNS) ou en interdisant totalement leur utilisation.
  8. Si vous n'avez pas eu de évaluation des risques Si vous avez été victime d'une attaque par un tiers au cours des deux dernières années, vous devriez en avoir une dès maintenant. La mise en place d'un cadre de gestion des risques au sein de votre organisation est essentielle pour gérer vos risques les plus graves avec un temps et un budget limités.
  9. Acheter Cyber-assurance Pour vous protéger en cas de sinistre catastrophique. La cyberassurance est comparable à une assurance auto, incendie, inondation ou vie. Elle est là quand vous en avez le plus besoin.

CyberHoot estime que pour de nombreuses petites et moyennes entreprises et MSP, vous pouvez considérablement améliorer vos défenses et vos chances de ne pas devenir une autre victime de cyberattaque si vous suivez les conseils ci-dessus.

Nous espérons que vous profitez du Mois de la sensibilisation à la cybersécurité (MSC). Visitez ou abonnez-vous aux pages Facebook , LinkedIn ou Twitter de CyberHoot pour recevoir des mises à jour quotidiennes tout au long du mois.

Lectures complémentaires:

Bonnes pratiques en matière de correctifs en 2022 – CNP.Net

Sécurisez votre entreprise avec CyberHoot dès aujourd'hui !!!


S'inscrire maintenant

Les derniers blogues :

Restez informé des dernières nouveautés Informations sur la sécurité

Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Des extensions frauduleuses de portefeuilles crypto sévissent sur Firefox. Voici comment protéger votre navigateur.

Des extensions frauduleuses de portefeuilles crypto sévissent sur Firefox. Voici comment protéger votre navigateur.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Avant même que Claude Code ne fasse…

Lire la suite

Corp MDM : L’application professionnelle fictive qui voulait lire vos SMS

Corp MDM : L’application professionnelle fictive qui voulait lire vos SMS

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…

Lire la suite

De faux assistants ChatGPT propagent des logiciels malveillants. Voici comment les repérer.

De faux assistants ChatGPT propagent des logiciels malveillants. Voici comment les repérer.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…

Lire la suite

