Mois de sensibilisation à la cybersécurité – Réglementation sur la protection de la vie privée

11 octobre 2022 | Blog, gluant Mois de sensibilisation à la cybersécurité – Réglementation sur la protection de la vie privée


Règlement sur la confidentialité dans le monde entier

Les réglementations sur la protection de la vie privée font leur chemin

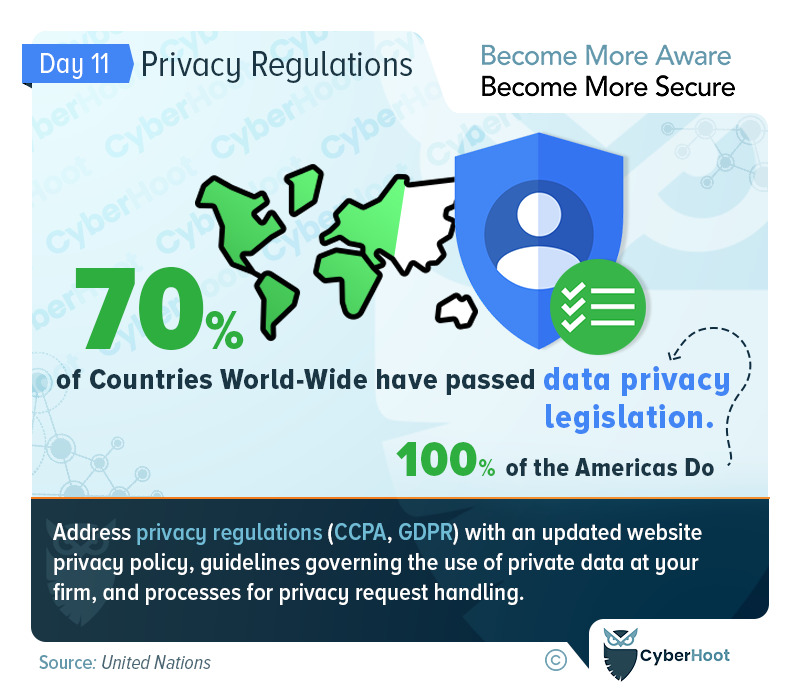
La plupart des pays industrialisés du monde ont adopté des réglementations sur la protection de la vie privée. Celles-ci visent toutes à protéger les informations personnelles non publiques que les entreprises collectent, mettent à jour, vendent et utilisent pour commercialiser leurs produits. Si votre entreprise possède un site web, vous devez disposer d'une politique de confidentialité qui précise quelles données vous collectez, comment vous les utilisez, comment les faire rectifier, supprimer et vous opposer à leur vente. Il est recommandé de désigner un délégué à la protection des données (DPO) et de vous assurer de votre conformité avec la législation applicable dans votre juridiction. Au sein de l'Union européenne, c'est le Règlement général sur la protection des données (RGPD) qui s'applique ; si vous êtes situé en Écosse ou en Californie, aux États-Unis, vous devez consulter la réglementation de votre État. L'une des mesures législatives américaines les plus efficaces a été adoptée en Californie et s'inspire du RGPD : la CCPA (California Consumer Protection Act).

Gérer la confidentialité des données en identifiant toutes les données consommateurs que vous collectez et en indiquant dans la politique de confidentialité de votre site web comment vous les utiliserez est une étape importante pour respecter les différentes lois internationales en matière de confidentialité. Plus tôt vous agirez, mieux vous dormirez sur vos deux oreilles, sachant que vous maîtrisez la confidentialité de vos données.

CyberHoot recommande les mesures de protection suivantes pour vous aider à améliorer vos protections globales en matière de cybersécurité et à réduire le risque de compromission dans votre entreprise.

Bonnes pratiques CyberHoot :
  1. Formez vos employés aux attaques courantes. Des mots de passe faibles aux gestionnaires de mots de passe, à l'importance de authentification multi-facteurs Et comment repérer les attaques de phishingLa sensibilisation est la clé pour défendre votre entreprise.
  2. Gouvernez vos employés avec politiques de cybersécurité y compris l'utilisation acceptable, le mot de passe, le traitement des informations et une politique de sécurité des informations écrite.
  3. Établir des processus de bonnes pratiques en matière de cybersécurité, tels qu'un processus de gestion des alertes de vulnérabilité (VAMPIRE) et un processus de gestion des incidents de cybersécurité (CIMP) pour guider et exiger des mesures en cas d'urgence. Ensuite, passez aux processus d'intégration et de départ, aux processus de gestion SaaS et à la gestion des risques liés aux tiers.
  4. Mettre en place des protections techniques solides, notamment : Pare-feu, antivirus, anti-malware, anti-spam, authentification multifacteur sur tous les comptes critiques, Activer cryptage complet du disque, gérez soigneusement les clés et, surtout, adoptez, formez et exigez que tous les employés utilisent un Password Manager.
  5. Testez vos employés sur la détection et l'évitement des attaques de phishing. CyberHoot a lancé une méthode innovante de tests de phishing qui comble les lacunes de vos employés sans les pénaliser en cas d'échec. Nous les récompensons pour leur réussite. Plus d'informations disponibles. ici.
  6. Sauvegardez vos données en suivant notre Méthodologie de sauvegarde 3-2-1 pour vous assurer de pouvoir rétablir votre activité après un événement de cybersécurité.
  7. À l'ère du travail à domicile moderne, assurez-vous de gérer les appareils personnels se connectant à votre réseau en validant leur sécurité (patcher, antivirus, Protections DNS) ou en interdisant totalement leur utilisation.
  8. Si vous n'avez pas eu de évaluation des risques Si vous avez été victime d'une attaque par un tiers au cours des deux dernières années, vous devriez en avoir une dès maintenant. La mise en place d'un cadre de gestion des risques au sein de votre organisation est essentielle pour gérer vos risques les plus graves avec un temps et un budget limités.
  9. Acheter Cyber-assurance Pour vous protéger en cas de sinistre catastrophique. La cyberassurance est comparable à une assurance auto, incendie, inondation ou vie. Elle est là quand vous en avez le plus besoin.

CyberHoot estime que pour de nombreuses petites et moyennes entreprises et MSP, vous pouvez considérablement améliorer vos défenses et vos chances de ne pas devenir une autre victime de cyberattaque si vous suivez les conseils ci-dessus.

Nous espérons que vous profitez du Mois de la sensibilisation à la cybersécurité (MSC). Visitez ou abonnez-vous aux pages Facebook , LinkedIn ou Twitter de CyberHoot pour recevoir des mises à jour quotidiennes tout au long du mois.

Sources:

Bromium : dans le dark web du profit 

Sécurisez votre entreprise avec CyberHoot dès aujourd'hui !!!


S'inscrire maintenant

Les derniers blogues :

Restez informé des dernières nouveautés Informations sur la sécurité

Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Un invité indésirable s'est invité dans votre calendrier.

Un invité indésirable s'est invité dans votre calendrier.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…

Lire la suite

Le test de phishing breveté qui se présente

Le test de phishing breveté qui se présente

La plupart des tests d'hameçonnage trompent vos employés. Celui-ci dit bonjour d'emblée ! HootPhish annonce clairement la couleur : ceci est…

Lire la suite

AVIS D'URGENCE : Des failles critiques dans PHP (« PHP2Shell ») nécessitent une action immédiate.

AVIS D'URGENCE : Des failles critiques dans PHP (« PHP2Shell ») nécessitent une action immédiate.

Gravité : CRITIQUE (CVSS 9.2) | Date de publication : 22 octobre 2026. Le 21 octobre, deux failles critiques dans PHP…

Lire la suite

