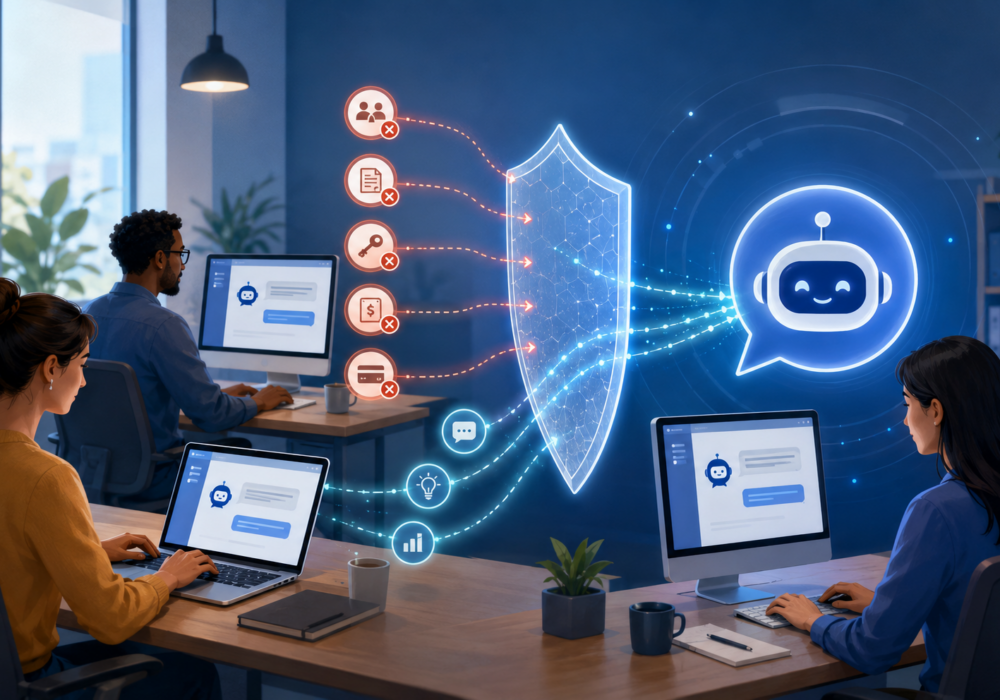
Les outils d'IA se sont intégrés à notre quotidien professionnel à une vitesse fulgurante ! Un membre de votre équipe rédige un e-mail avec ChatGPT. Un autre utilise un assistant IA intégré à votre logiciel de comptabilité. Un troisième connecte un module d'IA pour accélérer les réponses aux clients dans Chrome ou Outlook. Aucune de ces pratiques n'a été approuvée par le service informatique, et la plupart des petites entreprises ont à peine remarqué ce changement. Cette explosion de l'utilisation de l'IA est aujourd'hui monnaie courante dans le monde des affaires. Cependant, si vous apprenez et vous concentrez sur la mise en place de quelques bonnes habitudes dès maintenant, vous pourriez éviter certains des défis rencontrés par les pionniers de l'IA.
Pendant des années, la sécurité réseau s'est concentrée sur la destination du trafic. Les pare-feu vérifiaient les connexions, bloquaient les sites web malveillants et empêchaient les menaces connues de s'infiltrer. Cette approche a longtemps été efficace. Bien qu'elle reste pertinente aujourd'hui, l'IA ajoute une toute nouvelle dimension à des activités que la plupart des outils n'ont jamais appris à détecter : les messages d'IA, le téléchargement de fichiers contenant des données sensibles et critiques (y compris les adresses IP) et les interactions automatisées entre les applications et les services d'IA. Un pare-feu peut ainsi détecter une connexion à un site web d'IA et l'autoriser sans même savoir ce qui a été saisi dans le champ prévu à cet effet. Le contexte de ces activités échappe à la plupart des solutions de sécurité actuelles. Alors, que faire ?
Les outils d'IA ne sont pas l'ennemi. Le risque réside dans ce que l'on partage avec eux sans y réfléchir. Une liste de clients collée dans un chatbot pour obtenir de l'aide à la mise en forme. Un contrat contenant des informations tarifaires téléchargé dans un outil d'IA pour un résumé rapide. Des identifiants de connexion collés par erreur dans un formulaire. Un CV avec une adresse personnelle et un numéro de sécurité sociale inséré dans un outil d'optimisation de CV. Sur le moment, aucune de ces actions ne semble risquée, et aucune ne requiert de mauvaise intention, mais chacune d'elles confie des informations sensibles à un système hors de votre contrôle.
Un article récent de The Hacker News décrit un retour aux sources en matière de sécurité réseau. Il y a vingt-cinq ans, les pare-feu à base de proxy inspectaient le contenu de chaque paquet à la recherche de menaces. Plus sûrs, certes, mais trop lents. Check Point et d'autres fournisseurs ont conquis le marché avec leurs pare-feu à inspection dynamique, qui suivaient les connexions sans en lire le contenu. La vitesse a primé sur la sécurité, et les pare-feu à base de proxy ont disparu.
L'IA contraint désormais le secteur à revoir ses pratiques. Un pare-feu traditionnel surveillant un site web utilisant l'IA perçoit une connexion normale et autorisée. Il est incapable de déterminer si une invite a divulgué votre liste de clients ou si un module d'extension d'IA a déclenché une action non autorisée. Les nouveaux pare-feu décrits dans l'article fonctionnent comme les pare-feu proxy il y a des décennies : ils inspectent le contenu transitant par votre réseau. Cette inspection approfondie, autrefois abandonnée au profit de la vitesse, est aujourd'hui l'un des rares moyens de voir quelles données les employés transmettent réellement à l'IA.
Imaginez une petite agence de marketing un lundi comme les autres. Un employé utilise un outil de rédaction IA gratuit pour reformuler rapidement un texte. Au même moment, dans le même couloir, un collègue du service comptabilité télécharge une facture fournisseur dans un outil similaire afin d'en résumer les conditions de paiement, sans se rendre compte que les coordonnées bancaires du fournisseur sont déjà présentes dans le fichier. Ni l'un ni l'autre n'ont de mauvaises intentions. Ils cherchent simplement à gagner dix minutes. C'est ainsi que des informations confidentielles se retrouvent hors de l'entreprise à l'insu de tous.
Les outils d'IA gratuits destinés au grand public se réservent souvent le droit de stocker vos saisies et de les utiliser pour l'entraînement des versions futures. C'est ce qui explique la gratuité de la version gratuite. Les abonnements payants proposés par ces mêmes entreprises offrent généralement une meilleure protection de la vie privée, avec notamment la possibilité d'exclure complètement vos données de l'entraînement. Avant que votre équipe n'utilise un outil d'IA gratuit au quotidien, prenez cinq minutes pour vérifier ses paramètres et vous assurer qu'il existe une option permettant de désactiver la conservation des données ou l'entraînement. Si votre entreprise traite régulièrement des données clients, un abonnement professionnel à petit prix est souvent rentabilisé grâce à la protection supplémentaire qu'il offre.
Vous n'avez pas besoin de logiciels d'entreprise pour adopter des pratiques d'IA plus sûres. Commencez par une brève discussion avec votre équipe sur les éléments qui ne doivent jamais être intégrés à un outil d'IA public : mots de passe, données financières ou médicales, données clients, propriété intellectuelle et toute information couverte par un accord de confidentialité. Notez ces éléments sur une page. Relisez-la une fois par trimestre. Conservez une liste restreinte d'outils d'IA approuvés afin d'éviter toute confusion quant aux outils auxquels votre entreprise fait confiance. De petites habitudes régulières protègent une entreprise plus efficacement qu'un outil coûteux et complexe. La bibliothèque de documents de CyberHoot propose une politique d'utilisation acceptable de l'IA prête à l'emploi que vous pouvez personnaliser pour démarrer.
Avant de coller quoi que ce soit dans un outil d'IA, prenez un instant pour vous poser la question suivante : seriez-vous à l'aise si ce texte atterrissait dans la boîte mail d'un inconnu demain ? Si la réponse est non, supprimez-le et reformulez la demande en enlevant les informations sensibles. Anonymisez les données ; souvent, ce que vous recherchez, ce n'est pas tant les données manipulées en elles-mêmes (même si c'est parfois le but), mais plutôt la mise en forme et la clarté de la communication avec un client dans un e-mail qui gagnerait à être plus empathique ou concis. Prendre l'habitude de ralentir, d'évaluer ce que vous collez, ne prend que quelques secondes une fois que c'est devenu un réflexe, et permet d'éviter la plupart des partages à risque.
Avec la pratique, les équipes améliorent leur capacité à repérer les pratiques risquées en matière d'IA, en récompensant les bons comportements plutôt qu'en infligeant des sanctions ou en pointant du doigt publiquement les erreurs. Lorsqu'une personne exprime une préoccupation concernant un outil d'IA utilisé, considérez cela comme une occasion d'apprendre ensemble, et non comme une erreur à dénoncer. Certaines équipes consacrent cinq minutes par semaine à une présentation d'outils d'IA, où chacun partage un outil testé et ses éventuelles surprises. La confiance s'installe lorsque les gens se sentent libres de poser des questions, et cette confiance se traduit, à terme, par de meilleures décisions.
Choisissez un outil d'IA utilisé par votre équipe cette semaine et discutez-en ensemble pendant dix minutes. Vérifiez l'accord de consommation et de formation de l'outil pour vous assurer que votre licence protège vos données lors de l'entraînement de l'IA. Demandez à votre équipe quelles données sont saisies et définissez ensemble les types de données à ne plus partager avec l'IA. Profitez-en pour vérifier les paramètres de confidentialité des données. Téléchargez la charte d'utilisation acceptable (CUA) de CyberHoot et mettez-la à jour pour encadrer l'utilisation par vos collaborateurs. Ces échanges, même brefs, permettent d'instaurer de bonnes habitudes de sécurité et contribuent à renforcer la sécurité de votre entreprise.
Fait un pare-feu voir ce que les employés saisissent dans les outils d'IA ?
Non. Un pare-feu traditionnel détecte la connexion à un site web d'IA et l'autorise sans lire l'invite de commande. Il est incapable de déterminer si quelqu'un a collé une liste de clients ou un mot de passe dans le champ prévu à cet effet. Les pare-feu de conception plus récente inspectent le contenu entrant et sortant, ce qui constitue l'un des rares moyens de voir quelles données votre équipe envoie à l'IA.
Quelles sont les données sensibles qui se retrouvent accidentellement dans les outils d'IA ?
Les fuites les plus fréquentes proviennent de tâches quotidiennes. Les employés collent des listes de clients pour obtenir de l'aide sur la mise en forme, téléchargent des contrats contenant des prix, déposent des CV avec leurs adresses personnelles et numéros de sécurité sociale, ou encore résument des factures incluant les coordonnées bancaires des fournisseurs. Sur le moment, aucune de ces actions ne semble risquée, et pourtant, chacune d'elles transfère des données confidentielles à un système hors de votre contrôle.
Les outils d'IA gratuits s'entraînent-ils sur les informations que vous saisissez ?
Souvent, oui. Les outils d'IA gratuits destinés aux consommateurs se réservent fréquemment le droit de stocker vos données et de les utiliser pour améliorer les versions ultérieures. Les abonnements payants proposés par ces mêmes entreprises offrent généralement cette possibilité. une meilleure protection de la vie privéeCela inclut une option permettant d'exclure vos données de l'entraînement. Vérifiez les paramètres de conservation des données et de désactivation de l'utilisation des données à des fins d'entraînement avant que votre équipe n'utilise un outil gratuit au quotidien.
Quel est le moyen le plus simple pour une petite entreprise de réduire les fuites de données liées à l'IA ?
Commencez par une règle d'une page listant ce qui ne doit jamais figurer dans un outil d'IA public : mots de passe, données financières ou médicales, données clients, propriété intellectuelleet tout ce qui est soumis à un accord de confidentialité. Établissez une liste restreinte d'outils approuvés afin d'éviter toute confusion. Revoyez ces listes une fois par trimestre. De petites habitudes régulières protègent une entreprise plus efficacement qu'un outil coûteux.
Pourquoi les pare-feu d'inspection de contenu font-ils leur retour ?
Il y a vingt-cinq ans, les pare-feu basés sur un proxy analysaient le contenu de chaque paquet pour détecter les menaces. Sécurisés mais lents, ils ont conduit le marché à adopter l'inspection dynamique, qui suit les connexions sans en lire le contenu. L'IA a bouleversé la donne. Désormais, un pare-feu détecte une connexion autorisée vers un site d'IA sans avoir accès aux données sortantes ; le secteur revient donc à cette approche. inspection approfondie du contenu.
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Je me souviens des débuts de…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Le blog de cette semaine…
Lire la suite
De temps à autre, un logiciel malveillant fait son apparition, doté d'une astuce suffisamment ingénieuse pour faire réfléchir les chercheurs en sécurité et…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.