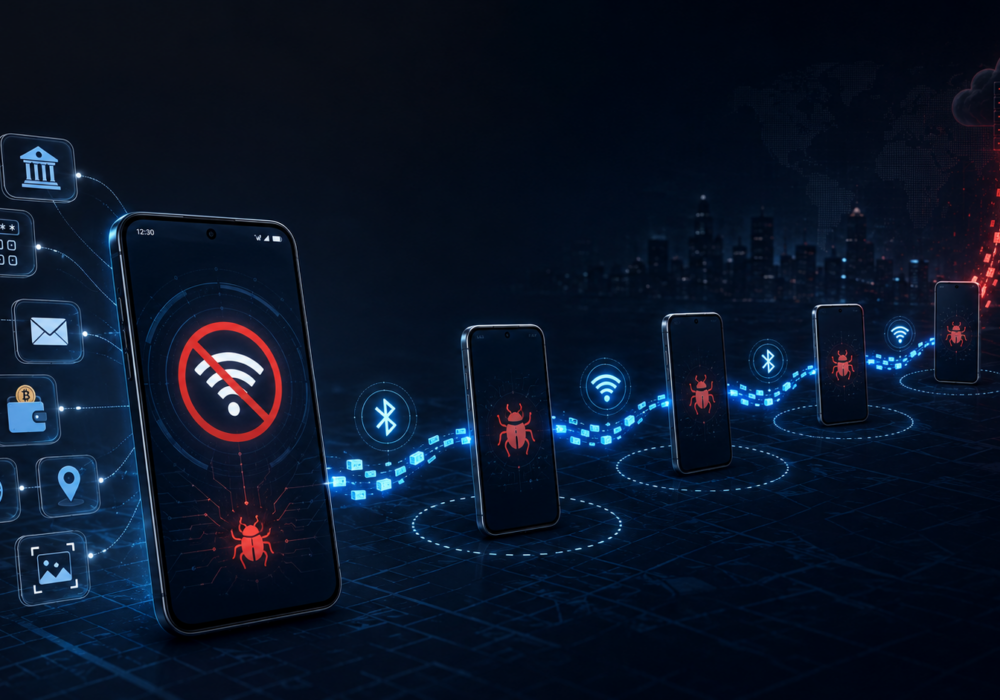
De temps à autre, un logiciel malveillant fait son apparition, doté d'une astuce suffisamment ingénieuse pour interpeller les chercheurs en sécurité. Manic est de ceux-là. Cette nouvelle menace pour Android utilise une technique que la plupart des logiciels malveillants négligent. Lorsqu'un téléphone infecté perd sa connexion internet, Manic parvient à poursuivre le vol de données.
Ses activités criminelles incluent l'enregistrement des frappes au clavier, la manipulation d'écran, les attaques par rejeu de type « homme du milieu » et l'intégration de logiciels espions dissimulés, le tout au sein d'un seul et même programme malveillant. Pour les professionnels de la cybersécurité expérimentés, il est évident que les pirates informatiques ont exploité la puissance de l'intelligence artificielle dans ce nouveau logiciel malveillant.
Des chercheurs de ThreatFabric ont découvert que Manic ciblait les banques, les services d'identification gouvernementaux, les applications de messagerie, les plateformes de cryptomonnaies et même les outils de communication militaires, principalement en Ukraine, en Russie et dans certaines régions d'Europe. Ce logiciel malveillant surveille 169 applications spécifiques sur un téléphone infecté, notamment les applications bancaires, les services de paiement, les portefeuilles de cryptomonnaies, les navigateurs et les clients de messagerie.
Une fois lancé, Manic agit comme un cheval de Troie bancaire combiné à un logiciel espion. Il enregistre tout ce que vous tapez, récupère les codes à usage unique, suit votre localisation et prend des captures d'écran. Il utilise même une technique de superposition sophistiquée pour voler votre code PIN. Lorsque vous appuyez sur le clavier de votre application bancaire, Manic enregistre discrètement l'endroit où vous appuyez, puis reproduit cette action sur l'écran réel en dessous. Votre application bancaire fonctionne parfaitement, vous ne vous apercevez donc de rien.
La plupart des logiciels malveillants ont besoin d'une connexion internet pour renvoyer les données volées à l'attaquant. Désactivez le Wi-Fi et les données mobiles, et le logiciel malveillant devient généralement inactif.
Manic a trouvé une solution de contournement. Si un téléphone infecté n'a pas de connexion, il recherche d'autres téléphones infectés à proximité via Bluetooth ou Wi-Fi Direct. S'il en trouve un, il lui transfère les données volées, et celles-ci transitent ainsi jusqu'à atteindre l'attaquant. Les données peuvent ainsi transiter par quatre appareils au maximum.
Petit rappel utile : le mode avion n’est pas une protection magique. La véritable protection consiste à empêcher l’installation de logiciels malveillants sur votre téléphone.
Manic se propage via des sites d'hameçonnage et de fausses applications déguisées en utilitaires courants. Elle ne provient pas du Google Play Store officiel. C'est l'un des aspects les plus rassurants de cette histoire. Les créateurs de Manic misent sur la tromperie pour inciter les utilisateurs à installer des applications en dehors des circuits officiels. Cela signifie que vous avez plus de contrôle que vous ne le pensez.
Vous n'avez pas besoin de logiciel de sécurité d'entreprise ni d'un service informatique dédié pour réduire vos risques. Adoptez ces habitudes dès aujourd'hui.
Les cybermenaces font peur dans les gros titres, mais vos habitudes quotidiennes comptent bien plus que n'importe quelle information. Chaque fois que vous vérifiez la source d'une application avant de l'installer, ou que vous prenez le temps de réfléchir avant de cliquer sur un lien suspect, vous renforcez votre sécurité numérique. C'est là tout l'enjeu. Mieux vaut faire des choix modestes et constants que de viser la perfection.
Prenez cinq minutes cette semaine pour vérifier quelles applications installées sur votre téléphone proviennent de sources autres que le Play Store. Supprimez celles que vous ne reconnaissez pas ou dont vous n'avez pas besoin. C'est un vrai plus, et ça compte.
Qu’est-ce que le logiciel malveillant Manic ? Manic est un logiciel malveillant Android combinant des techniques de cheval de Troie bancaire avec des fonctionnalités de logiciel espion telles que le suivi de localisation et l’enregistrement d’écran.
Comment Manic arrive-t-il sur les téléphones ? Il se propage via des liens d'hameçonnage et de fausses applications se faisant passer pour des utilitaires classiques, et non via le Play Store officiel d'Android.
Désactiver la connexion internet de mon téléphone empêche-t-il Manic de voler des données ? Pas toujours. Manic recherche d'autres téléphones infectés à proximité via Bluetooth ou Wi-Fi Direct et les utilise pour transmettre les données volées à l'attaquant.
Quelles sont les applications ciblées par Manic ? Elle surveille 169 applications, dont des banques, des services de paiement, des portefeuilles de cryptomonnaies, des navigateurs, des clients de messagerie et des applications de messagerie instantanée.
Quelle est la meilleure chose à faire immédiatement ? N’installer que des applications provenant du Google Play Store et activer Google Play Protect. Ces deux précautions bloquent la plupart des méthodes d’installation de logiciels malveillants comme celui-ci.
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.