En este artículo instructivo se explica cómo configurar las reglas de lista de permitidos para permitir que las pruebas de phishing de ataques lleguen a los usuarios finales mediante el filtro DNS.
Advertencia : CyberHoot admite ataques de phishing por correo electrónico falso para sus clientes. Tenga en cuenta que este método utiliza refuerzo negativo para reducir la tasa de clics de los empleados. Para obtener mejores resultados, combine siempre el phishing con refuerzo positivo , simulaciones educativas y realistas de HootPhish para lograr el mayor impacto en los usuarios finales.
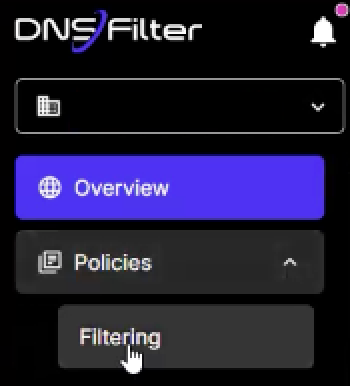
1.) Una vez que haya iniciado sesión en el Filtro DNS, en el lado derecho asegúrese de estar en la empresa para la cual desea configurar la lista blanca.
2.) Seleccione Políticas > Filtrado
3.) Seleccione la política que desea configurar para la lista de permitidos de CyberHoot o cree una nueva política
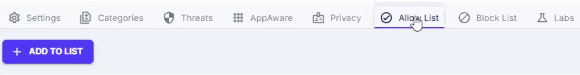
4.) Seleccione la pestaña Lista de permitidos y luego haga clic en + Agregar a la lista.
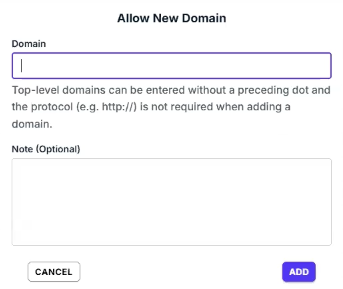
5.) Verá la siguiente ventana emergente donde puede ingresar los nombres de dominio de CyberHoot que se incluirán en la lista de permitidos.
Para obtener una lista completa de nuestros nombres de dominio DNS y direcciones IP, siga este enlace : https://cyberhoot.com/howto/cyberhoots-email-ip-addresses-and-hostnames/
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Incluso antes de que Claude Code hiciera...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

