En este artículo instructivo se explica cómo configurar las reglas de lista de permitidos para permitir que las pruebas de phishing de ataques lleguen a los usuarios finales que utilizan BitDefender.
Advertencia : CyberHoot admite ataques de phishing por correo electrónico falso para sus clientes. Tenga en cuenta que este método utiliza refuerzo negativo para reducir la tasa de clics de los empleados. Para obtener mejores resultados, combine siempre el phishing con refuerzo positivo , simulaciones educativas y realistas de HootPhish para lograr el mayor impacto en los usuarios finales.
1.) En el lado izquierdo, desplácese hacia abajo y haga clic en Políticas.
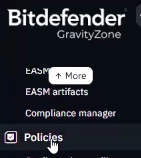
2.) Seleccione la política que desea modificar o puede crear una nueva política y llamarla “CyberHoot”, por ejemplo.
3.) Seleccione Protección de red > General
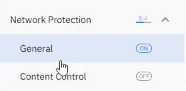
4.) Desplácese hacia abajo hasta que vea Exclusiones.
5). Para incluir nombres de dominio en la lista de permitidos:
Seleccionar Tipo de exclusión como “URL”, ingrese el nombre de dominio debajo Artículo excluido, y opcionalmente agregar un Mareas Ideales para Lecciones (por ejemplo, “CyberHoot”) para ayudarle a identificar rápidamente el propósito de ese dominio.
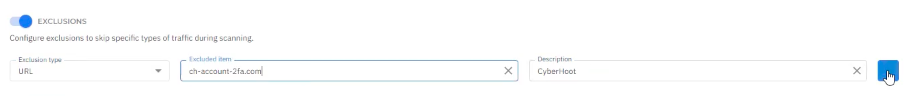
6). Para incluir direcciones IP en la lista de permitidos:
Seleccionar Tipo de exclusión como “IP/máscara”, ingrese la dirección IP debajo Artículo excluido, y opcionalmente agregar un Mareas Ideales para Lecciones (por ejemplo, “CyberHoot”) para ayudarle a identificar rápidamente el propósito de ese dominio.
Para obtener una lista de los nombres de dominio DNS y direcciones IP de CyberHoot, visite este enlace: https://cyberhoot.com/howto/cyberhoots-email-ip-addresses-and-hostnames/
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: El blog de esta semana tiene...
LEER MÁS
De vez en cuando aparece un programa malicioso con un truco lo suficientemente ingenioso como para hacer que los investigadores de seguridad se detengan a pensar...
LEER MÁS
Autor: Craig Taylor No puedo ir a una cafetería, jugar una partida de golf, tener una conversación amistosa con...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

