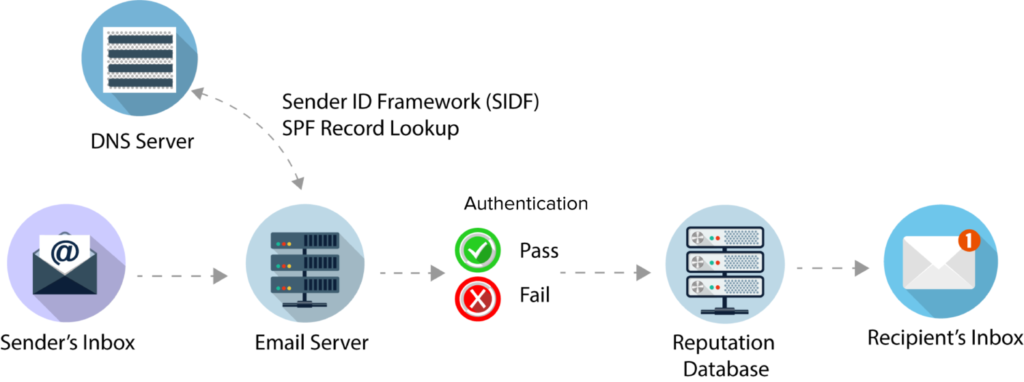
Sender Policy Framework (SPF) es una herramienta antispam que permite autenticar los dominios de correo electrónico de los remitentes. SPF funciona conjuntamente con DKIM y DMARC para ayudar a autenticar los mensajes de correo electrónico y reducir la probabilidad de que correos electrónicos maliciosos lleguen a las bandejas de entrada de los usuarios.
La herramienta SPF permite a los administradores de dominio determinar qué direcciones IP están autorizadas a enviar correos electrónicos en su nombre. Los administradores de un dominio que utiliza SPF declaran atributos que describen de forma única su entorno de correo electrónico, incluyendo los remitentes autorizados. Esta descripción se representa en el registro SPF, que se publica en los registros del Sistema de Nombres de Dominio (DNS). Una aplicación cliente SPF busca el registro SPF correcto para determinar si un mensaje es auténtico o falso. Si los registros coinciden, el remitente es auténtico y no malicioso, y el correo electrónico se entrega correctamente. Si no supera la autenticación SPF, la mayoría de los ISP le asignarán una mala reputación y enviarán su correo electrónico a la carpeta de correo no deseado o spam; algunos incluso pueden bloquearlo por completo.
Fuente: TechTarget, Postmark
Lectura adicional: Configuración de DMARC y DKIM – CyberHoot
Términos relacionados: DMARC , DKIM
Las PYMES deberían contar con protección SPF. Sin embargo, esta no es suficiente. SPF se basa en el campo "Responder a" de un mensaje, pero no rechaza mensajes basándose en un campo "Remitente" falsificado. Por lo tanto, un hacker puede enviar mensajes que parecen provenir de Amazon.com con un campo "Responder a" legítimo pero incorrecto a las bandejas de entrada para engañar a los usuarios. Por eso, la mayoría de los administradores de correo electrónico y DNS combinan SPF con registros DKIM y DMARC. DMARC y DKIM ayudan a evitar que el malware y los ataques de phishing lleguen a las bandejas de entrada de los usuarios. Esto se debe a que fueron diseñados para validar el dominio "Remitente" y comprobar quién tiene permiso para enviar mensajes para ese dominio, y poner en cuarentena o rechazar la entrega de esos mensajes automáticamente. Combinados, SPF, DMARC y DKIM son herramientas poderosas en su arsenal de seguridad de correo electrónico. Estas son las medidas que debe tomar para mejorar la seguridad del correo electrónico y reducir las posibilidades de que usted o sus clientes sean víctimas de un ataque de phishing:
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.