El Cuestionario de Autoevaluación (SAQ, por sus siglas en inglés) se utiliza comúnmente en el ámbito del Estándar de Seguridad de Datos de la Industria de Tarjetas de Pago (PCI-DSS) para determinar si un comercio o proveedor de servicios cumple con los estándares PCI-DSS. Existen 8 tipos diferentes de SAQ, cada uno diseñado para distintos tipos de organizaciones que manejan información PCI. Los 8 tipos se describen a continuación:
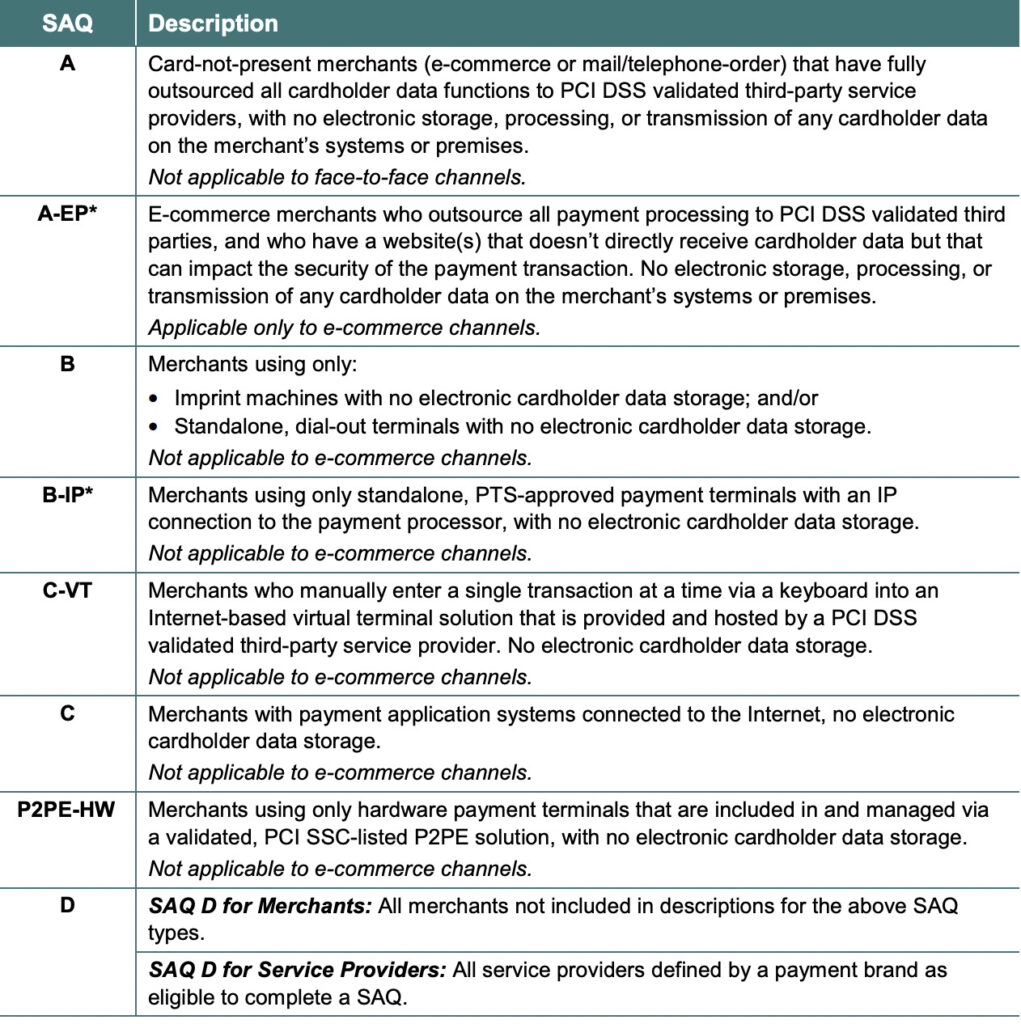
La forma en que procesa las tarjetas de crédito y gestiona los datos de los titulares determina el SAQ que su empresa debe completar. Por ejemplo, si no tiene una tienda física y todos sus productos se venden en línea a través de un tercero, probablemente califique para el SAQ A o el SAQ A-EP. Si tiene una tienda física que procesa tarjetas de crédito por internet y también almacena los datos de las tarjetas de crédito de sus clientes, probablemente sea un comerciante SAQ D.
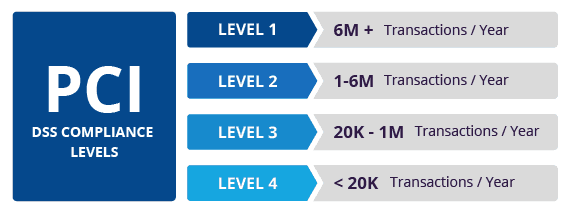
Además de completar un SAQ para sus necesidades de cumplimiento de PCI, existe una métrica secundaria que las pymes deben considerar: el volumen de transacciones. PCI-DSS también establece rangos de volumen de transacciones que determinan si puede autoevaluarse (menos de 20,000 2 transacciones con tarjeta de crédito al año) y si debe contratar a un asesor de seguridad cualificado (QSA) externo, si su nivel de cumplimiento es de Nivel 1 o Nivel XNUMX, para realizar una auditoría de su empresa.
El SAQ o Cuestionario de Autoevaluación no es solo una guía para el cumplimiento normativo, sino también para mejorar la ciberseguridad. Completar un SAQ PCI es una de las mejores maneras de asegurarse de cumplir con todos los requisitos de seguridad empresarial. Además, los procesadores comerciales no desean trabajar con empresas inseguras, por lo que suelen exigir a cada comerciante que proporcione un SAQ PCI como comprobante de seguridad de pago. Si su organización trabaja con datos PCI, probablemente ya haya completado o necesite completar un SAQ. Consulte la tabla anterior para saber qué SAQ es aplicable a su empresa. Analizar su SAQ le ayudará a determinar qué debe hacer, pero la siguiente información le ayudará a mejorar aún más su ciberseguridad.
Recomendaciones adicionales de ciberseguridad
Además, las siguientes recomendaciones le ayudarán a usted y a su empresa a mantenerse seguros frente a las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.
Todas estas recomendaciones están integradas en CyberHoot, tanto en su producto como en sus servicios de vCISO. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, siga aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuentes:
Lecturas adicionales:
Una descripción general del cumplimiento de PCI
Los MSP deberían exigir evaluaciones de riesgos
Términos relacionados:
CyberHoot tiene otros recursos disponibles. A continuación, encontrará enlaces a todos nuestros recursos; no dude en consultarlos cuando lo desee:
Nota: Si desea suscribirse a nuestro boletín informativo, visite cualquiera de los enlaces anteriores (excepto el de infografías), introduzca su dirección de correo electrónico en la parte derecha de la página y haga clic en " Enviarme boletines informativos".
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.