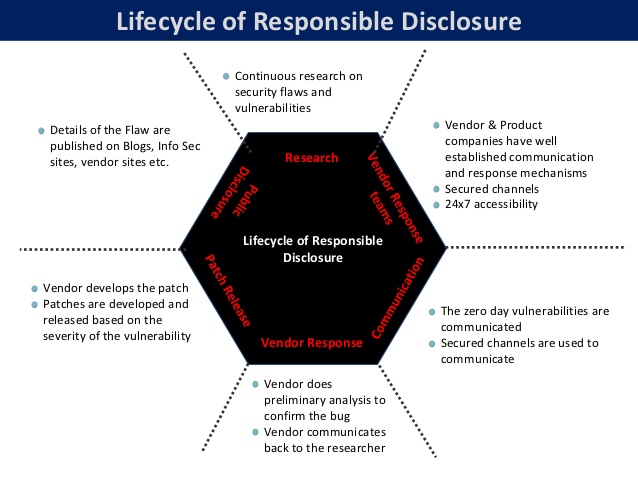
La divulgación responsable se refiere a la práctica recomendada por la mayoría de los investigadores de seguridad, que consiste en no revelar una vulnerabilidad crítica en un producto de software hasta que el proveedor haya publicado un parche o una solución. Esto suele ocurrir cuando equipos como el Proyecto Zero de Google , creado para descubrir y corregir fallos de seguridad, descubren una vulnerabilidad y no divulgan la información al público. La razón por la que los analistas e investigadores de seguridad no pueden compartir la información públicamente es que los hackers y ciberdelincuentes suelen ser mucho más rápidos en atacar y explotar la vulnerabilidad anunciada que los proveedores en producir un parche, y los clientes pueden implementarlo para protegerse a sí mismos, sus redes, datos y sistemas. Por eso se denomina divulgación responsable y se considera una buena práctica, aunque no existan leyes que obliguen a los investigadores de seguridad a seguirla.
Términos relacionados: Programas de recompensas por detección de errores , Vulnerabilidad , Vulnerabilidad de día cero
Lectura relacionada: Los desafíos de la investigación cibernética y la divulgación de vulnerabilidades en dispositivos sanitarios conectados.
Fuente: CSO Online
Sí. Muchas pymes desarrollan software para su distribución y uso en línea. Como propietario de una pyme, debería considerar anunciar un programa de recompensas por detección de errores (Bug Bounty ) para su producto, que fomente la divulgación responsable por parte de los investigadores de seguridad. Esto representa un pequeño incentivo económico para quienes encuentren una vulnerabilidad crítica en su software, para que se la comuniquen en lugar de venderla en la web oscura o profunda.
En segundo lugar, las PYMES deben contar con un Proceso de Gestión de Alertas de Vulnerabilidad (VAMP) que defina los plazos para corregir vulnerabilidades críticas en el software y hardware que utilizan para operar su negocio. Para errores de gravedad 1 que podrían comprometer remotamente su red, datos o sistemas, debe aplicar el parche lo antes posible.
CyberHoot tiene un proceso VAMP para ayudar a guiar a las PYMES a desarrollar sus propias mejores prácticas relacionadas con vulnerabilidades de día cero, parches y divulgación responsable.
https://youtube.com/watch?v=t5UKO4jjevw
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

