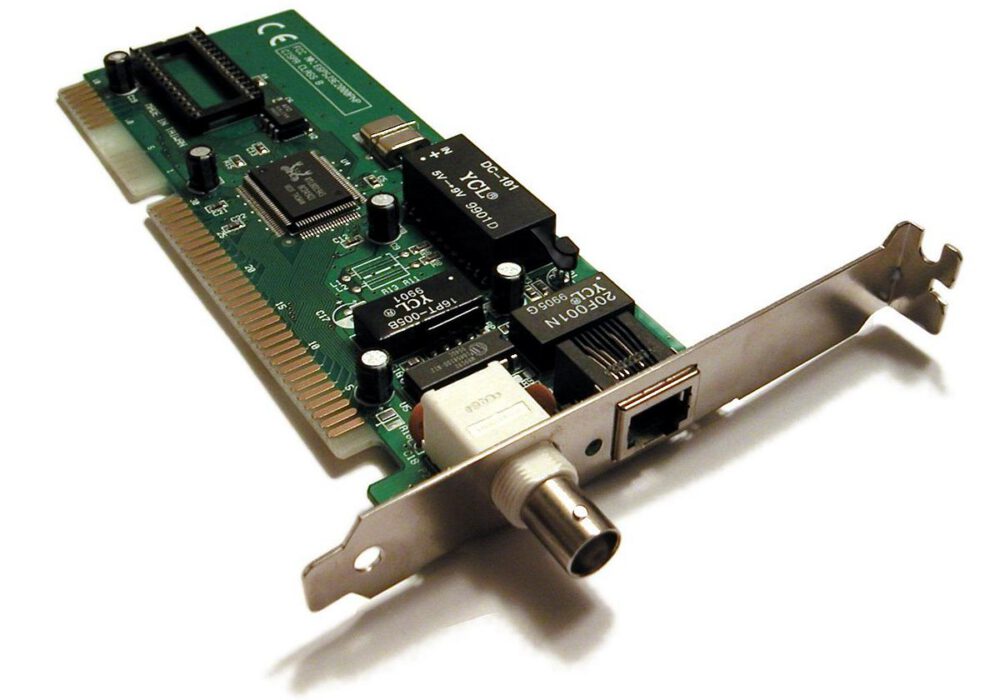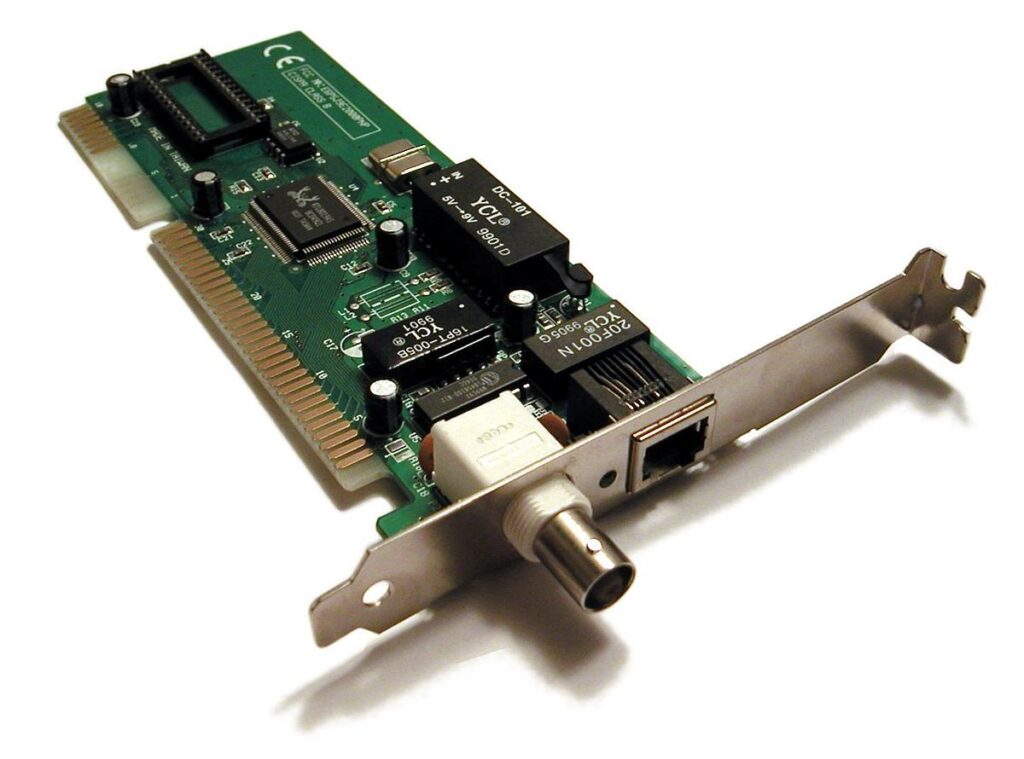
Una tarjeta de interfaz de red (NIC) proporciona conectividad de red a un ordenador. Permite la conexión por cable (Ethernet) o inalámbrica ( Wi-Fi ) a una red de área local. Las NIC se utilizaban habitualmente en ordenadores de sobremesa durante la década de 1990 y principios de la de 2000. En las décadas de 1980 y principios de 1990, muchos ordenadores no incluían conectividad de red, por lo que se podía añadir una NIC como tarjeta de expansión.
Muchas computadoras y dispositivos inalámbricos ahora incluyen un componente de red integrado llamado adaptador de red. Este puede ser un controlador y un puerto Ethernet conectado al borde de la placa base o un pequeño chip de red inalámbrica ubicado en la placa base. Un adaptador de red también puede ser una pequeña herramienta que se conecta a un puerto USB. Si bien los términos "NIC" y "adaptador de red" suelen usarse como sinónimos, una NIC es un tipo de adaptador de red, mientras que un adaptador de red no es necesariamente una NIC.
Actualmente, las tarjetas de red (NIC) suelen estar desactualizadas debido a la disminución en la producción de dispositivos de escritorio. Hoy en día, todos los dispositivos incluyen conectividad a Internet; es un requisito indispensable. Cualquier persona que lea este artículo ahora mismo tiene conexión a Internet, al igual que el resto de su empresa. Por lo tanto, las siguientes recomendaciones le ayudarán a usted y a su empresa a mantenerse seguros frente a las diversas amenazas que pueden enfrentar a diario. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.
Todas estas recomendaciones están integradas en CyberHoot, tanto en su producto como en sus servicios de vCISO. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, siga aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuentes:
Lecturas adicionales:
El dilema de la DPU: la vida más allá de las SmartNIC
Términos relacionados:
CyberHoot tiene otros recursos disponibles. A continuación, encontrará enlaces a todos nuestros recursos; no dude en consultarlos cuando lo desee:
Nota: Si desea suscribirse a nuestro boletín informativo, visite cualquiera de los enlaces anteriores (excepto el de infografías), introduzca su dirección de correo electrónico en la parte derecha de la página y haga clic en " Enviarme boletines informativos".
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Incluso antes de que Claude Code hiciera...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.