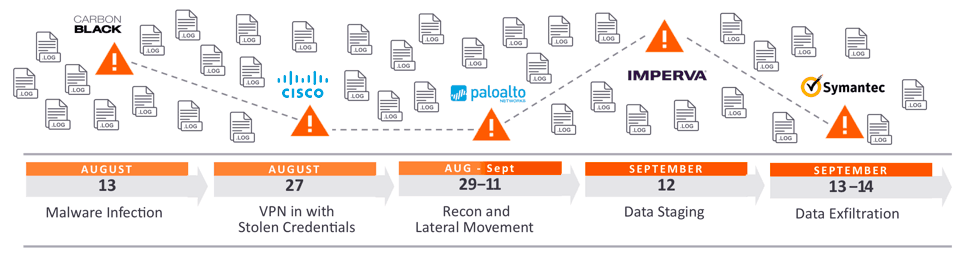
El movimiento lateral es la técnica que utilizan los hackers tras obtener acceso inicial a máquinas o redes. Emplean esta estrategia para adentrarse en la red en busca de datos confidenciales y otros activos de alto valor. Tras penetrar en la red, el atacante mantiene el acceso continuo moviéndose lateralmente por el entorno comprometido y obteniendo mayores privilegios mediante diversas herramientas. En este caso, los privilegios son los de administrador, que suelen otorgarse a los responsables de los departamentos de TI, desarrolladores, ejecutivos, etc.
Los hackers se mueven lateralmente dentro de un sistema para evitar ser detectados y mantenerse conectados a la red. A menudo, explotan una máquina o red durante semanas o incluso meses antes de que se detecte la primera filtración de datos. Pueden obtener acceso inicial a los sistemas mediante ciberataques comunes como el phishing , la ingeniería social , los virus u otro malware . Su estrategia consiste en suplantar la identidad de usuarios autorizados y moverse por múltiples sistemas de la red hasta alcanzar sus objetivos. Para lograrlo, recopilan información sobre redes, sistemas y cuentas, obtienen credenciales, escalan privilegios, instalan puertas traseras para acceder a los datos objetivo y, finalmente, acceden a ellos.
Fuente: CrowdStrike, ExaBeam
Lectura adicional: Construyendo un cortafuegos humano
Términos relacionados: Reconocimiento, Phishing , Ransomware
El movimiento lateral durante una filtración de datos dificulta considerablemente la recuperación. A menudo, encontrar la máquina original afectada es difícil. Eliminarla y reconstruirla es una medida común; sin embargo, con el movimiento lateral, el hacker ya ha comprometido otros hosts de su red y ha abandonado la máquina original afectada. Esto significa que sus intentos de contener la filtración pueden verse gravemente obstaculizados. Monitorear las redes para detectar filtraciones laterales es un punto débil de la mayoría de las redes pequeñas, dejando la detección y la prevención en manos de los sistemas de seguridad de endpoints. La conclusión importante es que siempre hay algo que usted o su empresa pueden hacer para mejorar su programa de ciberseguridad y evitar que estos ataques tengan éxito. CyberHoot recomienda las siguientes acciones para ayudar a evitar que usted o su empresa sean víctimas de un ataque mediante movimiento lateral:
Utilizar dos de los tres factores de identificación (algo que eres, tienes o sabes) es la mejor manera de proteger tus cuentas críticas. Los hackers cuentan con que tus empleados reutilicen sus contraseñas. En cuanto ven que los servicios en línea están protegidos con autenticación de dos factores (2FA), buscan objetivos más fáciles (en la mayoría de los casos) porque saben que no podrán vulnerar esas protecciones fácilmente. El reciente ataque informático masivo a la cadena hotelera Marriott se debió, en parte, a una autenticación de dos factores inadecuada.
Los gestores de contraseñas sincronizan automáticamente todos los datos de la cuenta entre dispositivos (teléfonos inteligentes, portátiles y tabletas). Los complementos del navegador web monitorizan tu actividad y te piden que guardes tus credenciales cada vez que te autenticas en un nuevo sitio web. Tu nombre de usuario y contraseña para el dominio (o URL como gmail.com) se almacenan en una bóveda de contraseñas cifrada . La gestión y los requisitos de contraseñas deben ser obligatorios mediante políticas de gobernanza establecidas por la empresa.
Los usuarios deben estar categorizados con precisión y tener acceso únicamente a los sistemas, aplicaciones o redes que su trabajo requiere. Por ejemplo, en una red corporativa, solo el personal de TI debe administrar dispositivos como computadoras de escritorio y portátiles. El personal de TI no debe otorgar privilegios de administrador a los usuarios estándar.
Las herramientas de seguridad para endpoints permiten al personal de TI supervisar todos los dispositivos, tanto en línea como fuera de línea. Esto recopila y almacena datos sobre eventos importantes en los endpoints y los compara con fuentes de inteligencia de seguridad procesables y tácticas, técnicas y procedimientos (TTP) conocidos. En otras palabras, esta solución permite a los profesionales de TI monitorear las tendencias y comportamientos de los ataques para determinar dónde deben invertir sus recursos.
Cuando todo lo demás falla y se produce una brecha catastrófica, su seguro cibernético está ahí para ayudarle a recuperarse de forma rápida y eficaz, proporcionándole los recursos necesarios para ello. CyberHoot publicó una serie de dos partes sobre lo que cubre el seguro cibernético y algunos de los desafíos que presenta.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Incluso antes de que Claude Code hiciera...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

