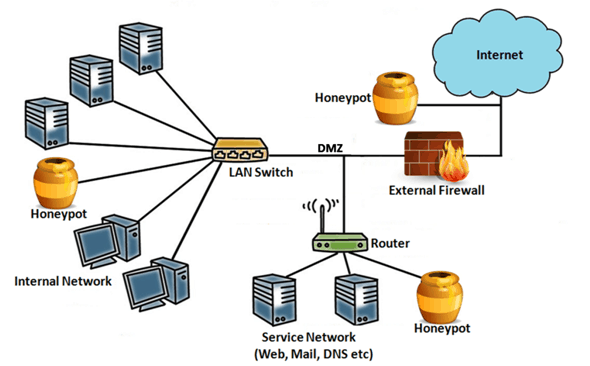
En ciberseguridad, un honeypot es una estrategia para atrapar a los ciberdelincuentes en el momento en que intentan explotar una vulnerabilidad y comprometer la seguridad de una empresa. Un honeypot puede ser un paquete de software vulnerable, un ordenador vulnerable o, en algunos casos más complejos, un segmento de red vulnerable. Estos elementos están diseñados para imitar con precisión los objetivos reales de los ciberataques , pero, al ser comprometidos, no afectan a las redes ni a los datos de producción y, lo que es más importante , activan una alarma que alerta a la empresa atacada.
En el mundo real, hemos visto estas operaciones como operaciones encubiertas policiales, donde un agente encubierto se hace pasar por un comprador de algún artículo ilegal, se reúne con el delincuente y, con apoyo, lo arresta cuando compra el producto ilegal. En ciberseguridad, pueden ocurrir las mismas actividades, aunque la capacidad de arrestar a los perpetradores se ve considerablemente reducida. En ciberseguridad, los honeypots se utilizan con mayor frecuencia para detectar ataques de hackers sofisticados que pueden no saber o reconocer que el sistema objetivo es una trampa. En otros casos, se utilizan para desviar ataques de objetivos legítimos. Los honeypots siempre se utilizan para obtener información valiosa sobre cómo operan los ciberdelincuentes, a quiénes y cómo intentan atacar los sistemas.
Fuente: Norton/Symantec
Lecturas relacionadas: Ransomware, espionaje e intentos de cierre de sistemas
En general, los honeypots se reservan para grandes empresas y organizaciones de seguridad que los utilizan para recopilar malware, identificar nuevos ataques, incluidas las vulnerabilidades de día cero, y para vigilar las actividades de los hackers. CyberHoot no ha visto la necesidad ni la utilidad de los honeypots en la mayoría de las pymes. No son una mala idea, pero podrían no ofrecer un buen retorno de la inversión si esos recursos no se destinan a la formación y supervisión de los empleados.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

