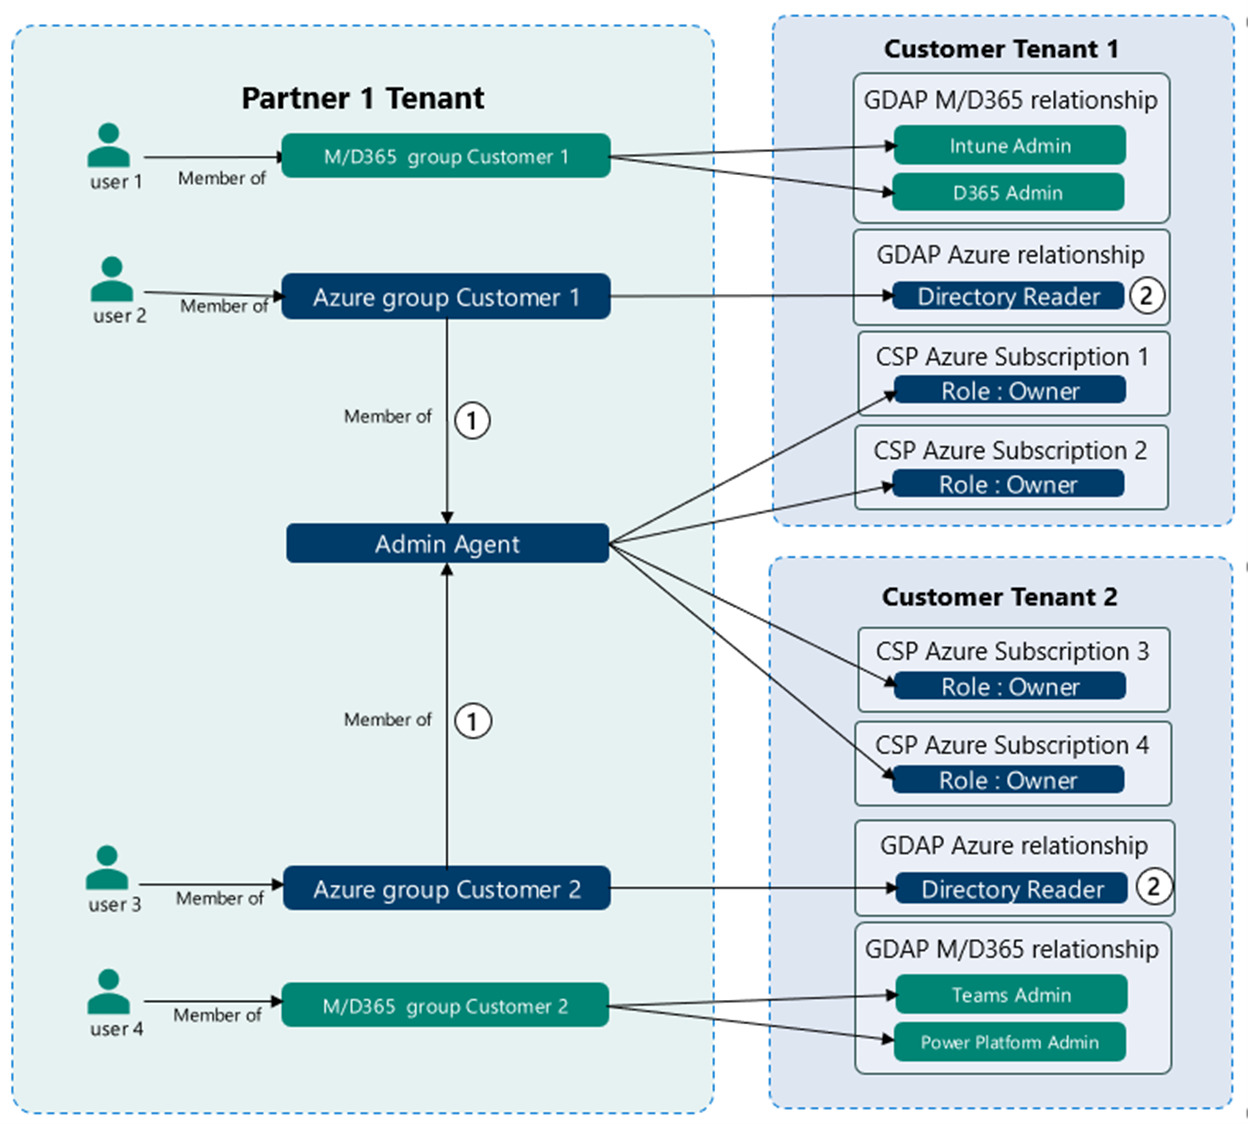
Los privilegios de administrador delegados granulares (GDAP) de Microsoft permiten asignar permisos administrativos específicos a personas o grupos dentro de una organización a través de Microsoft Azure. Este enfoque posibilita un control más preciso sobre las acciones que puede realizar el personal. Reduce el riesgo de cambios no deseados, no autorizados o no identificados, a la vez que minimiza los riesgos relacionados con los permisos para las empresas que utilizan proveedores de servicios gestionados (MSP).
GDAP permite a los administradores asignar permisos para tareas o áreas específicas, como la gestión de cuentas de usuario, la configuración de red o el acceso a datos confidenciales. Esto proporciona a los administradores la necesidad legítima de privilegios específicos para acceder a ellos, sin necesidad de otorgar privilegios administrativos completos (llaves de acceso). En pymes, y especialmente en entornos MSP, esto es importante para minimizar el riesgo de filtraciones de datos y otros incidentes de seguridad derivados de una gestión de privilegios deficiente.
Las credenciales compartidas representan un riesgo crítico de seguridad para cualquier organización. Antes de GDAP, muchas empresas compartían la cuenta predeterminada de administrador de dominio con todos los ingenieros. Esto generaba riesgos innecesarios debido a cambios críticos no identificados que no se podían rastrear hasta un único administrador. También generaba riesgos cuando los empleados dejaban la empresa, ya que a menudo se omitía el cambio de contraseñas en estas cuentas.
Para los MSP, la situación a veces era peor. En los MSP con mayor seguridad, cada empresa disfrutaba de su propia cuenta de administrador de dominio predeterminada. Sin embargo, a veces esas contraseñas eran predecibles, aunque únicas entre empresas. Los peores MSP podían usar la misma contraseña de administrador de dominio en todas las cuentas de sus clientes. Una simple filtración en una cuenta podía tener un efecto dominó en varias otras. Abordarlo en el sector de TI ha sido un desafío y una tarea laboriosa durante más de dos décadas.
GDAP mejora la simplicidad, la compatibilidad y la rendición de cuentas en la administración de sistemas, servidores y redes de tecnología de la información. Debe ser adoptado por todas las organizaciones de TI.
Tener un control preciso sobre los privilegios administrativos críticos es una enorme ventaja. Otorgar permisos a los ingenieros para que realicen servicios específicos sin necesidad de proporcionar la contraseña maestra para controlarlo todo (una cuenta Break Glass) mejora considerablemente la seguridad.
GDAP aún puede tener una configuración deficiente, así que asegúrese de preguntar a su MSP cuál es su proceso y política para su adopción. Trabajen juntos para definir un nivel de riesgo aceptable para su organización. Estará muy satisfecho de haber trabajado desde el principio, ya que los beneficios durarán mucho tiempo.
Fuentes:
Microsoft: Introducción a los privilegios de administrador delegados granulares (GDAP)
T-Minus365: Vídeo de YouTube.
Lecturas adicionales:
Microsoft: Preguntas frecuentes sobre GDAP
CyberHoot tiene otros recursos disponibles. A continuación, encontrará enlaces a todos nuestros recursos; no dude en consultarlos cuando lo desee:
Nota: Si desea suscribirse a nuestro boletín informativo, visite cualquiera de los enlaces anteriores (excepto el de infografías), introduzca su dirección de correo electrónico en la parte derecha de la página y haga clic en " Enviarme boletines informativos".
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.