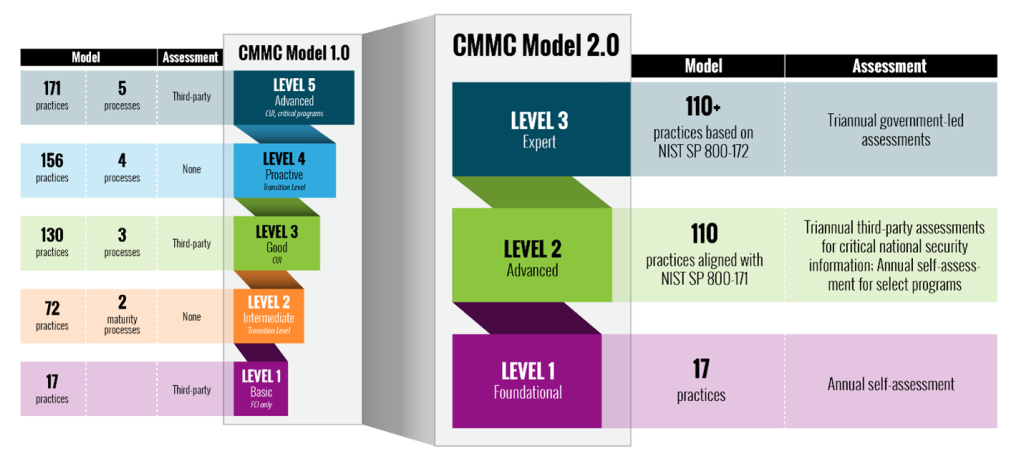
La Certificación del Modelo de Madurez de Ciberseguridad (CMMC) es un sistema de niveles de cumplimiento que ayuda al gobierno, específicamente al Departamento de Defensa (DoD) , a determinar si una organización cuenta con las medidas de seguridad necesarias para trabajar de forma segura con Información No Clasificada Controlada ( CUI ) u otros datos críticos para el negocio. Las empresas interesadas en trabajar con el DoD deberán obtener la certificación CMMC y cumplir con las regulaciones específicas de CMMC. Inicialmente, CMMC contaba con cinco niveles de certificación; sin embargo, como se muestra a continuación, con el lanzamiento de CMMC 2.0 en enero de 2022, se redujeron los niveles a tres niveles únicos, tal como se detalla más adelante.
El Nivel 1 es el que la mayoría de las empresas ya deberían haber alcanzado; esto incluye sistemas de seguridad básicos, gestión de contraseñas y software antivirus . El Nivel 3 incluye métodos proactivos para detectar y mitigar amenazas antes de que se produzcan, así como sistemas y procesos para auditar la infraestructura, identificar deficiencias y corregirlas. Un sistema de Nivel 3 se optimiza constantemente.
La certificación CMMC es obligatoria para las organizaciones que trabajan con información del Departamento de Defensa. Si la organización trabaja con información clasificada, es posible que solo necesite una autorización de Nivel 2 o inferior. Si trabaja con información clasificada, probablemente necesitará una autorización de Nivel 3.
Si le interesa colaborar con el gobierno, es posible que su organización necesite cumplir con la norma CMMC. Los requisitos de cumplimiento de CMMC varían según el contrato; muchos contratos solo requieren el Nivel 1 o 2, pero algunos requieren el Nivel 3.
Si no trabajas con el gobierno, pero planeas trabajar en la industria de defensa en el futuro, aun así deberías comenzar tu proceso de certificación CMMC. Muchos estiman que una organización puede tardar entre 12 y 18 meses en alcanzar el nivel 2 de preparación CMMC, y más tiempo para el nivel 3.
También debería contratar a un consultor de CMMC para que le ayude a prepararse. Hay muchos caminos que pueden llevar a un callejón sin salida. Aún quedan otras decisiones dentro del cumplimiento de CMMC por determinar, en particular, quién puede autocertificar el cumplimiento de Nivel 2 y quién deberá certificarse por una organización de certificación autorizada.
Los principios básicos del cumplimiento de CMMC se relacionan con las mejores prácticas de seguridad proactivas y consistentes, basadas en los objetivos de control de NIST 800-171. Estos son controles que la mayoría de las organizaciones deberían implementar para lograr un programa de ciberseguridad sólido y de defensa integral, y una tranquilidad absoluta.
Las recomendaciones adicionales a continuación ayudarán a que su organización siga el camino correcto hacia el cumplimiento de CMMC.
Recomendaciones adicionales de ciberseguridad
Además, las siguientes recomendaciones le ayudarán a usted y a su empresa a mantenerse seguros frente a las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.
Todas estas recomendaciones están integradas en CyberHoot, tanto en su producto como en sus servicios de vCISO. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, siga aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuentes:
Lecturas adicionales:
Asegurando la base industrial de defensa
CyberHoot tiene otros recursos disponibles. A continuación, encontrará enlaces a todos nuestros recursos; no dude en consultarlos cuando lo desee:
Nota: Si desea suscribirse a nuestro boletín informativo, visite cualquiera de los enlaces anteriores (excepto el de infografías), introduzca su dirección de correo electrónico en la parte derecha de la página y haga clic en " Enviarme boletines informativos".
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

