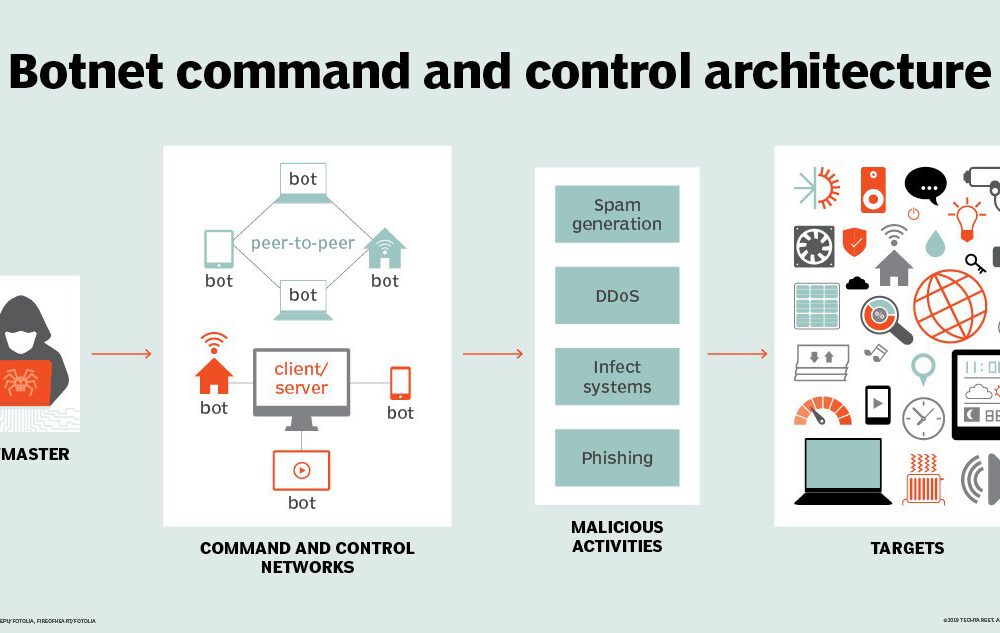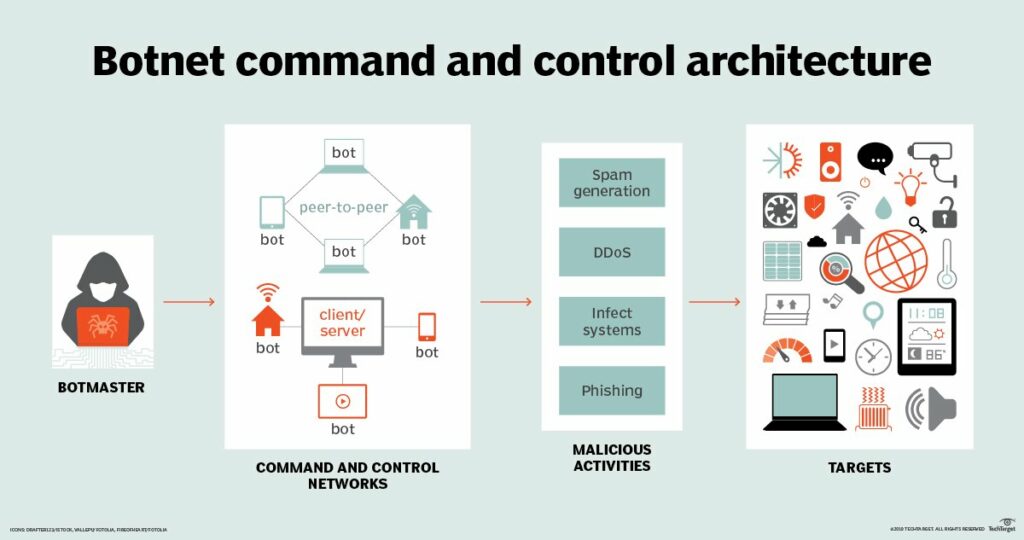
Un servidor de comando y control (C&C) es un ordenador controlado remotamente por un ciberdelincuente que funciona como centro de mando para enviar órdenes a sistemas infectados con malware y que, por lo general, forman parte de una gran red de bots . Los sistemas que ejecutan malware y se comunican con servidores C&C basados en Internet pueden extraer datos críticos de su organización; por ejemplo, el virus Emotet captura las contraseñas de los usuarios y las envía a los servidores C&C en línea. Además, pueden causar muchos otros daños.
Otro malware utilizado en las comunicaciones C&C consiste en realizar actividades como la criptominería (también conocida como criptojacking ), participar en ataques de denegación de servicio o simplemente permanecer inactivo esperando a que el hacker propietario de la red de bots necesite que se realice alguna tarea y emita una orden para que se activen y realicen alguna tarea.
Establecer comunicaciones de C&C suele ser un paso importante para los atacantes, ya que les permite moverse lateralmente dentro de una red u organización. Esto se debe a que el malware puede recibir nuevas instrucciones y nuevo malware para escanear la red local en busca de sistemas adicionales en riesgo que puedan comprometer.
Términos relacionados: Botnet, CryptoJacking o Criptominería
Lectura relacionada: Qué significa el cifrado DNS para los analistas de amenazas empresariales
Fuente: Trend Micro
Evite que este malware ingrese a su red capacitando a su personal sobre las fuentes comunes de infección. Estos bots y botnets son malware que se infiltra en su empresa mediante ataques de phishing, así como mediante acceso remoto con autenticación débil (acceso remoto que no utiliza autenticación de dos factores ). Para protegerse contra bots y botnets, los propietarios de pymes siempre deben asegurarse de hacer lo siguiente:
Estos pasos, prácticas y herramientas mejoran tanto su seguridad general como su productividad.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.