Un ataque de desbordamiento de búfer ocurre cuando un programa intenta llenar un bloque de memoria (un búfer de memoria) con más datos de los que este puede contener. Los búferes son, esencialmente, áreas de almacenamiento que guardan temporalmente los datos mientras se transfieren de una ubicación a otra.
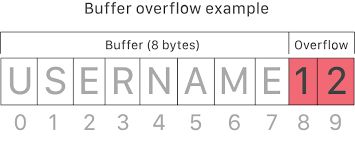
Cuando un hacker envía información maliciosa a una aplicación vulnerable, puede obligarla a ejecutar código malicioso para tomar el control de la máquina o bloquear el sistema. Se sabe que las vulnerabilidades de desbordamiento de búfer se deben a errores de programación fáciles de comprender, pero mucho más difíciles de evitar y de proteger.
Los atacantes aprovechan los problemas de desbordamiento de búfer sobrescribiendo la memoria de una aplicación, modificando la ruta de ejecución del programa y activando una respuesta que daña archivos o expone información confidencial. Por ejemplo, un atacante podría introducir código adicional y enviar nuevas instrucciones a la aplicación para obtener acceso privilegiado a su sistema informático.
Fuente: NetSparker , Imperva
Lecturas adicionales:
Términos relacionados:
La prevención de desbordamientos de búfer es fundamental para las empresas que desarrollan software. Capacite a los desarrolladores sobre los 10 errores más comunes en la codificación, según OWASP, para que comprendan la importancia de las comprobaciones de límites y la validación de entrada en el código que escriben. La mayoría de las soluciones de análisis estático de código disponibles en el mercado realizan pruebas de validación de entrada y le alertarán si esta no está configurada correctamente. Incorpore siempre el análisis estático y dinámico de código en su ciclo de vida de desarrollo de software.
Para empresas que no se dedican al desarrollo, deben prestar atención a las vulnerabilidades que puedan revelarse en el software COTS que adquieren y utilizan. En ocasiones, este software puede presentar vulnerabilidades de desbordamiento de búfer que pueden comprometer sus sistemas informáticos. Revise siempre los avisos de seguridad de sus proveedores e implemente parches de forma oportuna para garantizar la seguridad de su entorno de software frente a estas y muchas otras vulnerabilidades.
Los ataques de desbordamiento de búfer son fácilmente prevenibles, tanto en el código de otros usuarios como en el tuyo propio. Presta atención a esto y evita un error costoso.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.