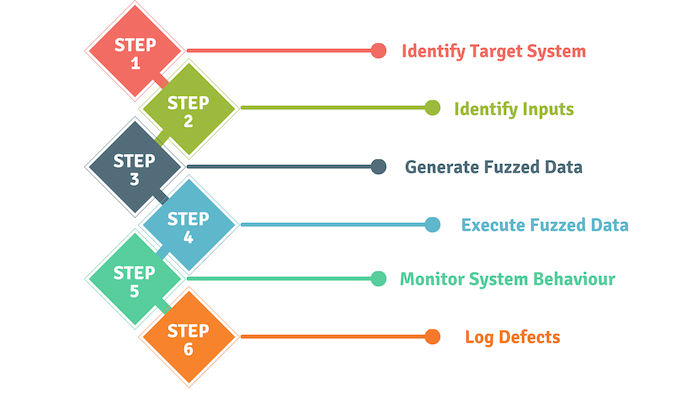
El fuzzing de aplicaciones, desarrollado originalmente por Barton Miller en la Universidad de Wisconsin en 1989, es un método de prueba utilizado para descubrir errores de codificación y vulnerabilidades de seguridad en software, sistemas operativos o redes. Este método consiste en insertar una gran cantidad de datos, denominados fuzz, en el sistema a probar con el objetivo de provocar su fallo o resultados inesperados. Si se detectan vulnerabilidades durante la prueba, se puede utilizar un fuzzer como herramienta de software para identificar las posibles causas de dichas vulnerabilidades.
Las herramientas de fuzzing funcionan mejor al descubrir vulnerabilidades que pueden ser explotadas mediante desbordamiento de búfer, denegación de servicio , secuencias de comandos entre sitios (XSS) e inyección SQL. Estas tácticas son utilizadas con frecuencia por hackers maliciosos que intentan explotar aplicaciones en línea para su propio beneficio. Emplear técnicas de fuzzing de aplicaciones puede ayudarle a evitar importantes problemas de seguridad en el futuro.
Fuente: TechTarget
Lectura adicional: ¿Qué es el fuzzing de IA? Y por qué podría ser la próxima gran amenaza para la ciberseguridad.
Términos relacionados: Análisis de código dinámico, Análisis de código estático, Vulnerabilidad
Posiblemente. Las pruebas de fuzzing de aplicaciones son sencillas, ofrecen una alta relación calidad-precio y, a menudo, pueden revelar defectos graves que, de otro modo, se pasarían por alto al desarrollar aplicaciones. Si su pyme es una empresa de desarrollo de software, podría considerar integrar las pruebas de fuzzing de aplicaciones en sus procesos de desarrollo. Sin embargo, por sí solas no pueden proporcionar una visión completa de la seguridad, la calidad ni la eficacia general de un programa. Debería combinar las pruebas de fuzzing con otras herramientas automatizadas para el análisis de código de software, como las evaluaciones de código dinámico y estático (enlaces arriba).
https://www.youtube.com/watch?v=RqrHT93KdgE
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Incluso antes de que Claude Code hiciera...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

