Compromiso de correo electrónico comercial (BEC)

25 de mayo de 2021 | Cybrary Compromiso de correo electrónico comercial (BEC)

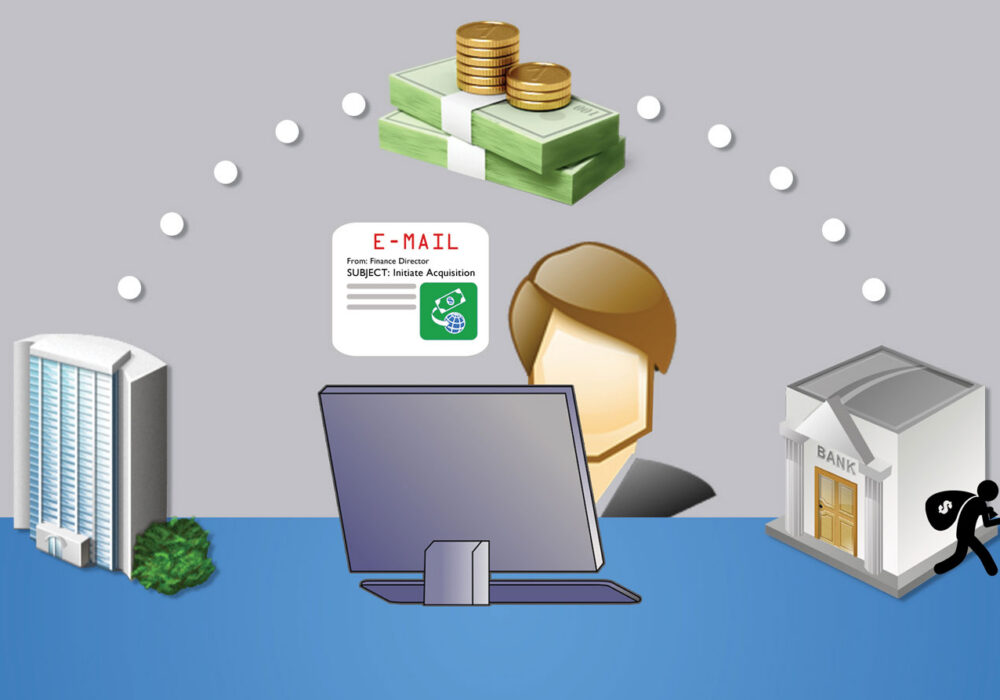
El fraude por correo electrónico empresarial (BEC, por sus siglas en inglés) se produce cuando una cuenta de correo electrónico, generalmente del departamento de finanzas de una empresa, es pirateada y controlada por un hacker. Esto suele lograrse mediante un ataque de phishing que conduce al robo de credenciales, como se describe en el artículo de CyberHoot titulado " Ataque en cadena" . Las credenciales se roban cuando la víctima hace clic en un enlace de un correo electrónico de phishing fraudulento o abre una factura falsa. Al hacerlo, la víctima es redirigida a un sitio web malicioso pero creíble, idéntico al del proveedor real, que le solicita al usuario que introduzca su correo electrónico y contraseña. Los ataques BEC suelen provenir de alguien que el director financiero ya conoce, lo que significa que la dirección de correo electrónico del remitente es correcta y esperada. Por lo general, resulta que el correo electrónico de la otra persona del departamento de finanzas ha sido comprometido por hackers que ahora atacan a los responsables financieros. De esta forma, el efecto dominó se extiende empresa por empresa.

Una vez que un hacker accede a la cuenta de correo electrónico de un director financiero, revisa sus correos electrónicos financieros en busca de transferencias bancarias. Actúa en el momento preciso, redirigiendo una transferencia bancaria normal con instrucciones fraudulentas directamente a la conversación por correo electrónico. El éxito de estas estafas radica exclusivamente en que ninguna de las partes autentica las nuevas instrucciones de transferencia fuera del correo electrónico, por ejemplo, por teléfono. No confirmar todos los cambios en las instrucciones de transferencia por teléfono o en persona provoca que miles de millones de dólares se transfieran a cuentas de hackers en todo el mundo cada año. Estos fondos transferidos fraudulentamente rara vez se recuperan. Algunos ejemplos de casos reales proporcionados por el FBI son:

  • Un proveedor con el que su empresa trata regularmente envía una factura con una dirección postal actualizada.
  • La directora ejecutiva de una empresa le pide a su asistente que compre docenas de tarjetas de regalo para entregarlas como recompensa a sus empleados. Le pide los números de serie para enviarlas por correo electrónico de inmediato.
  • Un comprador de vivienda recibe un mensaje de su compañía de títulos con instrucciones sobre cómo transferir su pago inicial.

¿Qué significa esto para una PYME?

El FBI y CyberHoot recomiendan implementar un programa de concientización y capacitación para que su empresa esté informada y preparada para estos ataques. Afortunadamente, en el caso del fraude por correo electrónico empresarial, la preparación es relativamente sencilla. La mejor medida que puede tomar es revisar y documentar su proceso de transferencia bancaria (WTP). Para el WTP, CyberHoot recomienda:

  • TODOS los cambios en las instrucciones de cableado deben confirmarse fuera del correo electrónico, preferiblemente mediante una llamada telefónica, una reunión de Zoom o el servicio postal.
  • Establecer instrucciones de cableado precisas con todas las partes.
  • No marque un número de teléfono proporcionado en un correo electrónico (posiblemente) fraudulento para validar nuevas instrucciones de transferencia. Es probable que ese número también sea falso.
    • Busque el número de teléfono de su contacto en una fuente confiable (es decir, su sitio web) y llame para verificar y validar.

Además de contar con un sólido proceso de transferencia bancaria, CyberHoot también recomienda tomar las siguientes acciones:

  • Capacite a los empleados sobre cómo detectar y evitar ataques de phishingAdopte un sistema de gestión del aprendizaje como CyberHoot para enseñar a los empleados las habilidades que necesitan para ser más seguros, productivos y confiados.
  • Poner a prueba a los empleados con Phishing Ataques para practicar. Las pruebas de phishing de CyberHoot permiten a las empresas evaluar a sus empleados con ataques de phishing creíbles y capacitar a quienes fallan en phishing para corregirlos.
  • Gobernar a los empleados con políticas y procedimientos adicionales a su DAP. Necesita una la contraseña política, una política de uso aceptable, una política de manejo de información y un programa de seguridad de la información escrito (WISP) como mínimo.
  • Implementar tecnología de ciberseguridad crítica que incluya autenticación de dos factores en todas las cuentas críticas. Habilite el filtrado de spam, valide las copias de seguridad e implemente la protección DNS. antivirus, y anti-malware en todos sus puntos finales.
  • En la era moderna del trabajo desde casa, asegúrese de administrar los dispositivos personales que se conectan a su red validando su seguridad (parcheo, antivirus, DNS protecciones, etc.) o prohibir totalmente su uso.
  • Si no has tenido una evaluación de riesgos Si ha sido víctima de un tercero en los últimos dos años, debería tener uno ahora. Establecer un marco de gestión de riesgos en su organización es fundamental para abordar los riesgos más graves con su tiempo y presupuesto limitados.
  • Comprar Ciberseguro Para protegerte en caso de una falla catastrófica. El ciberseguro no es diferente a un seguro de auto, incendio, inundación o vida. Está ahí cuando más lo necesitas.

Para obtener más información sobre Business Email Compromise, mire este breve video de capacitación de 3 minutos:

Fuentes: 

TrendMicro

FBI.Gov

Lecturas adicionales:

El FBI derribó a los hackers de BEC

¿Cuál fue el delito cibernético más caro del año 2020?

Términos relacionados:

Phishing

suplantación de identidad

Ballenero

Descubra cómo CyberHoot puede proteger su negocio.


Agenda una demo

Últimos Blogs

Manténgase actualizado con lo último información de seguridad

Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Los instaladores de software falsos están desactivando Windows Update.

Los instaladores de software falsos están desactivando Windows Update.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Recuerdo los primeros días de...

LEER MÁS

Cuando te llame el "Soporte Técnico de Apple", cuelga.

Cuando te llame el "Soporte Técnico de Apple", cuelga.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: El blog de esta semana tiene...

LEER MÁS

Les presentamos a Manic: el malware para Android con un astuto plan de respaldo.

Les presentamos a Manic: el malware para Android con un astuto plan de respaldo.

De vez en cuando aparece un programa malicioso con un truco lo suficientemente ingenioso como para hacer que los investigadores de seguridad se detengan a pensar...

LEER MÁS