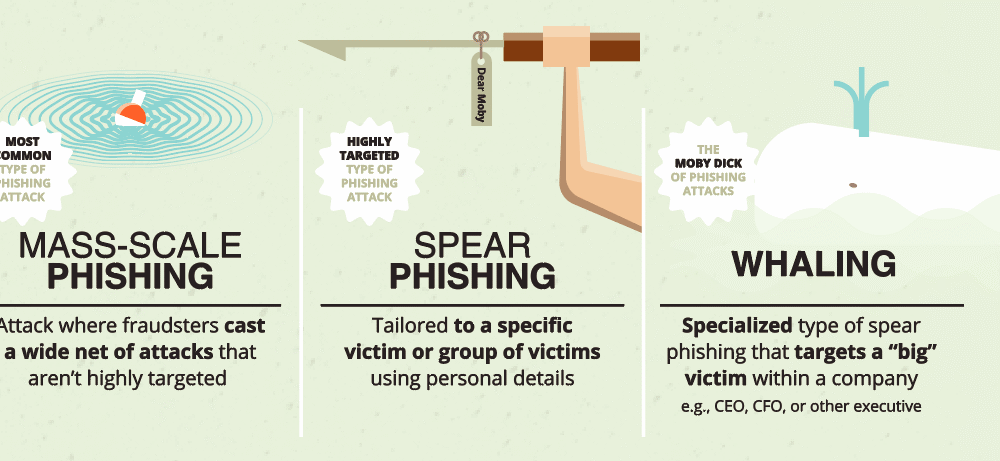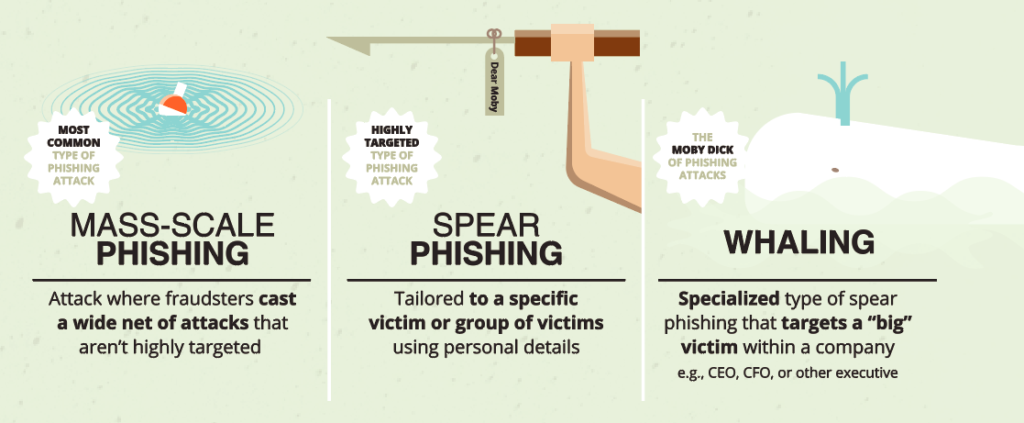
El término "whaling" se refiere al pirateo informático malicioso dirigido a altos ejecutivos. Similar al phishing , en el whaling el pirata informático busca datos que pueda utilizar, pero se centra en banqueros, ejecutivos u otras personas con puestos de poder o relevancia dentro de una organización. Los piratas informáticos buscan información pública sobre la víctima para convencerla de su legitimidad. Además, atacan a sus objetivos "whaling" pirateando las redes de las empresas donde trabajan estos altos ejecutivos y luego instalan malware en sus ordenadores, como registradores de pulsaciones de teclas o troyanos de acceso remoto (RAT).
Un ejemplo real de fraude por correo electrónico ocurrió en una empresa no revelada, donde varios ejecutivos fueron víctimas de un ataque que contenía información veraz sobre ellos y sus negocios. El atacante se hizo pasar por un funcionario de un tribunal federal de los Estados Unidos con una citación para comparecer ante un gran jurado en un caso civil. El correo electrónico incluía un enlace a la citación, y cuando los destinatarios hicieron clic en él para verla, se infectaron con malware.
Proteja y eduque a sus directivos sobre los peligros de publicar demasiada información pública en redes sociales. Cuanta más información pueda investigar un hacker sobre un director ejecutivo o director financiero, más fácil será atacarlo con un ataque de correo electrónico de Whaling. Este consejo también ayuda a evitar que los hackers dirijan a otros empleados de su empresa con correos electrónicos falsos, supuestamente enviados por el alto ejecutivo, con estrategias de phishing innovadoras y convincentes basadas en la investigación del hacker.
Además de adoptar un sistema de gestión de parches, CyberHoot recomienda las siguientes prácticas recomendadas para proteger a las personas y a las empresas contra los ataques cibernéticos en línea y limitar los daños que estos causan:
Fuentes : Rapid7
Términos relacionados : Keylogger , Malware , Phishing , Troyano de acceso remoto (RAT) , Smishing
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Incluso antes de que Claude Code hiciera...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.