Las herramientas de IA se han integrado a nuestra vida laboral cotidiana con una rapidez asombrosa. Alguien de tu equipo escribe un correo electrónico con ChatGPT. Otro utiliza un asistente de IA integrado en tu software de contabilidad. Un tercero conecta un complemento de IA para agilizar las respuestas a los clientes en Chrome o Outlook. Ninguna de estas herramientas requirió la aprobación del departamento de TI, y la mayoría de las pequeñas empresas apenas se percataron del cambio. Esta explosión en el uso de la IA es una parte normal de la gestión empresarial actual. Sin embargo, si aprendes y te centras en desarrollar algunos hábitos ahora, en lugar de más adelante, podrías evitar algunos de los problemas que estamos viendo en los primeros usuarios de la IA.
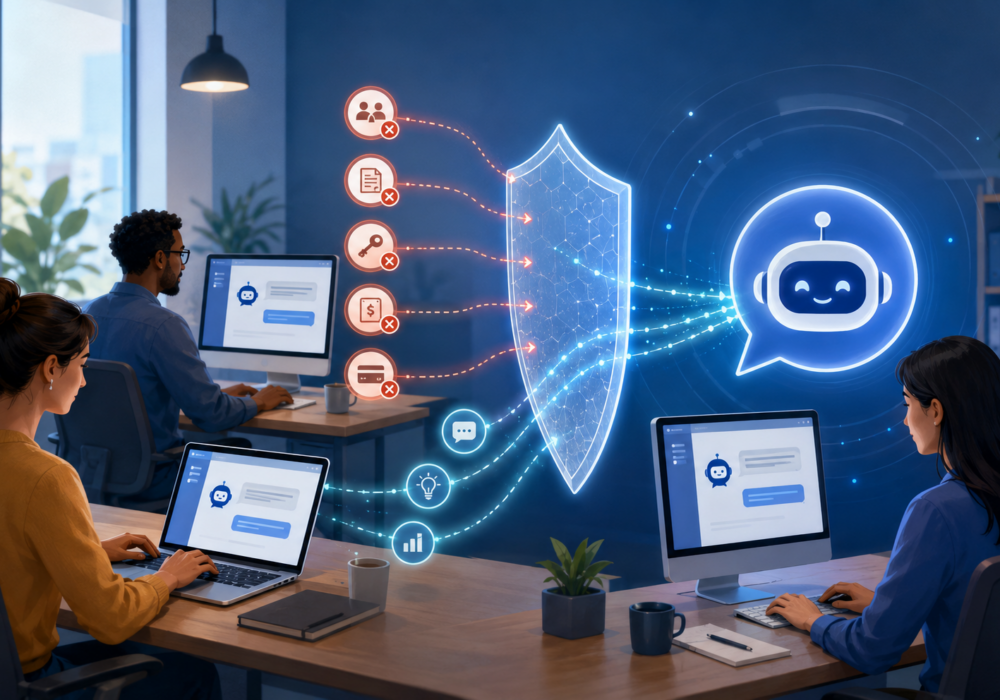
Durante años, la seguridad de la red se centró en el destino del tráfico. Los firewalls verificaban las conexiones, bloqueaban los sitios web maliciosos e impedían el acceso de amenazas conocidas. Este enfoque funcionó bien durante mucho tiempo. Si bien sigue siendo relevante hoy en día, la IA añade una nueva capa de actividades que la mayoría de las herramientas nunca aprendieron a detectar: las indicaciones de la IA, la carga de archivos con datos sensibles y críticos (incluso direcciones IP) y las acciones automatizadas entre aplicaciones y servicios de IA. Un firewall detecta una conexión a un sitio web de IA y la permite sin saber qué se ha escrito en el campo. El contexto de estas actividades se pierde en la mayoría de las herramientas de seguridad actuales. Entonces, ¿qué debemos hacer?
Las herramientas de IA no son el enemigo. El riesgo reside en lo que la gente comparte con ellas sin pensarlo dos veces. Una lista de clientes pegada en un chatbot para obtener ayuda con el formato. Un contrato con información de precios subido a una herramienta de IA para un resumen rápido. Credenciales de inicio de sesión pegadas por error en una solicitud. Un currículum con dirección particular y número de la seguridad social introducido en una herramienta para mejorar currículos. Ninguna de estas acciones parece arriesgada en el momento, ni requiere mala intención, pero cada una entrega información confidencial a un sistema que está fuera de nuestro control.
Un artículo reciente en The Hacker News describe un punto de inflexión en la seguridad de redes. Hace veinticinco años, los firewalls basados en proxy inspeccionaban el contenido de cada paquete en busca de amenazas. Eran más seguros, pero demasiado lentos. Check Point y otros proveedores conquistaron el mercado con firewalls de inspección con estado, que rastreaban las conexiones sin leer el contenido. La velocidad superó a la seguridad, y los firewalls basados en proxy desaparecieron.
Ahora la IA está obligando a la industria a retroceder. Un firewall tradicional que supervisa un sitio web con IA ve una conexión normal y permitida. No tiene forma de saber si una solicitud filtró la lista de clientes o si un complemento de IA activó una acción no autorizada. Los nuevos diseños de firewall descritos en el artículo hacen lo que los firewalls proxy hacían hace décadas: inspeccionar el contenido real que entra y sale de la red. La misma inspección profunda que la industria abandonó en aras de la velocidad es ahora una de las pocas maneras de ver qué datos envían realmente los empleados a la IA.
Imagínese una pequeña agencia de marketing un lunes cualquiera. Un empleado copia el presupuesto completo de la campaña de un cliente en una herramienta de redacción con IA gratuita para reescribir un texto más rápidamente. Al final del pasillo, alguien del departamento de cuentas por pagar sube una factura de un proveedor a una herramienta de IA para resumir las condiciones de pago, sin darse cuenta de que los datos bancarios del proveedor están ahí mismo en el archivo. Ninguno de los dos tiene mala intención. Ambos intentan ahorrar diez minutos. Así es como la información confidencial acaba fuera de la empresa sin que nadie se dé cuenta.
Las herramientas de IA gratuitas para el consumidor suelen reservarse el derecho de almacenar lo que escribes y usarlo para entrenar futuras versiones de la herramienta. Esto explica en parte por qué la versión gratuita sigue siendo gratuita. Los planes de pago para empresas de las mismas compañías suelen ofrecer una mayor protección de la privacidad, incluyendo opciones para excluir completamente tus datos del entrenamiento. Antes de que tu equipo dependa de una herramienta de IA gratuita para el trabajo diario, dedica cinco minutos a revisar su configuración para comprobar si tiene alguna opción de retención de datos o de exclusión del entrenamiento. Si tu empresa maneja datos de clientes con regularidad, un plan de bajo coste para empresas suele amortizarse solo con la protección adicional que ofrece.
No necesitas software empresarial para crear hábitos de IA más seguros. Empieza con una breve conversación con tu equipo sobre qué información nunca debe incluirse en una herramienta de IA pública: contraseñas, historiales financieros o médicos, datos de clientes, propiedad intelectual y cualquier información protegida por un acuerdo de confidencialidad. Anótalo en una página. Revísalo trimestralmente. Mantén una lista corta de herramientas de IA aprobadas para que nadie tenga que adivinar en cuáles confía tu empresa. Los hábitos pequeños y repetibles protegen a una empresa de forma más fiable que una herramienta costosa que nadie entiende. La biblioteca de documentos de CyberHoot incluye una política de uso aceptable de IA lista para usar que puedes editar y utilizar como punto de partida.
Antes de pegar cualquier cosa en una herramienta de IA, tómate un momento para reflexionar: ¿te sentirías cómodo si este texto llegara mañana a la bandeja de entrada de un desconocido? Si la respuesta es no, omítelo y reformula la solicitud sin los detalles confidenciales. Anonimiza los datos; lo que a menudo buscas no es la manipulación de los datos en sí (aunque a veces ese sea el objetivo), sino el formato y la claridad de la comunicación con el cliente en un correo electrónico que requiere más empatía o concisión. Adquirir estos hábitos de ir más despacio y evaluar lo que pegas solo lleva unos segundos una vez que se convierte en rutina, y permite detectar la mayoría de los riesgos de compartir información antes de que ocurran.
Con la práctica, cada equipo mejora su capacidad para detectar hábitos de IA riesgosos, recompensando positivamente las buenas conductas en lugar de castigar o criticar públicamente. Cuando alguien comparte una inquietud sobre una herramienta de IA que ha utilizado, considérelo una oportunidad para aprender juntos, no un error que deba señalarse. Algunos equipos reservan cinco minutos en la reunión semanal para una presentación de IA, donde cada participante comparte una herramienta que ha probado y cualquier resultado sorprendente. La confianza crece cuando las personas se sienten seguras al hacer preguntas, y esta confianza se traduce en mejores decisiones con el tiempo.
Elijan una herramienta de IA que su equipo utilice esta semana y analícenla juntos durante diez minutos. Verifiquen el acuerdo de uso y entrenamiento de la herramienta para asegurarse de que tienen la licencia que protege sus datos del entrenamiento de la IA para que mejore en sus tareas. Pregunten a su equipo qué información ingresan y lleguen a un acuerdo sobre los tipos de datos que no se compartirán con la IA en el futuro. Aprovechen para revisar la configuración de la herramienta y la opción de privacidad de datos. Descarguen la Política de Uso Aceptable (AUP) de IA de CyberHoot y comiencen a actualizarla para guiar y regular a su personal. Pequeñas conversaciones como esta fomentan hábitos de seguridad que las personas mantienen, y cada una hace que su negocio sea un poco más seguro que ayer.
Hace un cortafuegos ¿Ves lo que escriben los empleados en las herramientas de IA?
No. Un cortafuegos tradicional detecta la conexión a un sitio web de IA y la permite sin leer la solicitud de acceso. No tiene forma de saber si alguien pegó una lista de clientes o una contraseña en el campo correspondiente. Los cortafuegos más modernos inspeccionan el contenido entrante y saliente, lo que constituye una de las pocas maneras de ver qué datos envía tu equipo a la IA.
¿Qué tipo de datos confidenciales se filtran accidentalmente en las herramientas de IA?
Las filtraciones más comunes provienen de tareas cotidianas. Los empleados pegan listas de clientes para obtener ayuda con el formato, suben contratos con precios, adjuntan currículos con direcciones particulares y números de la Seguridad Social, o resumen facturas que incluyen datos bancarios de proveedores. Ninguna de estas acciones parece arriesgada en el momento, y cada una de ellas entrega datos privados a un sistema que está fuera de su control.
¿Las herramientas de IA gratuitas se entrenan con la información que escribes?
A menudo, sí. Las herramientas de IA gratuitas para consumidores suelen reservarse el derecho de almacenar sus datos de entrada y utilizarlos para mejorar versiones futuras. Los planes de pago para empresas de las mismas compañías suelen ofrecer mayor privacidadIncluye una opción para que tus datos no se utilicen en la capacitación. Revisa la configuración para la retención de datos o la opción de exclusión de la capacitación antes de que tu equipo dependa de una herramienta gratuita para el trabajo diario.
¿Cuál es la forma más sencilla para que una pequeña empresa reduzca la fuga de datos de la IA?
Comience con una regla de una página que enumere lo que nunca debe ir en una herramienta de IA pública: contraseñas, registros financieros o de salud, datos de clientes, la propiedad intelectualy todo lo que esté sujeto a un acuerdo de confidencialidad. Mantenga una lista corta de herramientas aprobadas para evitar confusiones. Revise ambas una vez al trimestre. Los hábitos pequeños y repetibles protegen a una empresa de forma más fiable que una herramienta costosa.
¿Por qué están volviendo los cortafuegos que inspeccionan el contenido?
Hace veinticinco años, los firewalls basados en proxy leían el contenido de cada paquete en busca de amenazas. Eran seguros pero lentos, por lo que el mercado se decantó por la inspección con estado, que rastrea las conexiones sin leer el contenido. La IA cambió el panorama. Ahora, un firewall ve una conexión permitida a un sitio de IA sin ver los datos que salen, por lo que la industria está volviendo a inspección profunda de contenido.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Recuerdo los primeros días de...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: El blog de esta semana tiene...
LEER MÁS
De vez en cuando aparece un programa malicioso con un truco lo suficientemente ingenioso como para hacer que los investigadores de seguridad se detengan a pensar...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

