Como expertos en ciberseguridad, los vCISO de CyberHoot han presenciado la evolución de las técnicas de autenticación multifactor (MFA) a lo largo de los años. Si bien la MFA basada en SMS se ha utilizado ampliamente por su comodidad y facilidad de implementación, presenta varias vulnerabilidades que pueden ser explotadas por atacantes. En este blog, analizaremos los riesgos asociados con la MFA basada en SMS, como la falta de cifrado, las interrupciones de la red, los ataques SS7, la ingeniería social y el intercambio de SIM. Además, recomendaremos soluciones alternativas de MFA que ofrecen mayor seguridad.
La MFA basada en SMS es vulnerable a diversos tipos de ataques, lo que la hace menos segura que otros métodos de MFA. La falta de cifrado en los mensajes SMS, el riesgo de ataques SS7, la ingeniería social y el intercambio de SIM son riesgos significativos asociados con la MFA basada en SMS.
Los mensajes SMS no están cifrados, por lo que pueden ser interceptados y leídos por atacantes. Si el mensaje SMS contiene información confidencial, como un código de autenticación de seis dígitos, los atacantes pueden usarlo para acceder a la cuenta objetivo.
Las redes de operadores móviles no son inmunes a las interrupciones que impiden el acceso a los SMS. Estas interrupciones, aunque poco frecuentes, pueden ocurrir mientras internet sigue funcionando, impidiéndole acceder a sus cuentas importantes en caso de emergencia.
SS7 significa Sistema de Señalización 7, un protocolo implementado por primera vez en 1988 y actualizado por última vez en 1993 (hace 30 años). Lo utilizan las compañías de telecomunicaciones para intercambiar información entre redes de operadores móviles. Los hackers pueden explotar vulnerabilidades de SS7 para interceptar y redirigir mensajes SMS dirigidos al destinatario. Este ataque, conocido como ataque SS7, permite a los atacantes interceptar el proceso de MFA y acceder a las credenciales de segundo factor de las cuentas objetivo. Combinado con una contraseña reutilizada, los hackers pueden acceder a cuentas críticas mediante este tipo de protección MFA.
La ingeniería social es una táctica utilizada por los atacantes para engañar a las personas y lograr que divulguen información confidencial. En el caso de la MFA basada en SMS, los atacantes pueden contactar con el proveedor de servicios móviles de la víctima y hacerse pasar por ella para obtener la tarjeta SIM asociada a su número de teléfono. Con la tarjeta SIM, el atacante puede recibir mensajes SMS dirigidos a la víctima, evadiendo el proceso de MFA y obteniendo acceso a la cuenta objetivo. Otra forma de ataque a la tarjeta SIM se denomina intercambio de SIM, que examinaremos a continuación.
El intercambio de SIM es una técnica utilizada por atacantes para tomar el control del número de teléfono de la víctima. Pueden suplantar la identidad de la víctima para convencer al proveedor de servicios móviles de que transfiera su número a una tarjeta SIM que tengan en su poder. Con el control del número de la víctima, el atacante obtiene acceso al segundo factor, un código SMS, y accede a la cuenta objetivo con la contraseña expuesta, reutilizada o pirateada.
Estos representan los cinco principales riesgos de la autenticación multifactor basada en SMS. Analicemos las mejores prácticas si debe usar la MFA por SMS, aunque CyberHoot le recomienda no hacerlo. A continuación, le ofreceremos métodos de MFA alternativos mucho más seguros que la MFA basada en SMS.
A pesar de sus vulnerabilidades, la MFA basada en SMS puede proporcionar una capa adicional de seguridad si se usa correctamente. A continuación, se presentan algunas prácticas recomendadas que pueden ayudar a mitigar los riesgos asociados con la MFA basada en SMS:
Para mejorar la seguridad de la MFA, existen varias soluciones alternativas más seguras que la MFA basada en SMS. A continuación, se muestran algunos ejemplos:
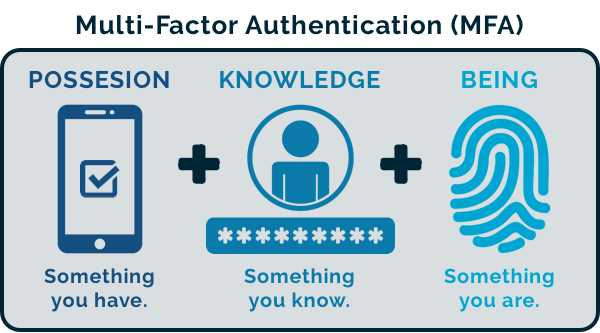
La MFA basada en SMS ha sido un método ampliamente utilizado para proporcionar una capa adicional de seguridad, pero presenta vulnerabilidades significativas que pueden ser explotadas por atacantes. La falta de cifrado, las interrupciones de la red, los ataques SS7, la ingeniería social y el intercambio de SIM son riesgos asociados con la MFA basada en SMS. Si bien existen buenas prácticas que pueden ayudar a mitigar estos riesgos, existen soluciones alternativas de MFA que ofrecen mayor seguridad, como las aplicaciones de autenticación móvil, los tokens de hardware y la autenticación biométrica.
Como veterano de la ciberseguridad, CyberHoot recomienda que las personas y las organizaciones consideren estas soluciones alternativas para mejorar su postura de seguridad y proteger su información y activos confidenciales.
Lectura adicional: Relatos de la cripta sobre los riesgos de la autenticación multifactor basada en SMS
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Recuerdo los primeros días de...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.