Como proveedor de servicios gestionados (MSP), usted sabe que sus clientes se toman muy en serio la protección contra los ciberataques. Esa es una de las razones por las que lo contrataron. Las filtraciones de datos son demasiado comunes hoy en día, con un coste medio de 108 000 dólares para las pequeñas y medianas empresas (pymes) en 2021, mientras que las grandes empresas pueden llegar a pagar varios millones de dólares. De hecho, el 99 % de los profesionales de seguridad que sufrieron una filtración en su organización en los últimos dos años coincidieron en que se podría haber evitado con las medidas adecuadas. Y, como respuesta más común, el 71 % afirmó que una mejor formación en concienciación sobre seguridad para los usuarios habría ayudado a minimizar o prevenir dichas filtraciones . Actualmente, solo el 60 % de los MSP la ofrecen como parte de su oferta de servicios gestionados.
En resumen, la capacitación en concientización sobre seguridad consiste en material educativo y simulaciones dirigidas a instruir a los usuarios sobre las mejores prácticas de seguridad, las amenazas a las que pueden enfrentarse y cómo protegerse a sí mismos y a sus organizaciones en línea. Esta capacitación se realiza principalmente a través de lecciones en línea, que pueden incluir videos cortos, cuestionarios, juegos interactivos y más, así como simulaciones de phishing . Las pruebas de phishing permiten a los administradores evaluar a sus usuarios enviando correos electrónicos de phishing simulados y observando qué empleados hacen clic en los enlaces o envían datos.
Los servicios SAT a menudo se combinan con herramientas y servicios adicionales relacionados con los usuarios de una empresa, entre los que se incluyen:
Las investigaciones sugieren que el error humano es responsable del 90 % de las brechas de seguridad, y esta cifra va en aumento. Los empleados sin capacitación ni conocimiento pueden representar el mayor riesgo para las organizaciones desde una perspectiva de seguridad. Las tecnologías de seguridad innovadoras y de vanguardia que ofrecen los proveedores de servicios gestionados (MSP) pueden ser impresionantes, pero ¿qué sucede cuando un correo electrónico de phishing elude los filtros de spam o un empleado utiliza "Password123" para proteger una cuenta de trabajo que no está configurada con autenticación multifactor? Se estima que el 78 % de los responsables de la toma de decisiones y los influyentes en materia de seguridad consideran que la capacitación y la tecnología, en conjunto, son igualmente importantes para abordar las amenazas de seguridad.
Es importante utilizar el método de impartición adecuado al impartir capacitaciones de concienciación en seguridad para su personal. Como se mencionó anteriormente, la mejor práctica son los videos de capacitación breves con cuestionarios al final. Evitar las presentaciones de PowerPoint de más de 60 minutos sobre concienciación en ciberseguridad realizadas por un profesional de TI ha demostrado ser sumamente eficaz; muchas personas se quedan dormidas durante capacitaciones que duran más de 5 a 10 minutos. Ofrecer capacitaciones mensuales de seguridad de 3 a 5 minutos, con cuestionarios breves para evaluar los conocimientos, y enviarlas directamente a la bandeja de entrada del usuario, es el método de evaluación de seguridad más sencillo, eficaz y sin complicaciones que existe actualmente.
Ninguna tecnología creada para proteger su organización es perfecta; por lo tanto, los usuarios son su última línea de defensa ante una brecha de seguridad. Los usuarios debidamente capacitados tienen muchas más probabilidades de reconocer y responder adecuadamente a los ataques que los usuarios sin capacitación. Los usuarios capacitados se convierten en su " cortafuegos humano ", que trabaja junto con sus protecciones tecnológicas para defender su negocio.
Mediante la capacitación en concientización, las organizaciones pueden integrar buenas prácticas de seguridad en toda su organización, para que los empleados reaccionen adecuadamente ante las amenazas. La repetición del SAT no es diferente a la repetición deportiva: cuanto más se practica, mejor se llega a ser.
La capacitación en concientización proporciona a los administradores información crucial sobre el comportamiento de sus usuarios. Si un administrador sabe quién aprueba o no las simulaciones de phishing, o muestra un comportamiento de riesgo, puede abordar el punto más débil de su firewall humano. La reincidencia puede tener consecuencias negativas para la carrera profesional en empresas bien gestionadas.
La capacitación en sensibilización es un requisito para cumplir con regulaciones como HIPAA, PCI, FINRA, CMMC e ITAR. El incumplimiento puede acarrear multas significativas. Un alto nivel de cumplimiento con SAT puede reducir las primas de seguro al demostrar a las aseguradoras que usted está invirtiendo adecuadamente en el desarrollo de su programa de ciberseguridad y en estrategias de reducción de riesgos.
CyberHoot ayuda a mitigar los riesgos mencionados en este artículo mediante capacitaciones breves y atractivas para la concientización de los usuarios. Se pueden asignar doce videos mensuales a los usuarios en menos de 60 segundos a través de nuestro módulo de programas.
Toda la capacitación de CyberHoot se envía directamente a la bandeja de entrada de cada usuario. Los usuarios hacen clic en un enlace y reciben la capacitación al instante; no es necesario iniciar sesión en un sitio web. Esto elimina un problema común para los usuarios finales que conlleva un cumplimiento mucho menor.
La mayoría de las plataformas SAT son cerradas. Obtienes su helado de un solo sabor mientras uses el producto. Esto perjudica significativamente la participación del usuario cuanto más tiempo se reproduce el mismo video de concientización para tus clientes y usuarios. CyberHoot elimina este aburrimiento gracias a nuestra plataforma abierta, lo que nos permite ofrecerte contenido novedoso, siempre actualizado sobre amenazas emergentes, de las mejores fuentes en línea y orquestado para que no tengas que rastrear nada.
La plataforma abierta de CyberHoot permite a los MSP integrar la capacitación sobre productos en la implementación de sus proyectos. ¿Imagina la reducción en las llamadas al servicio de asistencia al capacitar automáticamente y de forma asíncrona a los usuarios de sus clientes en Teams durante la implementación de su proyecto? Los usuarios también están más satisfechos aprendiendo a usar la nueva herramienta, lo que añade valor a la relación con sus clientes.
CyberHoot incluye más de 60 programas de capacitación sobre productos gratuitos para ayudar a los usuarios a ser productivos con herramientas como Microsoft One Drive, Sharepoint y Teams (la mayoría de los demás productos de Microsoft también), así como productos de seguridad como LastPass, 1Password, herramientas de ventas como HubSpot, Salesforce, aplicaciones financieras como Quickbooks y ADP, y mucho más.
Un cliente de CyberHoot envió su primera prueba de phishing tras 3 años de capacitación en seguridad. Los resultados parecieron cuestionar la utilidad del SAT, ya que decenas de personas hicieron clic en los enlaces de la prueba y 7 de ellas proporcionaron sus credenciales. ¡Impresionante! ¿Por qué?
La respuesta es interesante. Los usuarios tenían conocimiento comprobado en todas las pruebas posteriores, donde nadie volvió a proporcionar credenciales, y menos de 5 usuarios hicieron clic en el sitio web falso en estas pruebas de phishing. Resulta que los usuarios tenían el conocimiento desde el principio, pero no lo pusieron en práctica, ya que nunca se les realizó la prueba. Por eso es tan importante realizar pruebas de phishing trimestrales. Esto responsabiliza a los usuarios sin convertirse en una carga (más pruebas de phishing son menos productivas).
CyberHoot puede poner a prueba a sus empleados enviándoles una de más de 50 simulaciones de phishing. Pruébelos para ver si caen en un correo electrónico falso al hacer clic en un enlace o al enviar datos a una página de inicio de sesión falsa. CyberHoot utiliza muchas marcas y empresas populares con correos electrónicos de phishing realistas, que emulan a Amazon, LinkedIn, Microsoft, UPS, Fed-Ex, DocuSign y muchas más.
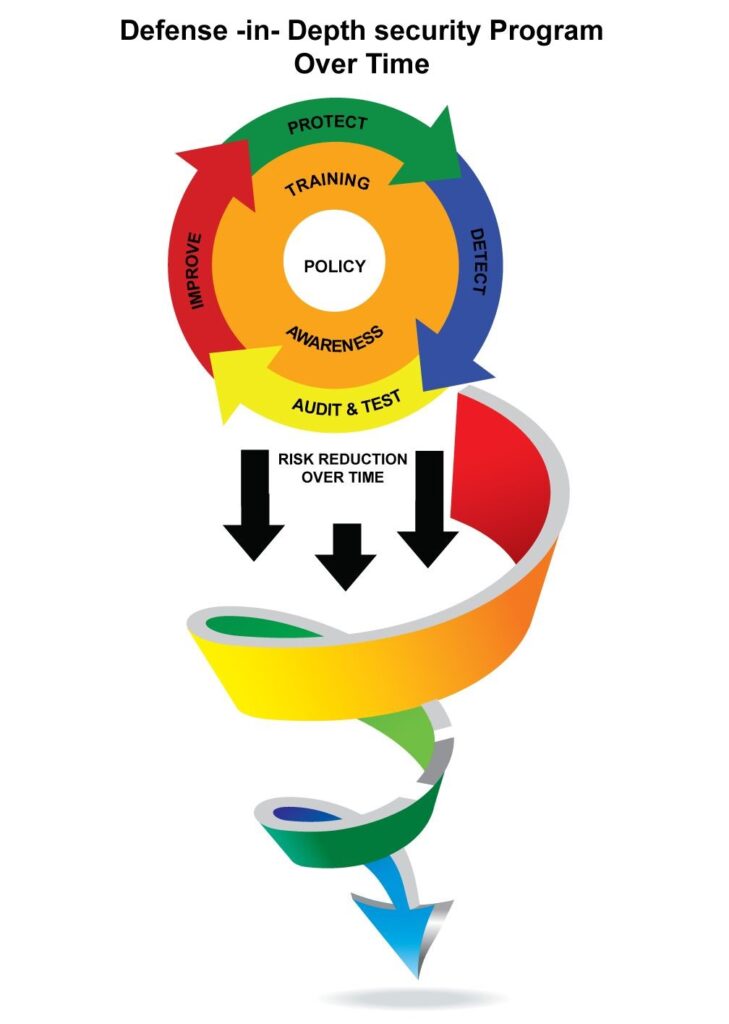
CyberHoot cubre todas sus necesidades de políticas de gobernanza de ciberseguridad en nuestro módulo de Políticas de ciberseguridad. Envíe las políticas de gobernanza directamente a las bandejas de entrada de los usuarios, solicíteles que las lean y firmen electrónicamente para confirmar y supervisar su cumplimiento. CyberHoot ofrece más de 25 plantillas de políticas de ciberseguridad listas para usar que se pueden personalizar fácilmente para cada cliente.
¿Quiere saber el nivel de madurez de la seguridad de su organización? CyberHoot ofrece un sólido conjunto de evaluaciones/encuestas de ciberseguridad que permiten a los MSP y empresas obtener una puntuación de madurez. Nuestras evaluaciones identifican vulnerabilidades comunes que deben abordarse. CyberHoot cuenta con diferentes niveles de evaluaciones de riesgos basadas en el NIST que pueden enviarse directamente a la bandeja de entrada de cualquier persona. ¡Incluso puede publicar una encuesta en su sitio web para evaluar a sus clientes potenciales!
CyberHoot incluye escaneo de la Dark Web para todos sus clientes. CyberHoot utiliza dos bases de datos de la Dark Web para detectar si una dirección de correo electrónico ha sido expuesta en una filtración de datos. Las nuevas exposiciones se monitorean y se informan a los administradores, quienes pueden escalarlas a los usuarios finales. Los administradores reciben instrucciones de respuesta detalladas para facilitar la presentación de informes.
Muchos SAT sufren de un cumplimiento deficiente. CyberHoot elimina las dificultades del cumplimiento al automatizar la mayoría de estos procesos sin necesidad de administración. El cumplimiento de los usuarios se mejora al enviar automáticamente un correo electrónico a cada gerente cuando un empleado no completa una tarea. Los informes de seguimiento se optimizan con informes semanales recursivos de cumplimiento de la gestión.
Las ofertas modernas de SaaS de ciberseguridad SAT ofrecen mucho más que capacitación en ciberseguridad. Si busca una solución a este problema de capacitación de usuarios, CyberHoot recomienda una herramienta que elimine la mayor cantidad de puntos de fricción posible. Considere estos puntos de fricción comunes en SAT:
Una vez que encuentre una herramienta que elimine estos puntos de fricción, estará listo para comenzar el desarrollo de su programa de ciberseguridad. ¡Mucha suerte! Nunca ha sido tan importante como hoy.
Fuentes:
Lecturas adicionales:
Construyendo un cortafuegos humano
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Recuerdo los primeros días de...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: El blog de esta semana tiene...
LEER MÁS
De vez en cuando aparece un programa malicioso con un truco lo suficientemente ingenioso como para hacer que los investigadores de seguridad se detengan a pensar...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.