El equipo de investigación de vulnerabilidades de Microsoft Edge publicó recientemente detalles sobre una nueva función en desarrollo llamada "Modo Súper Seguro" (SDSM). SDSM está diseñado para mejorar la seguridad sin pérdidas significativas de rendimiento. Para ello, SDSM elimina los compiladores Just-In-Time (JIT) de JavaScript , que fueron diseñados para aumentar la velocidad de carga de las páginas y el rendimiento del navegador, pero que son particularmente vulnerables a los ataques de hackers.
¿Cómo Funciona?
Cuando se habilita, el SDSM de Edge elimina la compilación Just-In-Time (JIT) del proceso V8, lo que reduce la superficie de ataque que los hackers utilizan para infiltrarse en los dispositivos de los usuarios de Edge. Según los informes de Common Vulnerabilities and Exposure (CVE) recopilados desde 2019, « alrededor del 45 % de las vulnerabilidades encontradas en el motor V8 de JavaScript y WebAssembly estaban relacionadas con el motor JIT, y más de la mitad de todos los exploits de Chrome existentes aprovechan fallos de JIT ». Según BleepingComputer, la menor superficie de ataque elimina casi la mitad de los fallos y, a su vez, dificulta la explotación de los fallos restantes.
Además, se pueden habilitar muchas otras funciones de seguridad con los JIT desactivados. Entre ellas, se incluyen Control Flow Guard (CFG), Control-flow-Enforcement Technology (CET) y Arbitrary Code Guard (ACG). Cada una de estas funciones añade capas de seguridad adicionales para proteger a los usuarios y sus datos.
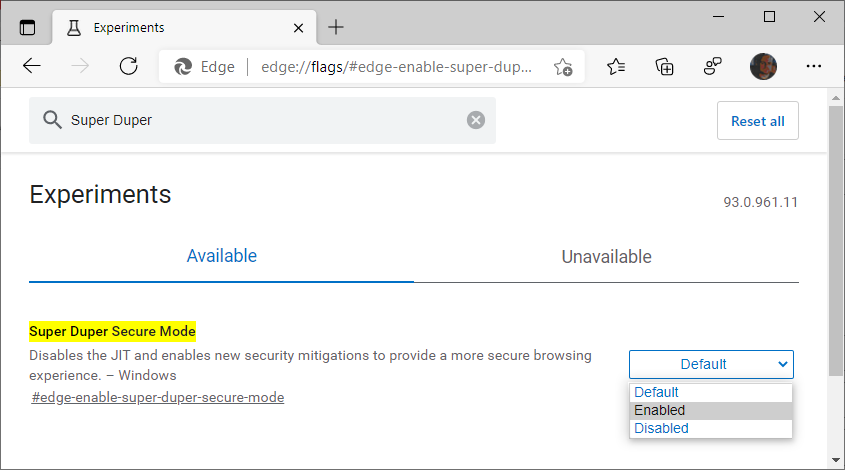
Esta nueva función de seguridad de Edge aún está en fase de pruebas, pero los usuarios de la versión preliminar de Microsoft Edge (incluidas las versiones Beta, Dev y Canary) pueden habilitarla accediendo a edge://flags/#edge-enable-super-duper-secure-mode y activando la función.
Johnathan Norman, jefe del equipo de Ingeniería de Seguridad de Microsoft, publicó en Twitter que la herramienta probablemente sufrirá cambios debido a los numerosos desafíos técnicos que deberán superarse durante la fase de experimentación. También afirmó que la herramienta no será exclusiva de dispositivos Windows, sino que planean que esté disponible para Mac y Android próximamente. Norman mencionó que tal vez tengan que cambiar el nombre cuando la función se lance oficialmente, pero que seguirán disfrutando del proceso.
Recomendaciones para PYMES
Es recomendable estar atento al lanzamiento de esta nueva función, que también se implementará en otros navegadores web. Si usted o su empresa cuentan con una solución de gestión de parches o actualizaciones automáticas, no se perderá el lanzamiento; sin embargo, deberá habilitarla. Si desea utilizar esta función, visite https://www.microsoftedgeinsider.com/en-us/download/ para instalar uno de los tres canales disponibles para probar las nuevas funciones de Edge, que aún se encuentran en fase experimental. Una vez instalado, acceda a edge://flags/#edge-enable-super-duper-secure-mode al usar el canal.
Una vez habilitada, debe comprobar si al habilitar esta función se interrumpe alguna de sus aplicaciones críticas. Puede deshabilitarla cuando necesite acceder a las aplicaciones críticas que fallan al deshabilitar el JIT.
Además de habilitar esta función de Modo Súper Seguro, CyberHoot recomienda las siguientes prácticas recomendadas para proteger a las personas y a las empresas contra los ataques cibernéticos en línea y limitar los daños que estos causan:
Fuentes:
Lecturas adicionales:
El modo súper seguro de Microsoft Edge hace exactamente lo que promete
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.