Un grupo de investigadores del Instituto de Ciencia y Tecnología de Gwangju (GIST) de Corea del Sur ha utilizado fibras de seda natural procedentes de gusanos de seda domesticados para crear un sistema de seguridad digital ecológico que, según afirman, es "prácticamente impenetrable". Los investigadores coreanos aprovechan la difracción de la luz a través de los microagujeros naturales de la seda para crear una clave digital segura y única para soluciones de seguridad que requieren un identificador único.
Funciones físicas no clonables o PUF Son necesarios cuando un dispositivo de seguridad crea una clave de seguridad única o un marcador de identidad. Las PUF deben ser impredecibles o aleatorias para cumplir su propósito. Los investigadores descubrieron que estos microagujeros de seda contienen diferencias microscópicas que los equipos electrónicos registran e identifican fácilmente, lo que las hace ideales para la creación de... identifiers (claves criptográficas).
En otras palabras, las PUF son funciones unidireccionales no algorítmicas derivadas de elementos no copiables para crear funciones irrompibles. identifiers Para una autenticación robusta. A lo largo de los años, las PUF se han utilizado ampliamente en tarjetas inteligentes para proporcionar "huellas dactilares de silicio" como una forma de identificar de forma única a los titulares de tarjetas basándose en... autenticación desafío-respuesta Esquema. Para comprender cómo funciona esta nueva tecnología, los investigadores del GIST elaboraron el siguiente diagrama para explicarlo.
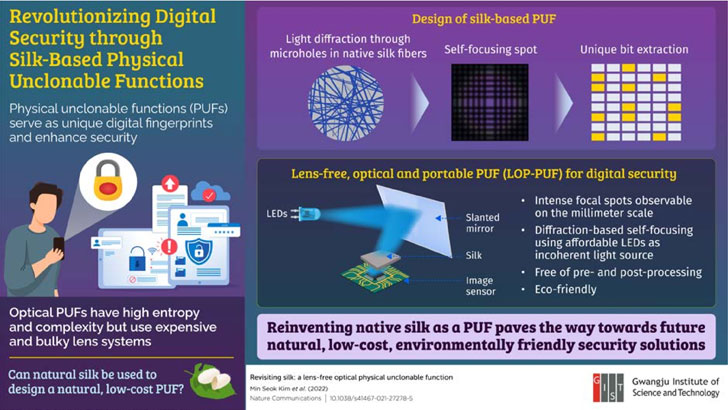
Según los investigadores, si se implementara un sistema de este tipo para la autenticación de usuarios mediante una tarjeta inteligente, falsificar una clave de autenticación generada por el módulo mediante un ataque de fuerza bruta tardaría hasta 5 x 10⁴¹ años en descifrarla, lo que la haría criptográficamente inquebrantable incluso ante la amenaza de la computación cuántica a las mejores prácticas actuales en criptografía. En resumen, las PUF de Silk podrían ofrecer una solución ante posibles ataques teóricos de computadoras cuánticas a las funciones hash criptográficas actuales.
La verificación de identidades es una función crucial en cualquier negocio. Comprender la gestión de identidades y accesos en su pyme es fundamental. Esto no se logrará con PUF, sino con tecnologías existentes como el inicio de sesión único, las identidades federadas y herramientas como Azure AD y Okta. Todas estas herramientas son fácilmente accesibles para un MSP o una pyme.
El cifrado y la criptografía son importantes para las pymes y los proveedores de servicios gestionados (MSP) con el fin de proteger la confidencialidad e integridad de la información crítica y sensible. Las pymes y los MSP pueden estar sujetos a controles legislativos como HIPAA o PCI, que exigen que ciertos tipos de datos (registros médicos, información PAN de tarjetas de crédito) estén protegidos contra la divulgación (confidencialidad) o la manipulación (integridad).
Una estrategia para que las PYMES cumplan con los requisitos de cumplimiento de la industria es, desde el principio, no tener dichos datos en su posesión. Por ejemplo, las obligaciones de cumplimiento de PCI a menudo pueden evitarse al asociarse con servicios web en línea que realizan la autorización de crédito fuera de su sitio web o tienda y simplemente proporcionan a la PYME o MSP un código de autorización. Sin embargo, cuando una PYME o MSP debe recopilar y almacenar datos críticos y sensibles, debe protegerlos con cifrado. Hoy en día, esto significa usar el Estándar de Cifrado Avanzado (AES), el algoritmo más potente para generar funciones unidireccionales que protegen sus datos de riesgos y exposición.
Las PYMES y los MSP deberían cifrar sus portátiles y tabletas con BitLocker de Microsoft o FileVault de Apple para proteger sus datos críticos y sensibles. Esto limita el robo o la pérdida de un dispositivo a una pérdida o coste económico, en lugar de multas más elevadas por una vulneración de datos críticos o sensibles regulados (registros HIPAA, PCI o NPPI).
Al igual que con las claves físicas, la gestión de claves lógicas es importante. Asegúrese de guardar las claves de descifrado en un lugar seguro, no en el dispositivo donde la clave descifra los datos. Eso es como esconder la clave bajo la alfombra.
Además, las siguientes recomendaciones le ayudarán a usted y a su empresa a protegerse de las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de vCISO de CyberHoot.
Todas estas recomendaciones están integradas en CyberHoot, tanto en su producto como en sus servicios de vCISO. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, siga aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuente:
Lecturas adicionales:
Investigadores coreanos inventan un dispositivo de seguridad a base de seda
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.