14 de enero de 2020: Hoy Microsoft publicó sus parches mensuales, entre los que se incluyen tres problemas críticos de gravedad 1 que requieren atención inmediata. Las empresas deben activar el Proceso de Gestión de Alertas de Vulnerabilidad para priorizar estas alertas y planificar la aplicación de parches lo antes posible. Considere este aviso especial del blog de CyberHoot como una circunstancia excepcional y tome las medidas oportunas cuanto antes. Para que se haga una idea, todas mis fuentes de ciberseguridad coinciden en lo mismo. Organismos gubernamentales de control de la ciberseguridad, como CISA, emitieron apenas su segunda Directiva de Emergencia para estas vulnerabilidades. Esto es grave.
Vulnerabilidad de suplantación de identidad de CryptoAPI – CVE-2020-0601: Esta vulnerabilidad afecta a todas las máquinas que ejecutan sistemas operativos Windows 10 de 32 o 64 bits, incluidas las versiones de Windows Server 2016 y 2019.
Vulnerabilidades en Windows RD Gateway y Windows Remote Desktop Client (CVE-2020-0609, CVE-2020-0610 y CVE-2020-0611): Estas vulnerabilidades afectan a Windows Server 2012 y versiones posteriores. Además, la vulnerabilidad CVE-2020-0611 afecta a Windows 7 y versiones posteriores.
Esta sección del aviso describe el impacto potencial si se explotaran estas vulnerabilidades.
Vulnerabilidad de suplantación de CryptoAPI – CVE-2020-0601:
Vulnerabilidades de la puerta de enlace de Escritorio remoto de Windows y del cliente de Escritorio remoto de Windows: CVE-2020-0609, CVE-2020-0610 y CVE-2020-0611:
De hecho, sí. [ ¡Uf! ] Estas vulnerabilidades fueron descubiertas e informadas, por primera vez, por la NSA directamente a Microsoft. Esto significa que tenemos un margen de tiempo muy reducido para aplicar estos parches sin un alto riesgo de sufrir una brecha de seguridad.
Sin embargo, una ventana muy pequeña de tiempo en Internet podría significar días o semanas.
Analizando los parches que Microsoft publicó hoy, los ciberdelincuentes pueden identificar rápidamente qué código se modificó. Estos parches son como un mapa del tesoro que los hackers pueden seguir, analizando los cambios en el código fuente y realizando ingeniería inversa, hasta encontrar la vulnerabilidad. Luego, la explotan . En este preciso momento, se está librando una carrera para identificar y explotar estas vulnerabilidades, tanto por parte de estados como de grupos de hackers. Tenemos días, quizás semanas, antes de que estas vulnerabilidades se conviertan en armas y comiencen a explotar sus sistemas.
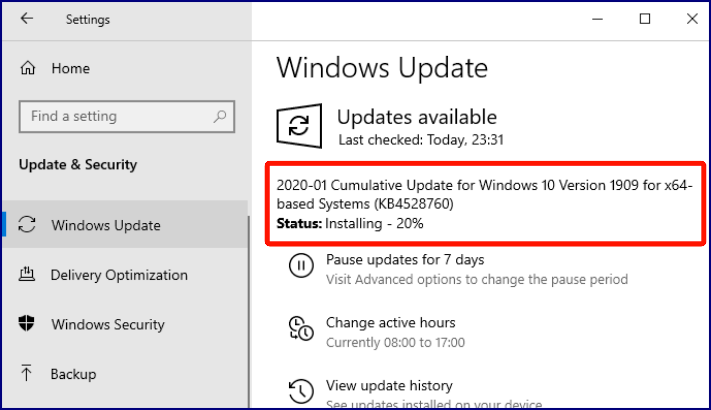
Es posible que el número de versión de Windows varíe, pero esta es la actualización que necesita: vaya a Configuración > Actualización y seguridad > Windows Update.
https://cyber.dhs.gov/ed/20-02/
https://www.us-cert.gov/ncas/alerts/aa20-014a
Blog de noticias sobre ciberseguridad de Brian Krebs
Blog de ciberseguridad de Sophos: Vulnerabilidades críticas de Microsoft: parches ahora
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Imagínate en la autopista, circulando a unos 20 km/h por encima del límite de velocidad, al igual que el resto del tráfico. Más adelante, frena...
LEER MÁS
¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

