Marzo 1st, 2023Se encontraron múltiples vulnerabilidades en ConnectWise Recover y R1Software que utilizan ZK Framework para el desarrollo web en Java. Estas vulnerabilidades permiten la ejecución de código arbitrario, la escalada de privilegios y podrían permitir a los hackers implementar ransomware o puertas traseras a través de servicios de copia de seguridad remotos. Recomendación: parchear inmediatamente los sistemas afectados e investigar para asegurarse de que los piratas informáticos no hayan comprometido ya las redes.
Hoy, CyberHoot recibió información de Rapid7 sobre la explotación activa de la vulnerabilidad CVE-2022-36537 en versiones vulnerables del software ConnectWise R1Soft Server Backup Manager. La vulnerabilidad subyacente está vinculada al marco de trabajo ZK , un marco de trabajo Java de código abierto utilizado para crear aplicaciones web. ConnectWise utiliza el marco de trabajo ZK en sus populares productos R1Soft y Recovery. La vulnerabilidad se está utilizando para la ejecución remota de código y la instalación de controladores maliciosos que pueden incluir funcionalidades de acceso remoto. Tras lograr la intrusión, los atacantes han podido ejecutar comandos en todos los sistemas que ejecutan el agente de copia de seguridad de ConnectWise conectado al servidor R1Soft.
Este aviso de ConnectWise y la entrada de NVD para CVE-2022-36537 informan sobre la vulnerabilidad como una vulnerabilidad de divulgación de información. Rapid7 considera que esta categorización minimiza significativamente el riesgo y el impacto de CVE-2022-36537. CyberHoot y Rapid7 creen que esto no refleja la gravedad de este riesgo. En su lugar, recomendamos una evaluación de emergencia y la aplicación de parches en sus sistemas afectados.
Además, es probable que se publiquen otras integraciones de ZK Framework en los próximos días o semanas. Por favor, revise su(s) entorno(es) para ver si hay otras soluciones que utilicen el framework Java ZK expuesto.
ConnectWise Recover : Las versiones 2.9.7 y anteriores de Recover se ven afectadas.
R1Soft : SBM v6.16.3 y versiones anteriores se ven afectadas.
¿Qué debes hacer?
Las empresas deben revisar su inventario de hardware y software para detectar el uso de ZK Framework. Aplique parches de inmediato si existe algún riesgo.
Revise los datos del análisis de vulnerabilidades para detectar exposición adicional. En todos los casos, siga su Proceso de Gestión de Alertas de Vulnerabilidad (VAMP) e implemente los parches según los plazos requeridos.
Para los clientes de CyberHoot vCISO, este es un problema de gravedad crítica que debe corregirse de inmediato en cuanto se detecte, debido al importante potencial de vulneraciones de gran impacto en múltiples dispositivos y sistemas.
Según el aviso de ConnectWise , las versiones afectadas de ConnectWise Recover SBM se han actualizado automáticamente a la última versión de Recover (v2.9.9). Sin embargo, para R1Soft, actualice el administrador de copias de seguridad del servidor a SBM v6.16.4, publicado el 28 de octubre de 2022, siguiendo las instrucciones de la wiki de actualización de R1Soft de ConnectWise.
ZK Framework es un framework Java de código abierto que se utiliza para crear aplicaciones web. Dado que ConnectWise utiliza este framework, sabemos que existen parches que aplicar. Es posible que existan muchas otras aplicaciones web que utilicen este framework Java. Evalúe la exposición de su aplicación web independientemente de las advertencias de CyberHoot, ConnectWise u otras entidades para determinar otros puntos de riesgo para su organización.
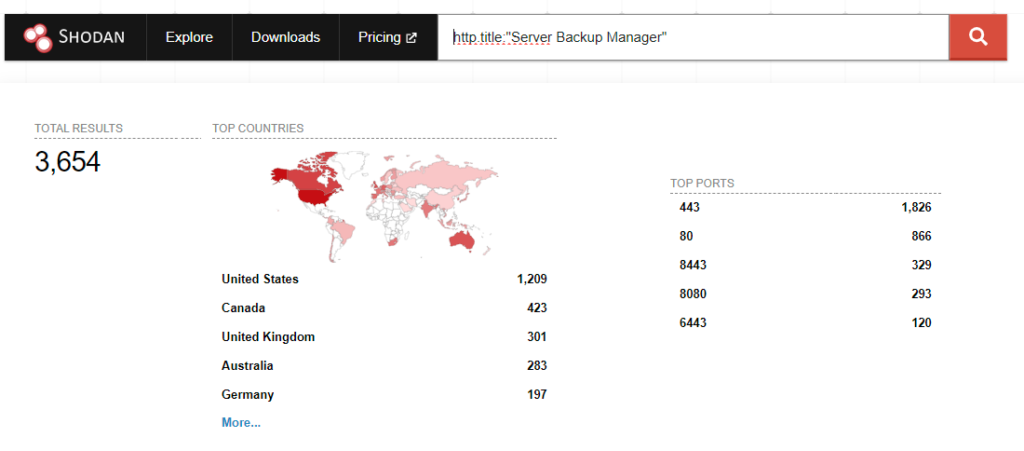
Aviso del blog de Rapid7 sobre vulnerabilidades reales de ConnectWise Recover y las soluciones de copia de seguridad de servidores R1Soft. Aviso de administración de ciberseguridad y seguridad de infraestructura. Boletín de seguridad de ConnectWise. Entrada en la base de datos nacional de vulnerabilidades: CVE 2022 - 36537.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

