China se ha visto envuelta en una de las mayores filtraciones de datos de la historia después de que un desarrollador del gobierno publicara en un popular foro las credenciales de acceso a la base de datos de la policía de Shanghái. Esto no resulta del todo sorprendente, ya que el 82 % de las filtraciones del año pasado se debieron, en parte, a errores humanos. Esto incluye acciones como el phishing , el uso de credenciales robadas, la configuración incorrecta y simples errores.
Los cibercriminales lograron hacerse con los datos y publicaron los 23 terabytes a la venta en la Dark Web. En total, la filtración incluye la información personal de aproximadamente mil millones de ciudadanos chinos.
El multimillonario chino y CEO de Binance, Zhao Changpeng, declaró a principios de esta semana que el equipo de inteligencia de amenazas de Binance detectó mil millones de registros a la venta en la Dark Web. Posteriormente, compartió que la publicación del blog de un desarrollador gubernamental en la Red de Desarrollo de Software de China (CSDN) incluyó accidentalmente las credenciales de una base de datos de la policía de Shanghái.
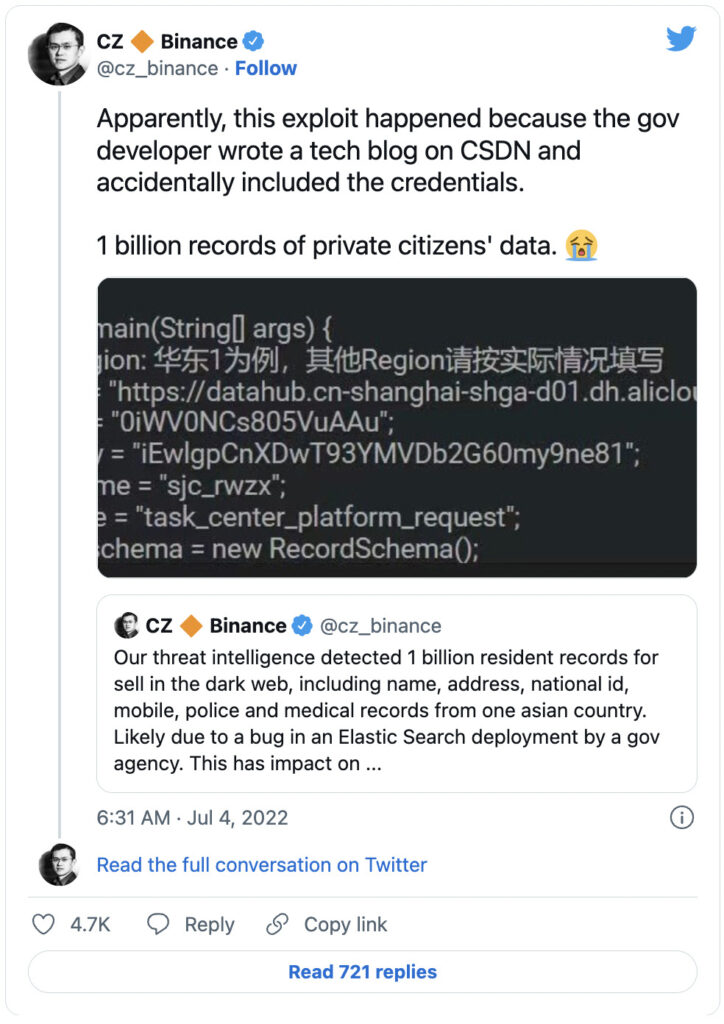
La información filtrada incluye una cantidad significativa de información personal no pública (NPII, por sus siglas en inglés) que podría comprometer a hasta mil millones de ciudadanos chinos. Los datos filtrados incluían nombres, direcciones, lugares de nacimiento, documentos nacionales de identidad, números de teléfono, historiales médicos y antecedentes penales de ciudadanos chinos. Este es un ejemplo más de por qué las empresas deben tomarse en serio la capacitación en ciberseguridad de sus empleados.
Los datos fueron publicados en Breach Forums, un sitio popular donde los hackers compran y venden información. Según Threatpost , un hacker anónimo llamado "ChinaDan" publicó los datos personales. En la publicación, "ChinaDan" afirmó haber descargado los datos de un servidor de almacenamiento en la nube de Alibaba. El hacker pedía 10 Bitcoin, lo que equivale aproximadamente a 200,000 dólares, por el conjunto completo de datos.
Craig Lurey, director de tecnología y cofundador de Keeper Security, habló con nosotros y compartió su reacción ante la filtración de datos:
Este es el resultado final de un fallo catastrófico en la implementación de la gestión básica de contraseñas y secretos. Secretos como las credenciales de la base de datos nunca deberían estar codificados en el código fuente, lo cual fue lo que causó la filtración.
Es importante destacar que muchos gestores de contraseñas permiten a las organizaciones establecer un control de acceso basado en roles (RBAC) estricto y deliberado , junto con el acceso privilegiado a la infraestructura, para proteger los datos confidenciales y los secretos.
Esta filtración de datos demuestra que incluso los empleados gubernamentales con autorización de seguridad pueden cometer errores con consecuencias catastróficas. Obviamente, alguien con ese nivel de autorización tiene acceso a bases de datos como estas, mientras que el empleado promedio de una empresa promedio solo tiene acceso a la información de su empresa y de sus clientes. Esto no significa que el empleado promedio no represente un riesgo, sino que cualquiera puede cometer errores y poner en riesgo a su empresa. Es fundamental garantizar que su personal reciba capacitación sobre la correcta gestión de contraseñas, cómo manejar información crítica y otros aspectos de su jornada laboral que podrían poner en riesgo los datos de la empresa o de los clientes.
Continúe leyendo para obtener más información sobre las medidas mínimas esenciales de ciberseguridad que todas las empresas deben incorporar a sus programas de ciberseguridad.
Las siguientes recomendaciones le ayudarán a usted y a su empresa a mantenerse seguros frente a las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.
Cada una de estas recomendaciones, excepto el seguro cibernético, está integrada en el producto y los servicios virtuales de Director de Seguridad de la Información (CIO) de CyberHoot. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, continúe aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuente:
Lecturas adicionales:
Detección automática de contraseñas de Outlook
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Incluso antes de que Claude Code hiciera...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

