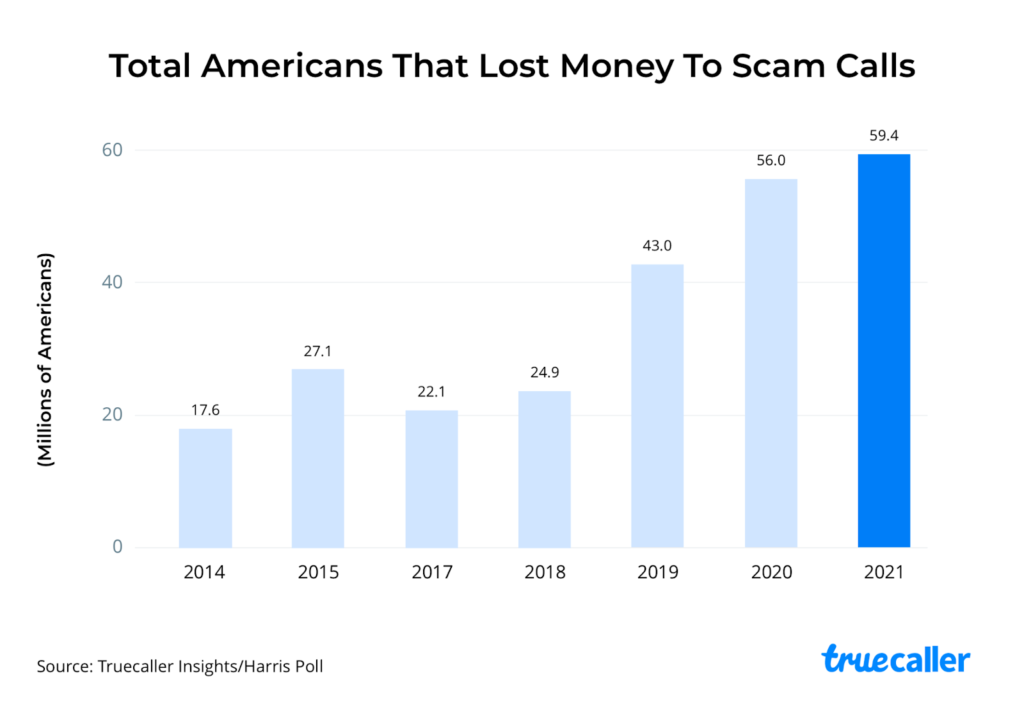
Constantemente recibimos correos electrónicos, mensajes de texto y llamadas de estafadores que se hacen pasar por marcas reconocidas que utilizamos. Lo que quizás desconozcas es el origen de estos ciberdelincuentes. Existen centros de llamadas en todo el mundo cuyo único objetivo es engañarte para robarte tu dinero mediante ataques de vishing , smishing y phishing . La buena noticia es que la Interpol, una organización policial internacional, ha arrestado a más de 2000 sospechosos de pertenecer a este tipo de organizaciones y ha desmantelado su infraestructura informática de mando y control. Esperamos que esta ofensiva contra el fraude de ingeniería social tenga un impacto significativo en la plaga de ataques de vishing que hemos sufrido en los últimos años, como se muestra a continuación.
En una operación global de dos meses de duración a mediados de 2022, denominada First Light 2022, Interpol afirma que:
76 países participaron en una ofensiva internacional contra los grupos del crimen organizado responsables de estafas en telecomunicaciones e ingeniería social. La policía de los países participantes allanó centros de llamadas nacionales sospechosos de fraude en telecomunicaciones o estafas, en particular engaños telefónicos, estafas románticas, engaños por correo electrónico y delitos financieros conexos.
Aunque los resultados aún están llegando, Interpol afirma que la operación hasta ahora ha dado como resultado:
Como señala Interpol , una de las estafas que utilizan estos delincuentes consiste en hacerse pasar por miembros de la propia Interpol. Este tipo de estafa se emplea a veces como una segunda oportunidad para explotar a las víctimas asustadas, ofreciéndoles una supuesta vía legal para recuperar parte del dinero perdido en la primera fase de la estafa.
En un video producido por Mark Rober , habla sobre estas diversas organizaciones criminales, cómo operan y qué hizo para desmantelarlas. Si aún no lo has visto, te recomendamos que lo hagas, ¡es un enfoque muy interesante! En su video, detalla varias estafas de reembolso que realizan estos centros de llamadas, las cuales se resumen a continuación:
El objetivo del estafador es convencerte de que reembolses el dinero extra de tu cuenta, incluso cuando no está en ella. Estos estafadores suelen crear una página web falsa que te hacen visitar, donde se muestra el depósito con el dinero extra y un saldo general mayor. Luego te convencen de que han cometido un error que les causará la pérdida de su trabajo e incluso te meterá en problemas. Para solucionar este problema inexistente, te convencen de que les ayudes a corregir el error retirando el exceso de tu cuenta y enviándoselo por otro canal.
El vishing no solo implica estas estafas de reembolso, sino que utiliza una variedad de métodos para obtener dinero o información crítica de sus víctimas, entre ellos:
Si viste el video mencionado anteriormente o el que se encuentra al final de este artículo, aprenderás que esta redada de Interpol no detiene todos los ataques de ingeniería social. Desafortunadamente, hay más de 2,000 perpetradores de vishing, smishing y phishing en el mundo. Lo mejor que puedes hacer para mantenerte seguro en línea y no ser víctima de estos ataques de ingeniería social es:
Las siguientes recomendaciones le ayudarán a usted y a su empresa a mantenerse seguros frente a las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.
Cada una de estas recomendaciones, excepto el seguro cibernético, está integrada en el producto y los servicios virtuales de Director de Seguridad de la Información (CIO) de CyberHoot. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, continúe aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuente:
Lecturas adicionales:
BazarCaller – Banda de Vishing
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Incluso antes de que Claude Code hiciera...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.